Reverse Google: De email a descentralización — FOSDEM 2026
Resumen de la charla: El 1 de febrero de 2026, Georg Greve presentó «Reverse Google: From Email to Decentralisation» en FOSDEM en Bruselas (Track: Decentralised Communication, Room AW1.126). La charla argumentaba que el email, la tecnología que Google utilizó para capturar la identidad global en 2008, es ahora la puerta a través de la cual revertimos esa captura y reconstruimos la confianza en los bordes.
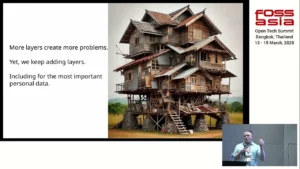
La web fue construida sin seguridad ni identidad. Esto no fue un descuido, fue una decisión arquitectónica para una red de intercambio de conocimiento. Retrofitting de seguridad mediante TLS, DNSSEC y Trust Service Providers creó un sistema en capas de parches que, por diseño, impulsa la centralización. Cada capa adicional amplifica la ventaja de los actores de escala, produciendo el volante de la Industria de Plataformas y Vigilancia: la federación de identidad genera economías de escala, que permiten validación extendida, que bloquean más identidad; y así continúa el ciclo. Las consecuencias no intencionadas (la economía de vigilancia, la erosión de la confianza social, la mercantilización de datos personales) no son accidentes. Son productos estructurales de un fundamento defectuoso. La conclusión que ofreció la charla: el papel es entre pares. Construir infraestructura de identidad digital que funcione del mismo modo.
La prueba está en funcionamiento en sanidad suiza. HIN (Health Info Net, fundada en 1996 por médicos para proporcionar comunicación segura al sector médico suizo) opera aproximadamente 900 gateways S/MIME conectando más de 30.000 consultorios médicos en Suiza. SEAL está desplegado en producción como punto de partida para una transformación de comunicación segura en esa red, procesando más de 800.000 entregas verificadas por mes. HIN ha sido socio de Vereign desde 2024, y el despliegue está en marcha: la transformación del enrutamiento S/MIME vía Stargate, entregada a través de un enjambre de más de 850 gateways, es la siguiente fase. Stargate no reemplaza SEAL; reemplaza la capa de enrutamiento S/MIME, permitiendo que el ecosistema más amplio evolucione.
La visión de Stargate que la charla esbozó es el sistema nervioso para el intercambio futuro de datos de salud: un Nodo de Malla habilitado para Mail que combina SSI y DKMS con Policy Programable y una capa de transporte de próxima generación. La arquitectura trata cada gateway, cada organización, cada dispositivo como una Autoridad de Certificación en el Borde, removiendo la delegación de confianza de terceros, eliminando puntos únicos de fallo y haciendo que las interacciones digitales sean auditables sin vigilancia. La comunidad de código abierto tiene un rol directo aquí: desarrollar DKMS, avanzar en OCA y crear economías de escala para tecnología soberana que las plataformas centralizadas han monopolizado hasta ahora.
Descargar las diapositivas (PDF)
Si desea explorar qué se necesita para construir o unirse a una red de comunicación soberana (ya sea en sanidad, gobierno o cualquier sector donde los límites de confianza sean operacionalmente críticos), póngase en contacto.