Aplicando Autenticidad en Sanidad Suiza: FOSSASIA 2025
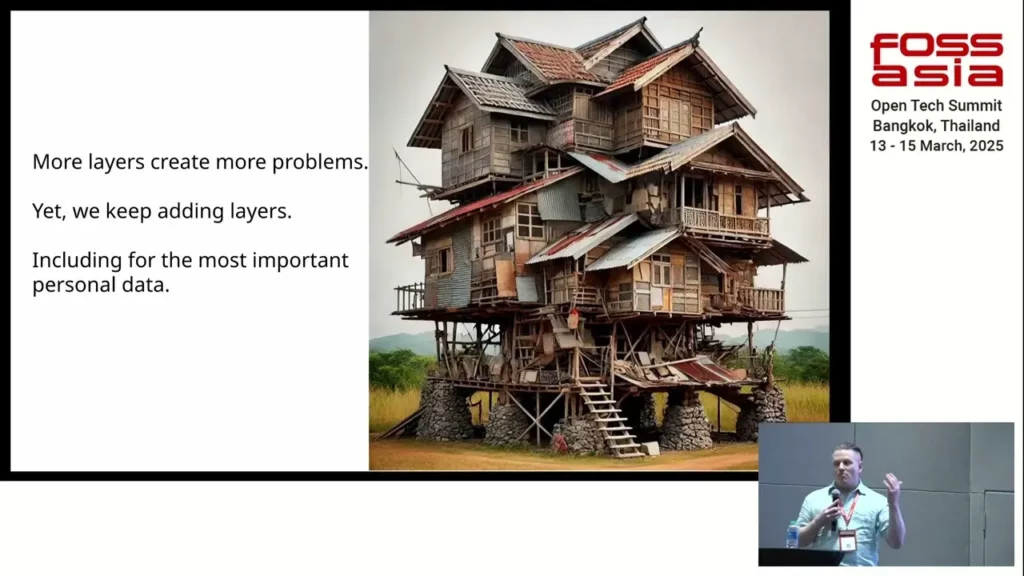
Resumen de la presentación: En marzo de 2025, Georg Greve presentó «Applying Authenticity to Swiss Healthcare» en la FOSSASIA Summit en Bangkok (track de Seguridad). La presentación se basa en ocho años de construcción de infraestructura de identidad autogobernada: Vereign fue fundada en Zug en 2017, contribuyó su stack SSI a la Eclipse Foundation, y ha crecido a 16 FTE dedicados completamente a hacer que la interacción digital autenticada y confiable sea una realidad práctica.
La web fue diseñada para compartir conocimiento, no para identidad. Las primeras computadoras no tenían cuentas, no tenían contraseñas; la seguridad fue añadida posteriormente, y cada capa de confianza añadida (TLS, DNSSEC, Proveedores de Servicios de Confianza) impulsó una mayor centralización. La observación de Richard Stallman de que la «seguridad» impulsó la economía de plataformas resultó ser estructuralmente cierta: a medida que la confianza requería intermediarios, esos intermediarios capturaban la identidad y luego la monetizaban. Gaia-X ofreció un intento europeo serio de recuperar la soberanía sobre la infraestructura digital, pero fue ejecutado sobre la misma arquitectura rota. La lección no es reconstruir un diseño roto, sino construir uno mejor. Eso significa diseñar para descentralización desde los primeros principios, tratando la autenticidad de par a par (la forma en que funciona el papel) como el fundamento en lugar de la excepción.
La sanidad suiza proporciona la prueba de concepto. HIN (Health Info Net AG), fundada en 1996 por médicos suizos, opera la red de comunicaciones segura para la sanidad suiza: aproximadamente 850+ puertas de enlace Stargate, más de 30.000 consultorios de médicos de familia, y más de 800.000 entregas verificadas al mes. SEAL fue implementado como punto de partida de lo que se está convirtiendo en la capa de comunicación sobre Stargate: maneja la comunicación saliente externa desde HIN a destinatarios fuera de la red, utilizando entrega de enjambre cifrada para alcanzar dispositivos de borde inseguros mientras se preserva la autenticidad del remitente. Los destinatarios pueden acceder de forma independiente a sus mensajes, saben que no han sido alterados o interceptados, y pueden responder de forma segura a su médico. La transformación operativa en curso (de puertas de enlace S/MIME a infraestructura Stargate) es de varios años: puertas de enlace hospitalarias e institucionales en 2026, con HIN Clients en consultorios de médicos de familia planeados después y fechas anunciadas según lo programado.
El marco de «aplicaciones de autenticidad» es importante. Esta no es infraestructura de identidad por sí sola, sino interacción autenticada práctica a escala, en una industria regulada, con pacientes reales y consecuencias clínicas reales. El código abierto es el mecanismo: al avanzar en DKMS (Sistema Descentralizado de Gestión de Claves) y contribuir a infraestructura compartida, Vereign y sus socios están construyendo economías de escala para la comunidad de tecnología soberana que ningún proveedor individual puede lograr solo. La presentación cierra con una invitación a colaborar: no un discurso de ventas de productos, sino un llamado a la comunidad de código abierto en FOSSASIA para participar en un despliegue funcional.
Descargar las diapositivas (PDF)
Vea la presentación completa arriba para ver los diagramas de arquitectura, el stack DKMS/KERI/OCA explicado desde los primeros principios, y la hoja de ruta de despliegue de Stargate para la sanidad suiza. Preguntas y oportunidades de colaboración: póngase en contacto con el equipo de Vereign.