Aplicar Autenticidade na Saúde Suíça — FOSSASIA 2025
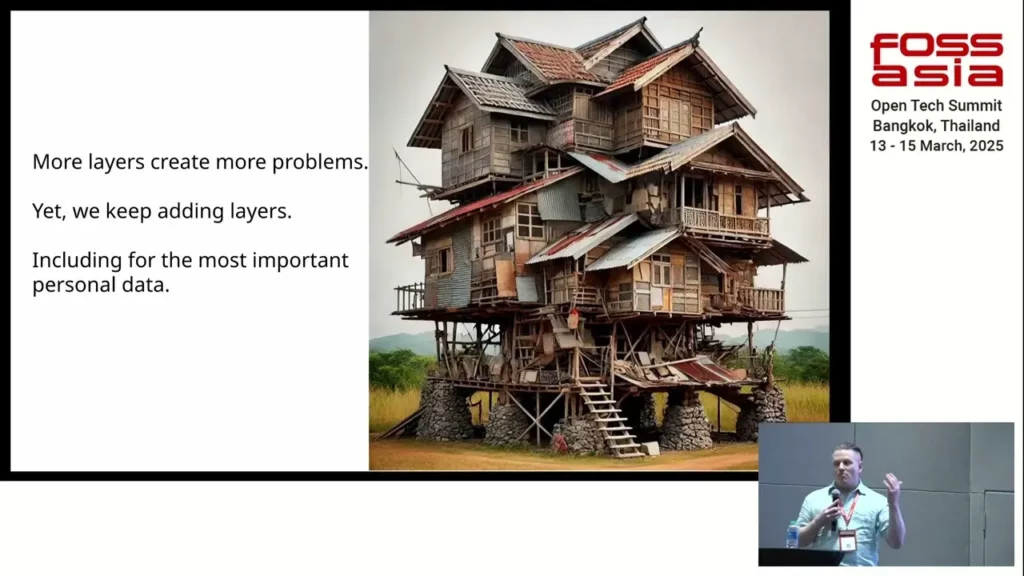
Resumo da apresentação: Em março de 2025, Georg Greve apresentou “Applying Authenticity to Swiss Healthcare” na FOSSASIA Summit em Bangkok (track de Segurança). A apresentação baseia-se em oito anos de construção de infraestrutura de Identidade Auto-Soberana — Vereign foi fundada em Zug em 2017, contribuiu com a sua stack SSI para a Eclipse Foundation, e cresceu para 16 FTE inteiramente focados em tornar a interação digital autenticada e fiável uma realidade prática.
A web foi concebida para partilha de conhecimento, não para identidade. Os primeiros computadores não tinham contas, não tinham palavras-passe — a segurança foi adicionada depois, e cada camada de confiança adicionada (TLS, DNSSEC, Trust Service Providers) impulsionou uma maior centralização. A observação de Richard Stallman de que a “segurança” impulsionou a economia de plataformas revelou-se estruturalmente verdadeira: conforme a confiança exigia intermediários, esses intermediários capturaram a identidade e depois monetizaram-na. Gaia-X ofereceu uma tentativa europeia séria de recuperar a soberania sobre a infraestrutura digital — mas executada na mesma arquitetura quebrada. A lição não é reconstruir um design quebrado, mas construir um melhor. Isso significa desenhar para descentralização a partir dos primeiros princípios, tratando a autenticidade ponto-a-ponto — a forma como o papel funciona — como a fundação e não como a exceção.
A saúde suíça fornece a prova. HIN (Health Info Net AG), fundada em 1996 por médicos suíços, opera a rede de comunicações seguras para a saúde suíça — aproximadamente 850+ gateways Stargate, mais de 30.000 consultórios de clínicos gerais, e mais de 800.000 entregas verificadas por mês. SEAL foi implementado como ponto de partida do que se está a tornar a camada de comunicação no topo de Stargate: trata da comunicação outbound externa de HIN para destinatários fora da rede, utilizando entrega em swarm encriptada para alcançar dispositivos edge inseguros enquanto preserva a autenticidade do remetente. Os destinatários podem aceder independentemente às suas mensagens, sabem que não foram alteradas ou interceptadas, e podem responder de forma segura ao seu médico. A transformação operacional em curso — de gateways S/MIME para infraestrutura Stargate — é multi-ano: gateways de hospitais e instituições em 2026, com HIN Clients em consultórios de clínicos gerais planeados a seguir e datas anunciadas conforme programado.
O enquadramento de “aplicações de autenticidade” é importante. Não se trata de infraestrutura de identidade por si mesma — trata-se de interação autenticada prática em escala, numa indústria regulada, com pacientes reais e consequências clínicas reais. Open Source é o mecanismo: ao avançar DKMS (Decentralised Key Management System) e contribuir para infraestrutura partilhada, Vereign e os seus parceiros estão a construir economias de escala para a comunidade de tecnologia soberana que nenhum fornecedor único pode alcançar sozinho. A apresentação encerra com um convite para colaborar — não um pitch de produto, mas um chamado à comunidade open-source da FOSSASIA para se envolver com um deployment funcional.
Veja a apresentação completa acima para ver os diagramas de arquitetura, a stack DKMS/KERI/OCA explicada a partir dos primeiros princípios, e o roadmap de deployment Stargate para a saúde suíça. Questões e oportunidades de colaboração: contacte a equipa Vereign.