
Проверена доставка на всяко устройство
Доказателство за доставка. Нищо за инсталиране.
Изпращайте чувствителна информация до всеки. Отваря се в браузъра, който получателят вече има, с криптографско доказателство, че е пристигнала непроменена.
Вижте SEAL в киберсигурносттаЗдравните специалисти трябва да изпращат поверителна информация до пациентите, които я отварят на всяко устройство, в браузъра, който вече имат. SEAL (Secure Edge Application Layer) прави това възможно: всяка MIME част се криптира поотделно, съобщението се разделя на фрагменти, така че нито една система да не го съхранява цяло, а получателят получава доказателство, че е пристигнало непроменено. Без предположения за инфраструктурата на получателя. В реална експлоатация в швейцарското здравеопазване с Health Info Net (HIN).
1 000 000+
проверени доставки месечно, в цялото швейцарско здравеопазване
Какво предоставя SEAL
С откриване на манипулации от изпращането до отварянето
SEAL (Secure Edge Application Layer) криптира всяка MIME част поотделно с AES-GCM-256, разделя съобщението на фрагменти и ги разпределя в мрежата IPFS. Нито една система никога не съхранява цялото съобщение и получателите могат да са сигурни, че полученото е точно това, което е изпратено.
Споделени пощенски кутии, индивидуални токени
Получателите могат да са сигурни, че съобщението е пристигнало непроменено, и могат да отговорят сигурно. Когато удостоверяването на получателя е включено, за един адрес на получател могат да бъдат регистрирани няколко приложения-автентикатори, така че няколко служители в практика, отдел или споделена пощенска кутия могат да ползват всеки своето. Когато получателят се удостоверява с приложение-автентикатор, разписката назовава регистрирания токен, с който е отворено съобщението. SMS кодовете остават налични като резервен вариант.
Нищо за инсталиране по подразбиране, на всяко устройство
Получателите получават връзка по имейл. Web Verification App сглобява отново и декриптира съобщението в браузъра, който вече имат. По подразбиране няма софтуер за инсталиране, няма акаунт и няма сертификат за управление; получателите, които използват кодове от автентикатор, се нуждаят от приложение-автентикатор.
Внедрявано самостоятелно или като част от инфраструктурата на Verimesh
SEAL работи независимо в рамките на съществуваща инфраструктура за съобщения: навсякъде, където е необходима доставка с откриване на манипулации. Организации, готови да се присъединят към пълната екосистема за удостоверен обмен, могат да преминат към Verimesh.
Как работи
Когато подателят използва обичайния си имейл клиент, SEAL криптира поотделно всяка MIME част с AES-GCM-256, разделя криптираното съобщение на фрагменти и ги разпределя в мрежата IPFS. Нито една система никога не държи цялото съобщение, така че няма централно хранилище, което да бъде пробито. До получателя стига линк по имейл, а Web Verification App възстановява и декриптира съобщението в браузъра му. Доказателството и усилието от страна на получателя обикновено са в противоречие: портал може да Ви даде одитна следа, но всеки получател се нуждае от акаунт, а S/MIME или PGP Ви дават криптография, но отсрещната страна се нуждае от сертификат и от имейл клиент, който го разбира. При SEAL получателят отваря съобщението в браузър, а подателят все пак получава доказателство.
За технически ориентираните читатели диаграмите по-долу показват пълния поток на съобщенията и структурата на данните. Разгънете съответния раздел, за да ги разгледате.
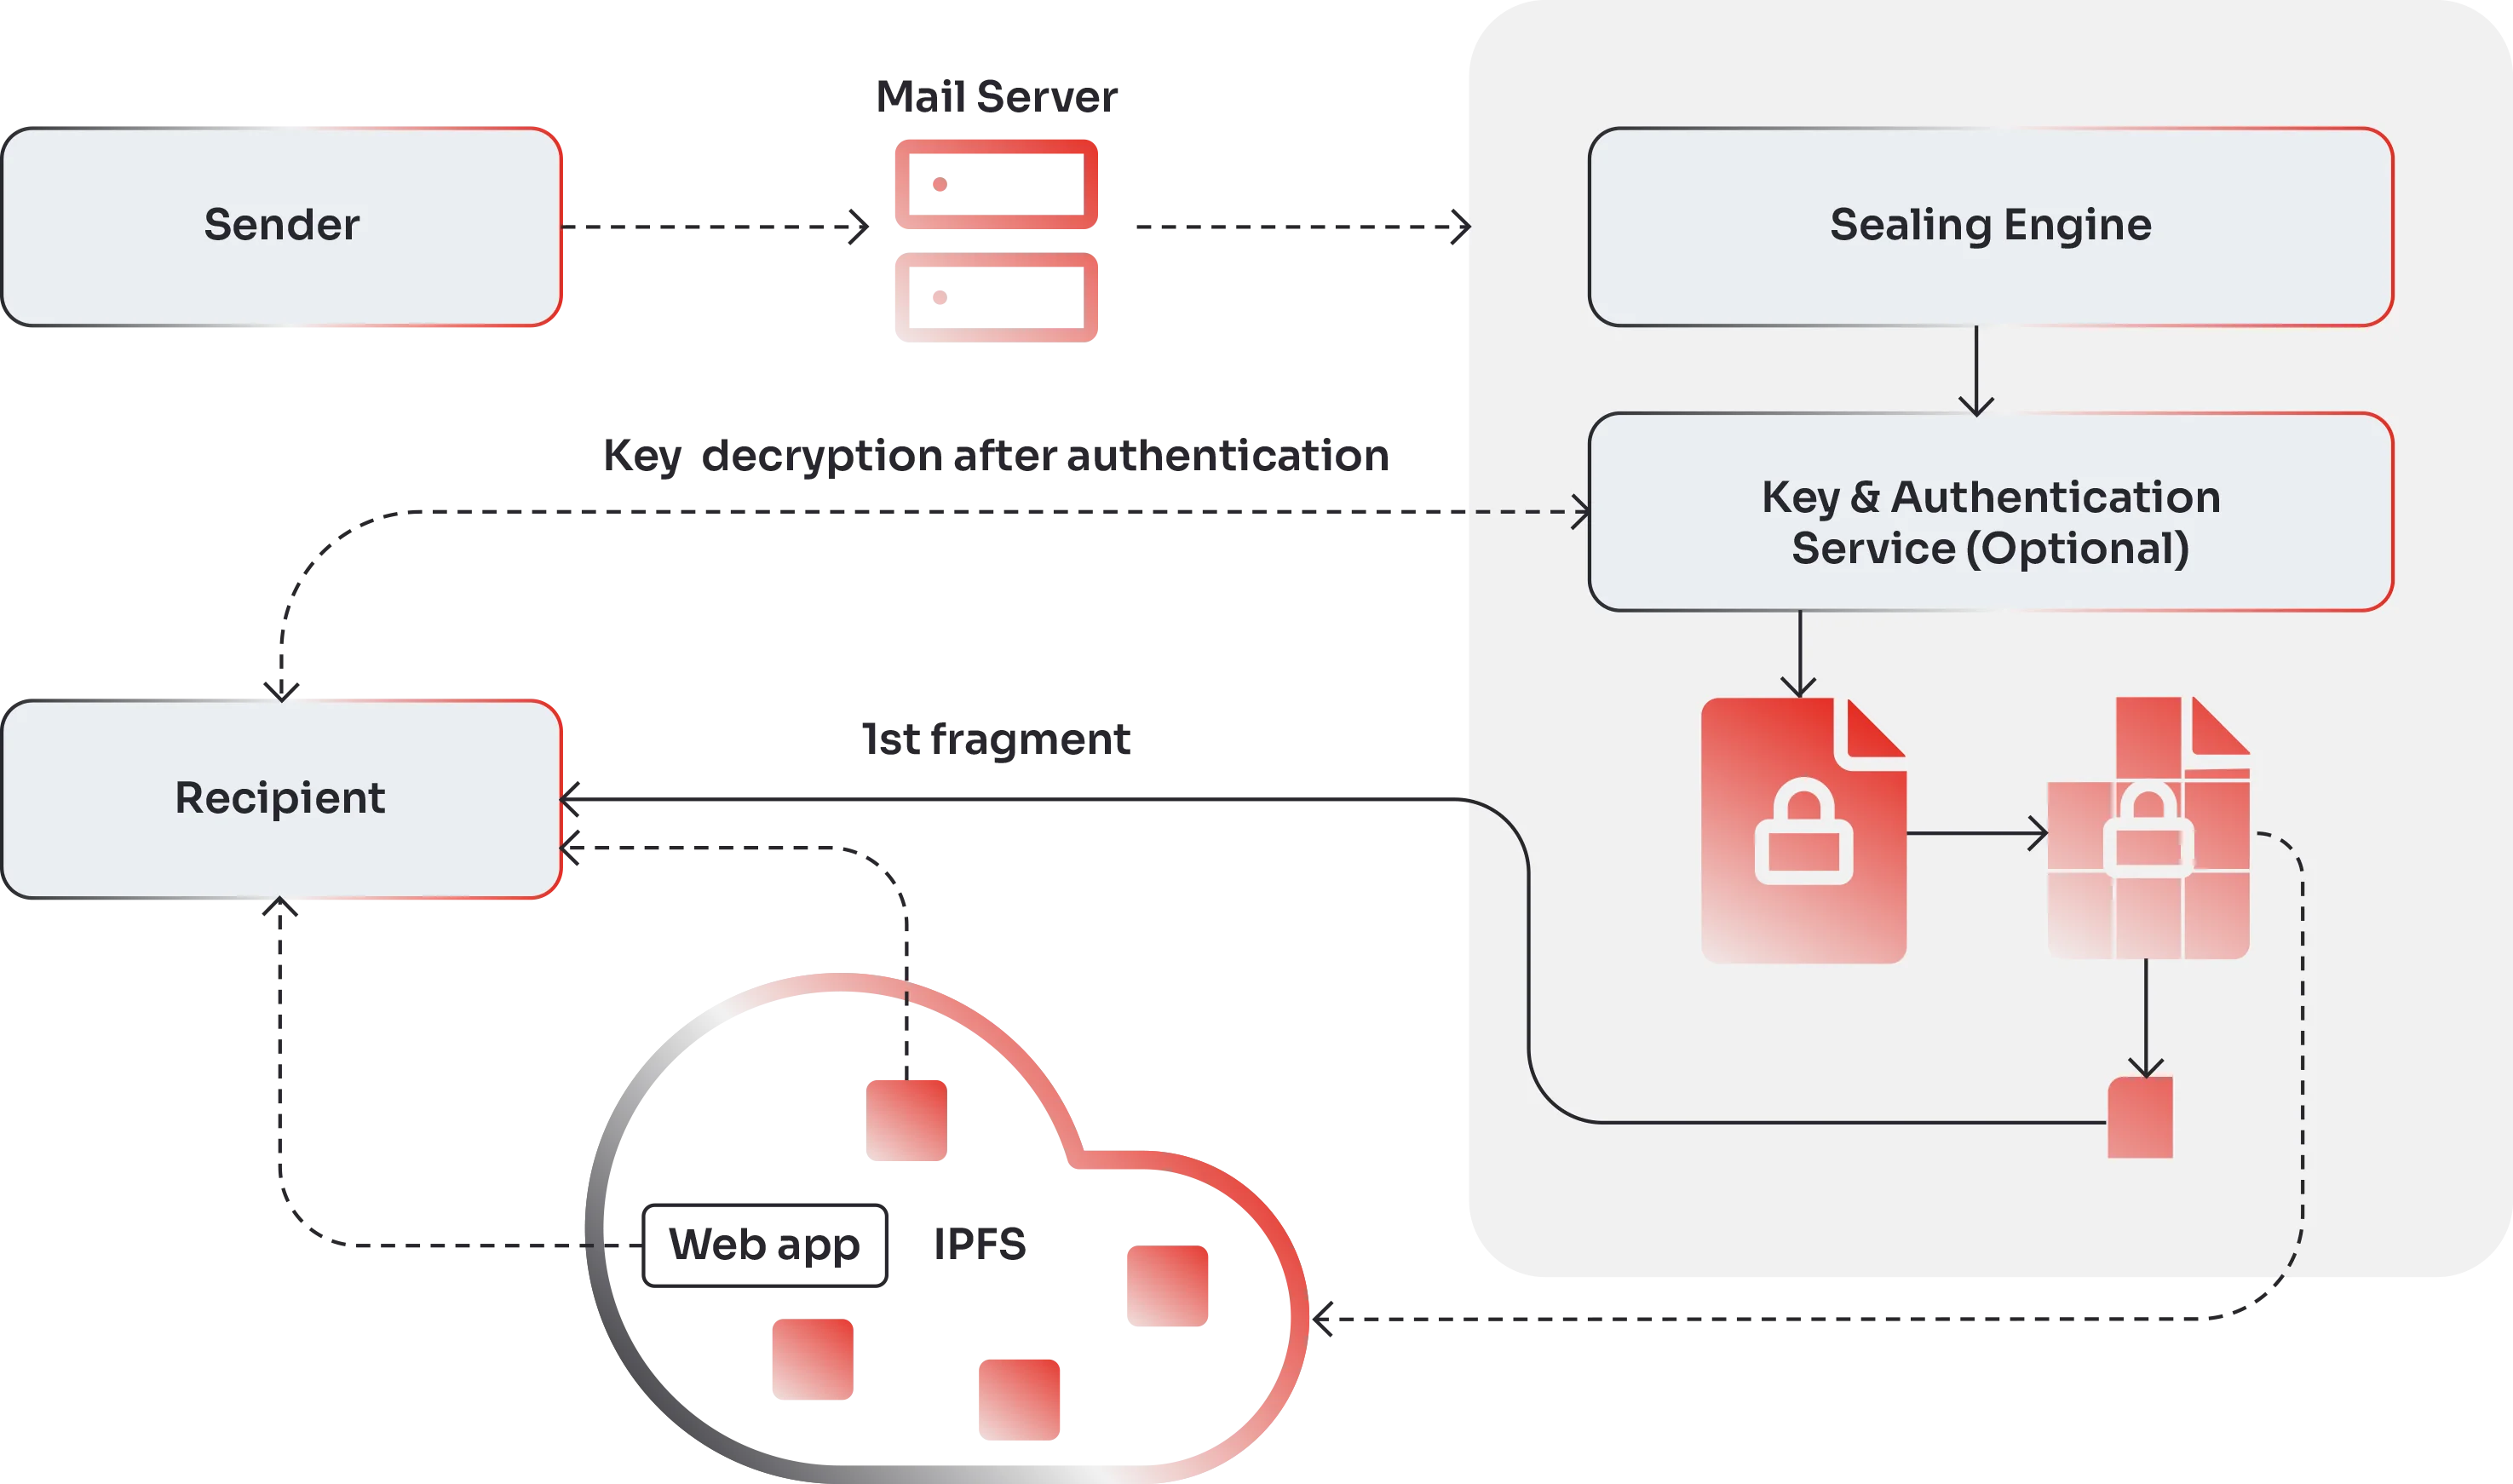
Поток на съобщенията в SEAL
Доставката в SEAL преминава през три фази: криптиране на всяка част с AES-GCM-256, когато съобщението напусне изпращащата организация, фрагментиране и разпределяне в мрежата IPFS при пренос, и сглобяване отново с декриптиране в браузъра на получателя при пристигане. Web Verification App осигурява работата на получателя със съобщението, без да е необходимо инсталиране на софтуер.
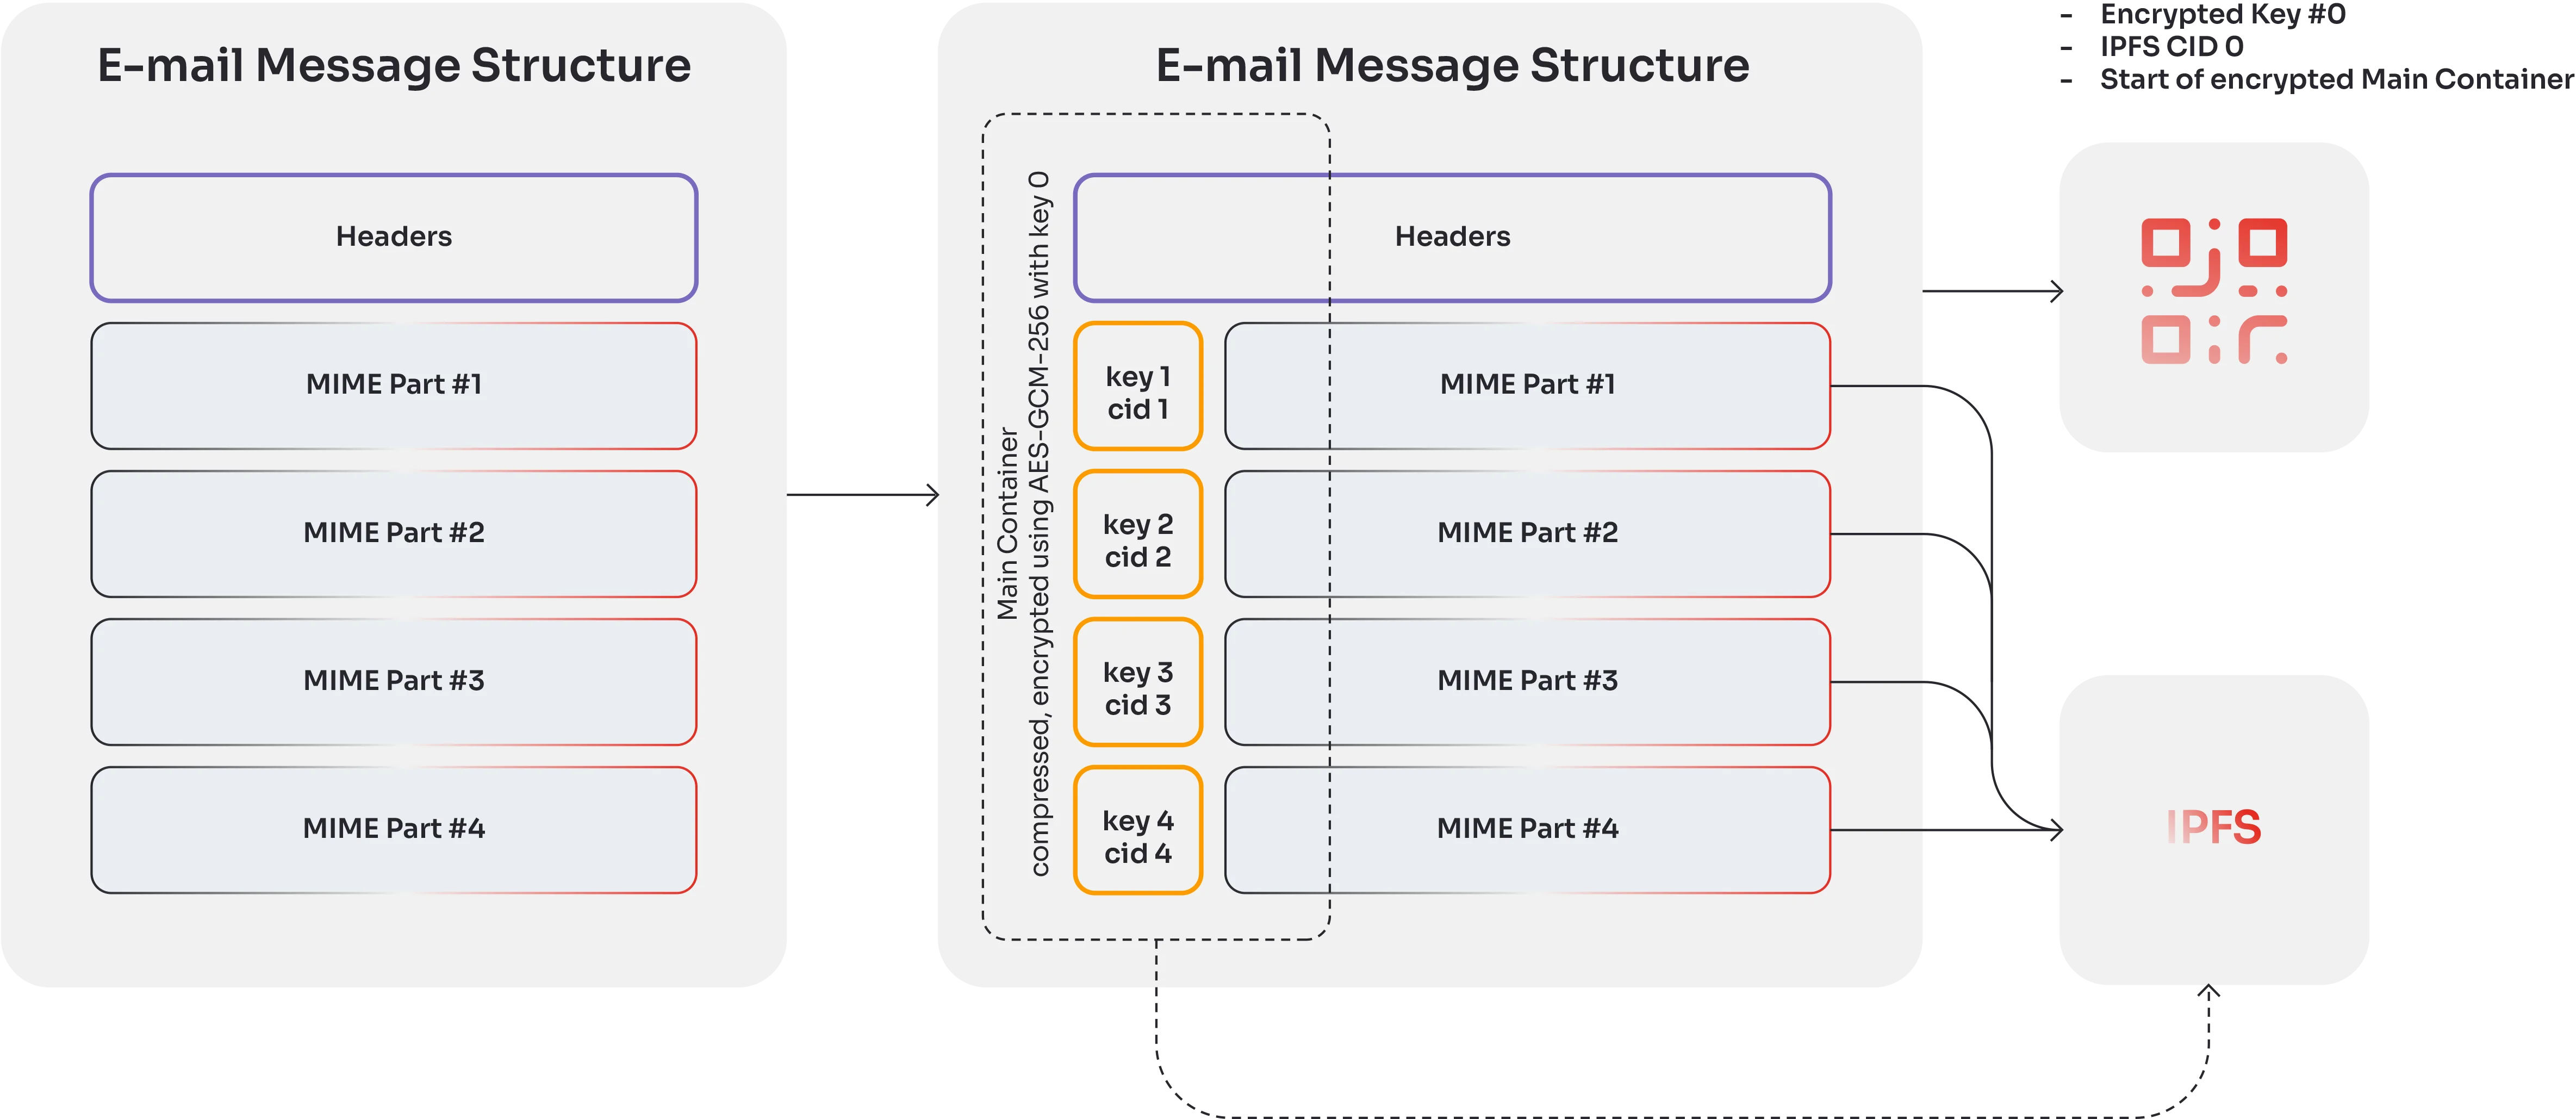
Структура на имейл данните
SEAL съобщението се съхранява като криптирани фрагменти, а не като един файл. Всяка MIME част се криптира поотделно, така че текстът на съобщението и прикачените файлове са независими обекти, а фрагментите се адресират по съдържание в мрежата IPFS. Сглобяването и декриптирането се извършват само в периферията, в браузъра на получателя, така че никоя междинна система не може да прочете съобщението, нито да го промени незабелязано.
Какво виждат получателите
Когато някой получи SEAL съобщение, го отваря в браузъра си и може да потвърди, че е пристигнало непроменено.
Доставката е проверена
Проверката на целостта е успешна: съобщението е непроменено при пренос
- От
- Dr. Maria Huber
- Организация
- Kantonsspital Zürich
- Изпратено
- 13 March 2026, 09:14
- Тема
- Patient referral: confirmed
- Разписка за доставка, записана за този получател
- Не са открити промени след криптирането
SEAL и Verimesh
SEAL е входният продукт. Той решава проблема с доставката: всяка доставка е проверена, всяко съобщение е с откриване на манипулации и по подразбиране получателите не инсталират нищо. Verimesh е инфраструктурната дестинация: управление на самоличности, сертификати, удостоверения, Policy Engine, суверенен обмен на данни, транспорт и семантична оперативна съвместимост. Започнете със SEAL. Когато организацията ви е готова да се присъедини към екосистемата за удостоверен обмен или да я ръководи, преминете към Verimesh.
SEAL може да се внедри самостоятелно навсякъде, където е необходима доставка с откриване на манипулации: не изисква пълната инфраструктура на Verimesh.
Разгледайте VerimeshSEAL е основата на ниво съобщения. Verimesh е слоят за авторизация, който налага оттеглянето на съгласието между институциите. Заедно с SEAL те образуват субстрата за прилагане на съгласието.
Прочетете тезата за архитектурата на съгласиетоИзцяло с отворен код
AGPLv3 или по-нова
SEAL: често задавани въпроси
Какво е SEAL?
Доказва ли SEAL кой е изпратил съобщението?
По какво SEAL се различава от S/MIME или PGP?
Трябва ли получателите да инсталират нещо, за да отворят SEAL съобщение?
Кой използва SEAL в реална експлоатация днес?
Може ли SEAL да се внедри без Verimesh?
SEAL с отворен код ли е?
Могат ли няколко души да отварят съобщения, изпратени до един адрес?




Готови ли сте да добавите проверена доставка към инфраструктурата си?
Независимо дали оценявате сигурна комуникация за организацията си, или проучвате как проверената доставка се вписва във вашия сектор, нека поговорим.