
Remise vérifiée sur tout appareil
La preuve de remise, sans rien installer.
Envoyez des informations sensibles à n’importe qui : le message s’ouvre dans le navigateur du destinataire, avec la preuve cryptographique qu’il est arrivé intact.
Voir SEAL en cybersécuritéLes professionnels de santé doivent envoyer aux patients des informations confidentielles, sur n’importe quel appareil, sans logiciel à installer. SEAL (Secure Edge Application Layer) rend cela possible : chaque partie MIME chiffrée séparément, le message découpé en fragments pour qu’aucun système ne le détienne en entier, et la preuve, pour le destinataire, qu’il est arrivé intact. Aucune hypothèse sur l’infrastructure du destinataire. En production dans le système de santé suisse avec Health Info Net (HIN).

800 000+
remises vérifiées par mois
Ce que SEAL apporte
À intégrité vérifiable, de l’envoi à l’ouverture
SEAL (Secure Edge Application Layer) chiffre chaque partie MIME séparément avec AES-GCM-256, découpe le message en fragments et les répartit sur le réseau IPFS. Aucun système ne détient jamais le message complet, et les destinataires ont la certitude que ce qui leur parvient est bien ce qui a été envoyé.
Un accusé de réception rattaché à une personne
Les destinataires ont l’assurance qu’un message n’a pas été modifié ni intercepté, et peuvent répondre de manière sécurisée. Lorsque l’authentification du destinataire est activée, l’accusé de réception est rattaché à la personne qui a ouvert le message et non à une boîte aux lettres, sans accusé par procuration possible.
Rien à installer, sur tout appareil
Les destinataires reçoivent un lien par e-mail, SMS, messagerie instantanée ou code QR. La Web Verification App réassemble et déchiffre le message dans le navigateur qu’ils utilisent déjà. Aucun logiciel, aucun compte, aucun certificat à gérer.
Déployable seul ou comme composant de l’infrastructure Verimesh
SEAL fonctionne de manière autonome au sein d’une infrastructure de messagerie existante, partout où une remise à intégrité vérifiable est nécessaire. Les organisations prêtes à rejoindre l’écosystème complet d’échanges authentifiés peuvent évoluer vers Verimesh.
Comment cela fonctionne
Lorsqu’un expéditeur utilise son client de messagerie habituel, SEAL chiffre chaque partie MIME séparément avec AES-GCM-256, découpe le message chiffré en fragments et les répartit sur le réseau IPFS. Aucun système ne détient jamais le message complet : il n’existe donc aucun entrepôt central à compromettre. Le destinataire reçoit un lien, et la Web Verification App réassemble et déchiffre le message dans son navigateur. D’ordinaire, la preuve et l’absence d’effort pour le destinataire s’opposent : un portail fournit un journal d’audit, mais chaque destinataire doit y créer un compte ; S/MIME et PGP fournissent la cryptographie, mais l’autre extrémité doit disposer d’un certificat et d’un client de messagerie capable de le lire. SEAL ne demande rien au destinataire et produit malgré tout des preuves.
Pour un public technique, les diagrammes ci-dessous détaillent le flux complet des messages et la structure des données. Développez chaque section.
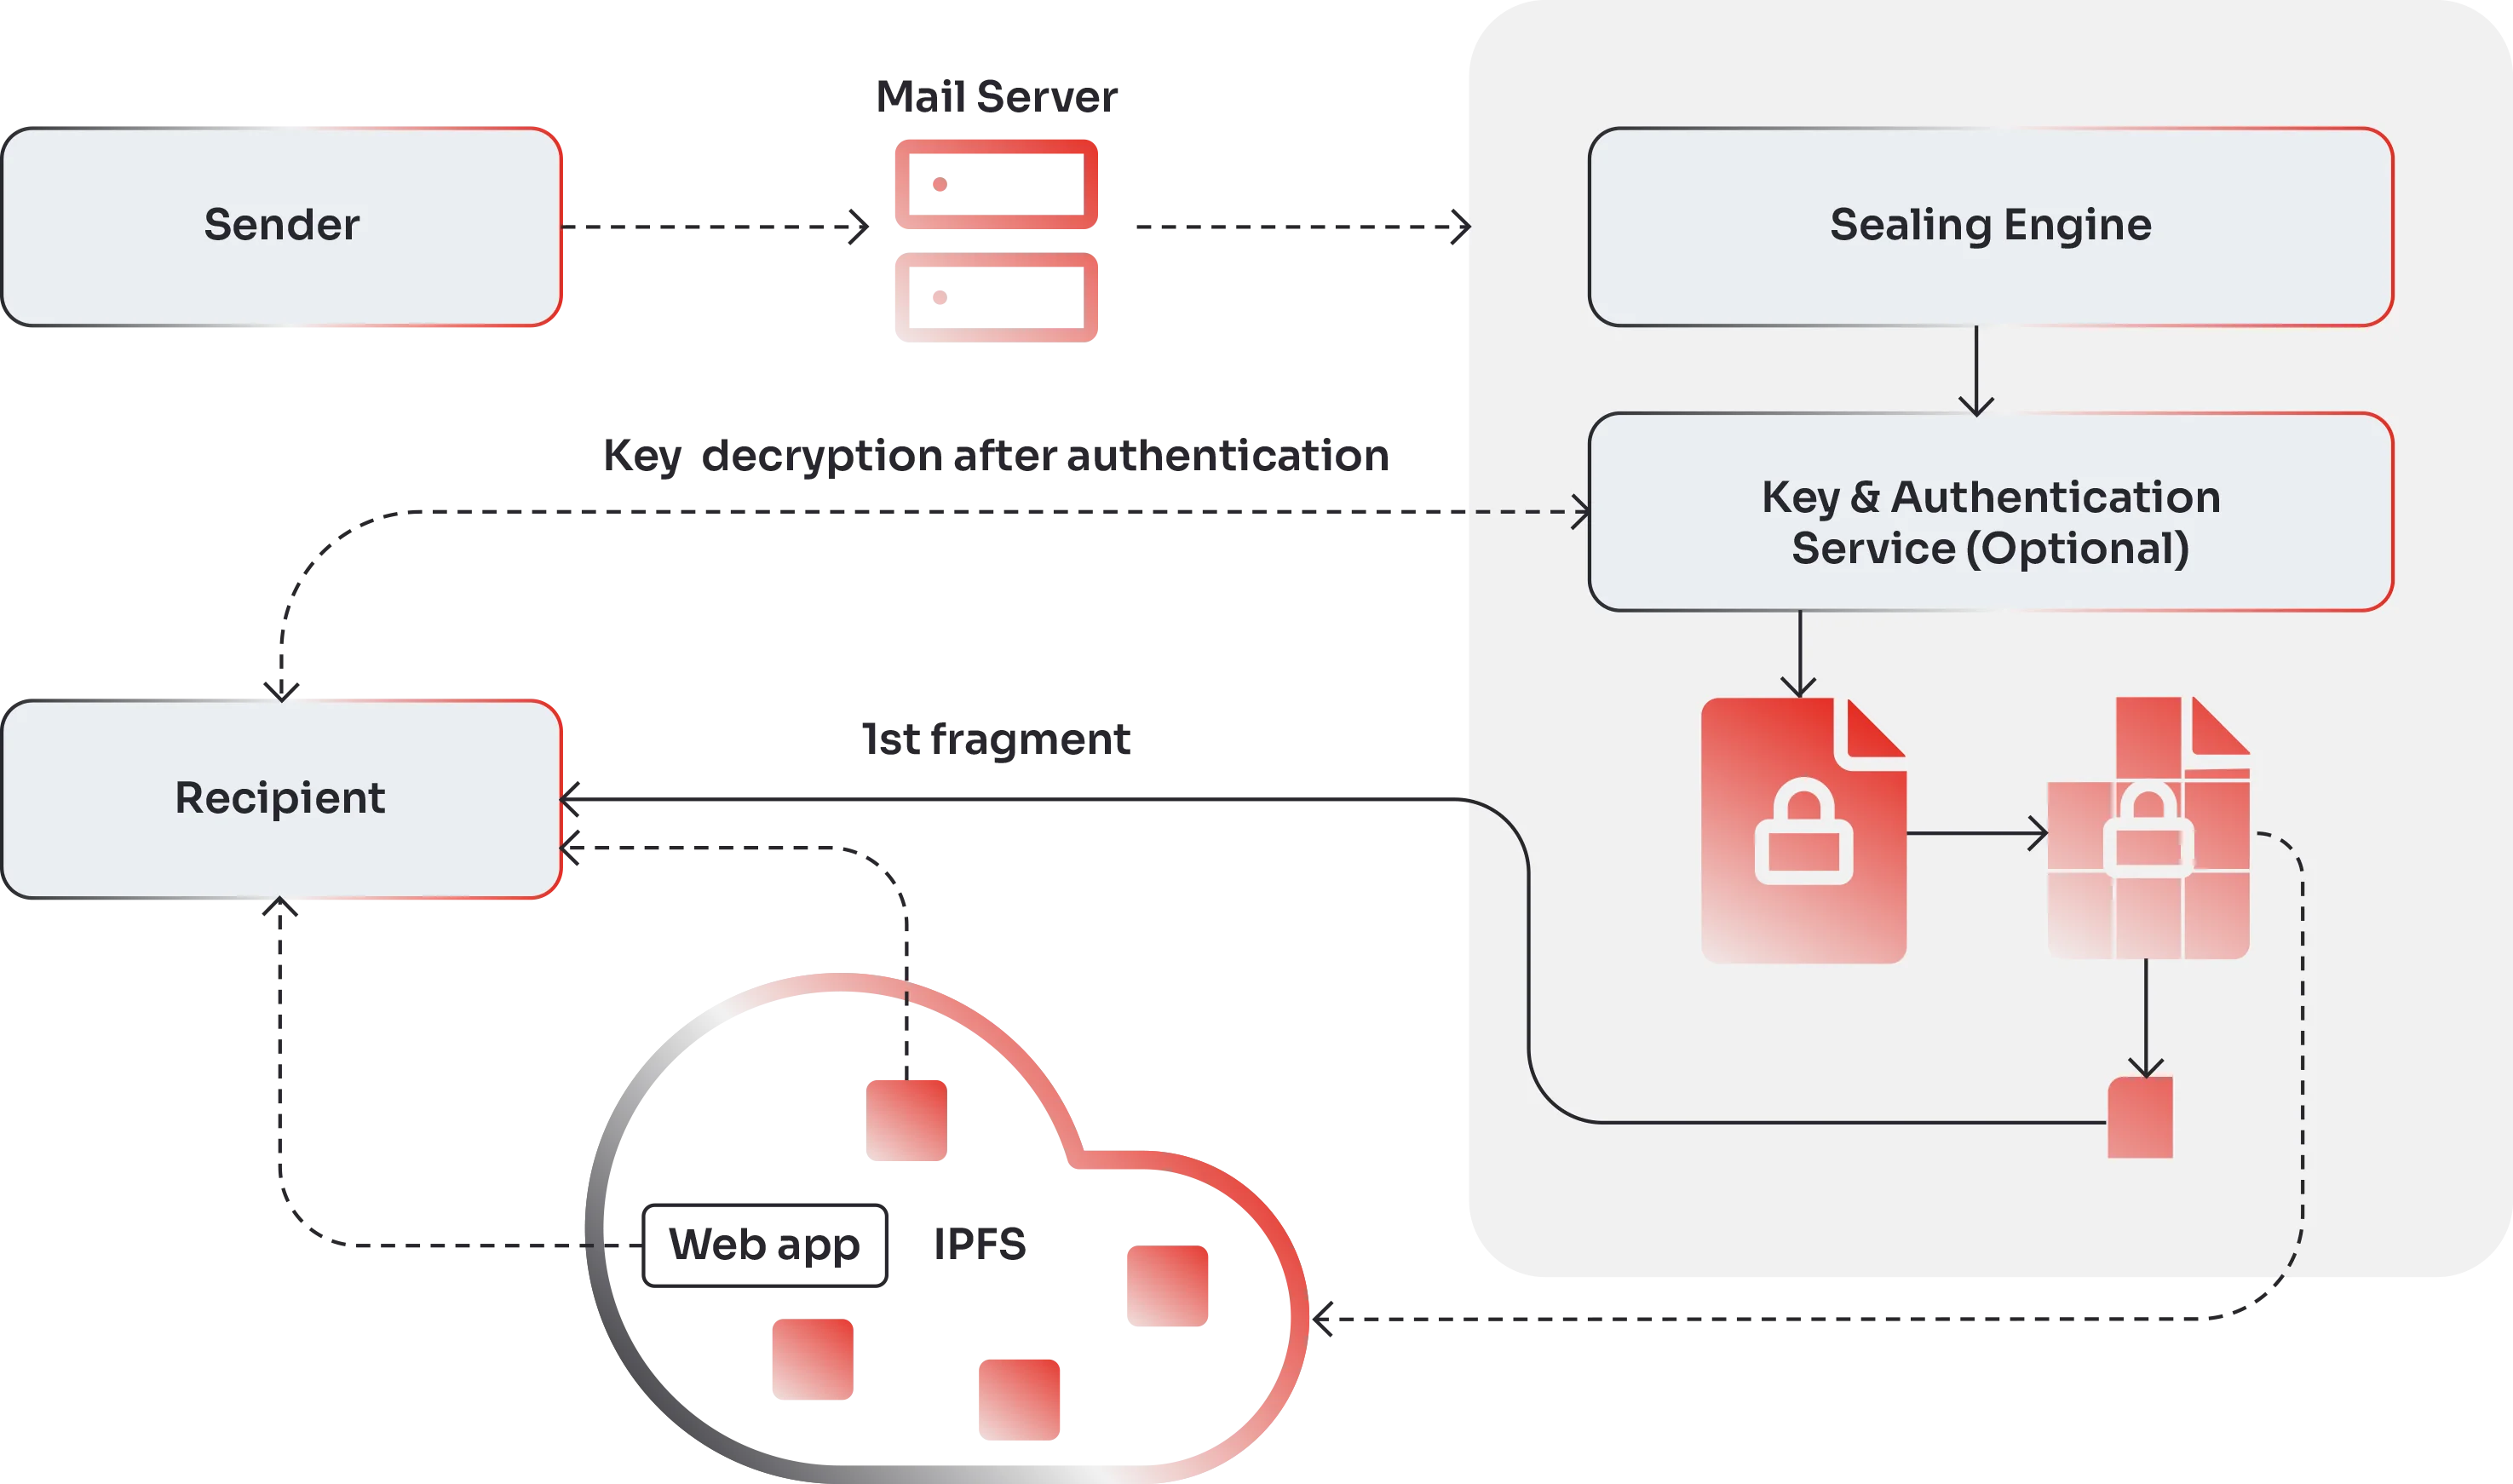
Flux des messages SEAL
La remise SEAL se déroule en trois phases : le chiffrement partie par partie avec AES-GCM-256 au moment où le message quitte l’organisation expéditrice, la fragmentation et la répartition sur le réseau IPFS pendant le transit, puis le réassemblage et le déchiffrement dans le navigateur du destinataire à l’arrivée. La Web Verification App offre aux destinataires cette expérience sans aucune installation de logiciel.
Structure des données de l’e-mail
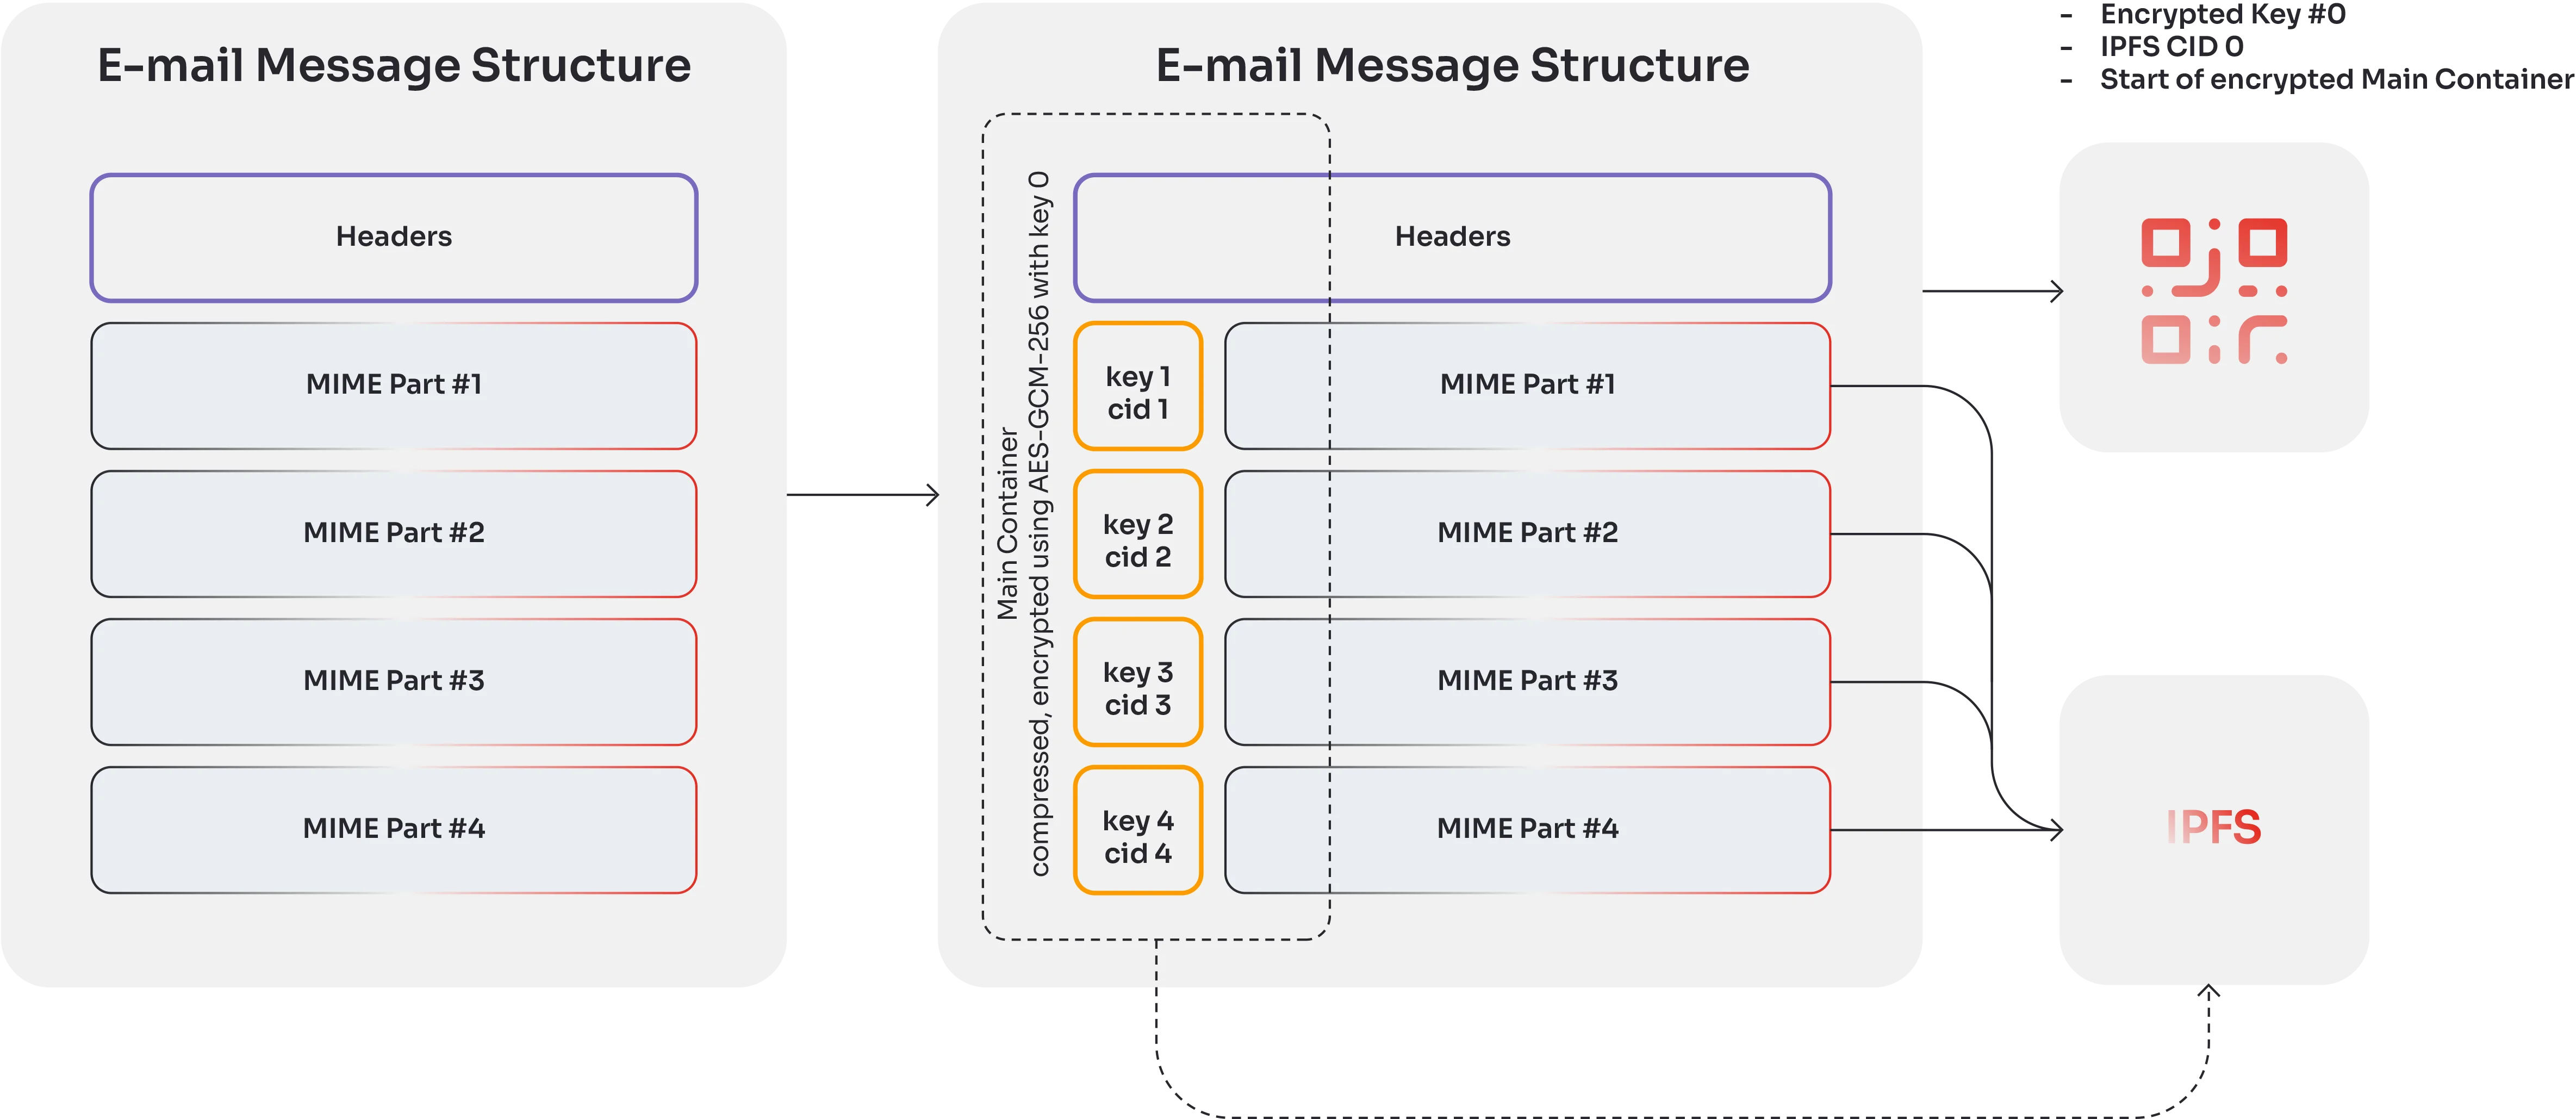
Un message SEAL est stocké sous forme de fragments chiffrés et non comme un fichier unique. Chaque partie MIME est chiffrée séparément : le corps du message et les pièces jointes constituent donc des objets indépendants, et les fragments sont adressés par leur contenu sur le réseau IPFS. L’assemblage et le déchiffrement n’ont lieu qu’en périphérie, dans le navigateur du destinataire : aucun système intermédiaire ne peut lire le message ni le modifier sans que cela se détecte.
Ce que voient les destinataires
Lorsqu’une personne reçoit un message SEAL, elle l’ouvre dans son navigateur et peut confirmer qu’il est arrivé intact : aucun logiciel à installer, aucun certificat à gérer.
Remise vérifiée
Contrôle d’intégrité réussi : message non modifié en transit
- De
- Dr. Maria Huber
- Organisation
- Kantonsspital Zürich
- Envoyé
- 13 March 2026, 09:14
- Objet
- Patient referral: confirmed
- Accusé de remise enregistré pour ce destinataire
- Aucune modification détectée depuis le chiffrement
SEAL et Verimesh
SEAL est la porte d’entrée de la gamme. Il résout le problème de la remise : chaque remise vérifiée, chaque message à intégrité vérifiable, et rien à installer pour les destinataires. Verimesh est la destination en matière d’infrastructure : gestion des identités, certificats, justificatifs, moteur de politiques, échange de données souverain, transport et interopérabilité sémantique. Tout commence par SEAL. Lorsque votre organisation est prête à rejoindre l’écosystème d’échanges authentifiés, ou à le piloter, évoluez vers Verimesh.
SEAL peut être déployé seul partout où une remise à intégrité vérifiable est nécessaire : l’infrastructure Verimesh complète n’est pas requise.
Découvrir VerimeshSEAL constitue le socle au niveau des messages. Verimesh est la couche d’autorisation qui applique le retrait du consentement entre les institutions. Avec SEAL, ils forment le substrat d’application du consentement.
Lisez la thèse sur l’architecture du consentementEntièrement Open Source
AGPLv3 ou ultérieure
SEAL : questions fréquentes
Qu’est-ce que SEAL ?
SEAL prouve-t-il qui a envoyé un message ?
En quoi SEAL diffère-t-il de S/MIME ou de PGP ?
Les destinataires doivent-ils installer quelque chose pour ouvrir un message SEAL ?
Qui exploite SEAL en production aujourd’hui ?
SEAL peut-il être déployé sans Verimesh ?
SEAL est-il Open Source ?









Vous souhaitez ajouter la remise vérifiée à votre infrastructure ?
Que vous évaluiez la communication sécurisée pour votre organisation ou que vous exploriez ce que la remise vérifiée signifie pour votre secteur, parlons-en.