
Verifizierte Zustellung auf jedem Gerät
Zustellung mit Nachweis, ohne Installation.
Senden Sie sensible Informationen an beliebige Empfänger. Diese öffnen die Nachricht im gewohnten Browser, mit kryptografischem Nachweis unveränderter Ankunft.
SEAL in der Cybersicherheit erlebenGesundheitsfachpersonen müssen vertrauliche Informationen an Patientinnen und Patienten senden, auf jedem Gerät und ohne Softwareinstallation. SEAL (Secure Edge Application Layer) macht das möglich: jeder MIME-Teil einzeln verschlüsselt, die Nachricht in Fragmente zerlegt, sodass kein einzelnes System sie vollständig hält, und für die Empfängerseite der Nachweis, dass sie unverändert angekommen ist. Es setzt keine Annahmen über die Infrastruktur der Empfänger voraus. Im Schweizer Gesundheitswesen mit Health Info Net (HIN) im Produktivbetrieb.

800.000+
verifizierte Zustellungen pro Monat
Was SEAL leistet
Manipulationserkennbar vom Versand bis zum Öffnen
SEAL (Secure Edge Application Layer) verschlüsselt jeden MIME-Teil einzeln mit AES-GCM-256, zerlegt die Nachricht in Fragmente und verteilt sie über das IPFS-Netzwerk. Kein einzelnes System hält jemals die vollständige Nachricht, und Empfänger können sicher sein, dass bei ihnen genau das ankommt, was gesendet worden ist.
Zustellnachweis, gebunden an eine Person
Empfänger können sicher sein, dass eine Nachricht nicht verändert oder abgefangen worden ist, und sicher antworten. Ist die Authentifizierung der Empfänger aktiviert, ist die Bestätigung an die Person gebunden, die sie geöffnet hat, und nicht an ein Postfach: eine stellvertretende Bestätigung ist nicht möglich.
Ohne Installation, auf jedem Gerät
Empfänger erhalten einen Link per E-Mail, SMS, Messenger oder QR-Code. Die Web Verification App setzt die Nachricht im gewohnten Browser wieder zusammen und entschlüsselt sie. Keine Software, kein Konto, keine Zertifikatsverwaltung.
Eigenständig einsetzbar oder als Teil der Verimesh-Infrastruktur
SEAL arbeitet eigenständig in bestehender Nachrichteninfrastruktur, überall dort, wo bei der Zustellung jede nachträgliche Veränderung sichtbar werden muss. Organisationen, die dem vollständigen Ökosystem für authentifizierten Austausch beitreten möchten, können auf Verimesh umsteigen.
So funktioniert es
Sendet jemand eine Nachricht aus dem gewohnten E-Mail-Client, verschlüsselt SEAL jeden MIME-Teil einzeln mit AES-GCM-256, teilt die verschlüsselte Nachricht in Fragmente auf und verteilt sie über das IPFS-Netzwerk. Kein einzelnes System hält jemals die vollständige Nachricht, also gibt es keinen zentralen Speicher als Angriffsziel. Empfangende erhalten einen Link, und die Web Verification App setzt die Nachricht im Browser zusammen und entschlüsselt sie. Nachweis und Aufwandsfreiheit stehen sonst im Widerspruch: Ein Portal liefert einen Prüfpfad, verlangt aber von allen ein Konto; S/MIME oder PGP liefern Kryptografie, verlangen aber am anderen Ende ein Zertifikat und einen E-Mail-Client, der damit umgehen kann. SEAL verlangt von Empfangenden nichts und liefert dennoch den Nachweis.
Für technisch Interessierte zeigen die Diagramme unten den vollständigen Nachrichtenfluss und die Datenstruktur. Klappen Sie den gewünschten Abschnitt auf.
SEAL-Nachrichtenfluss
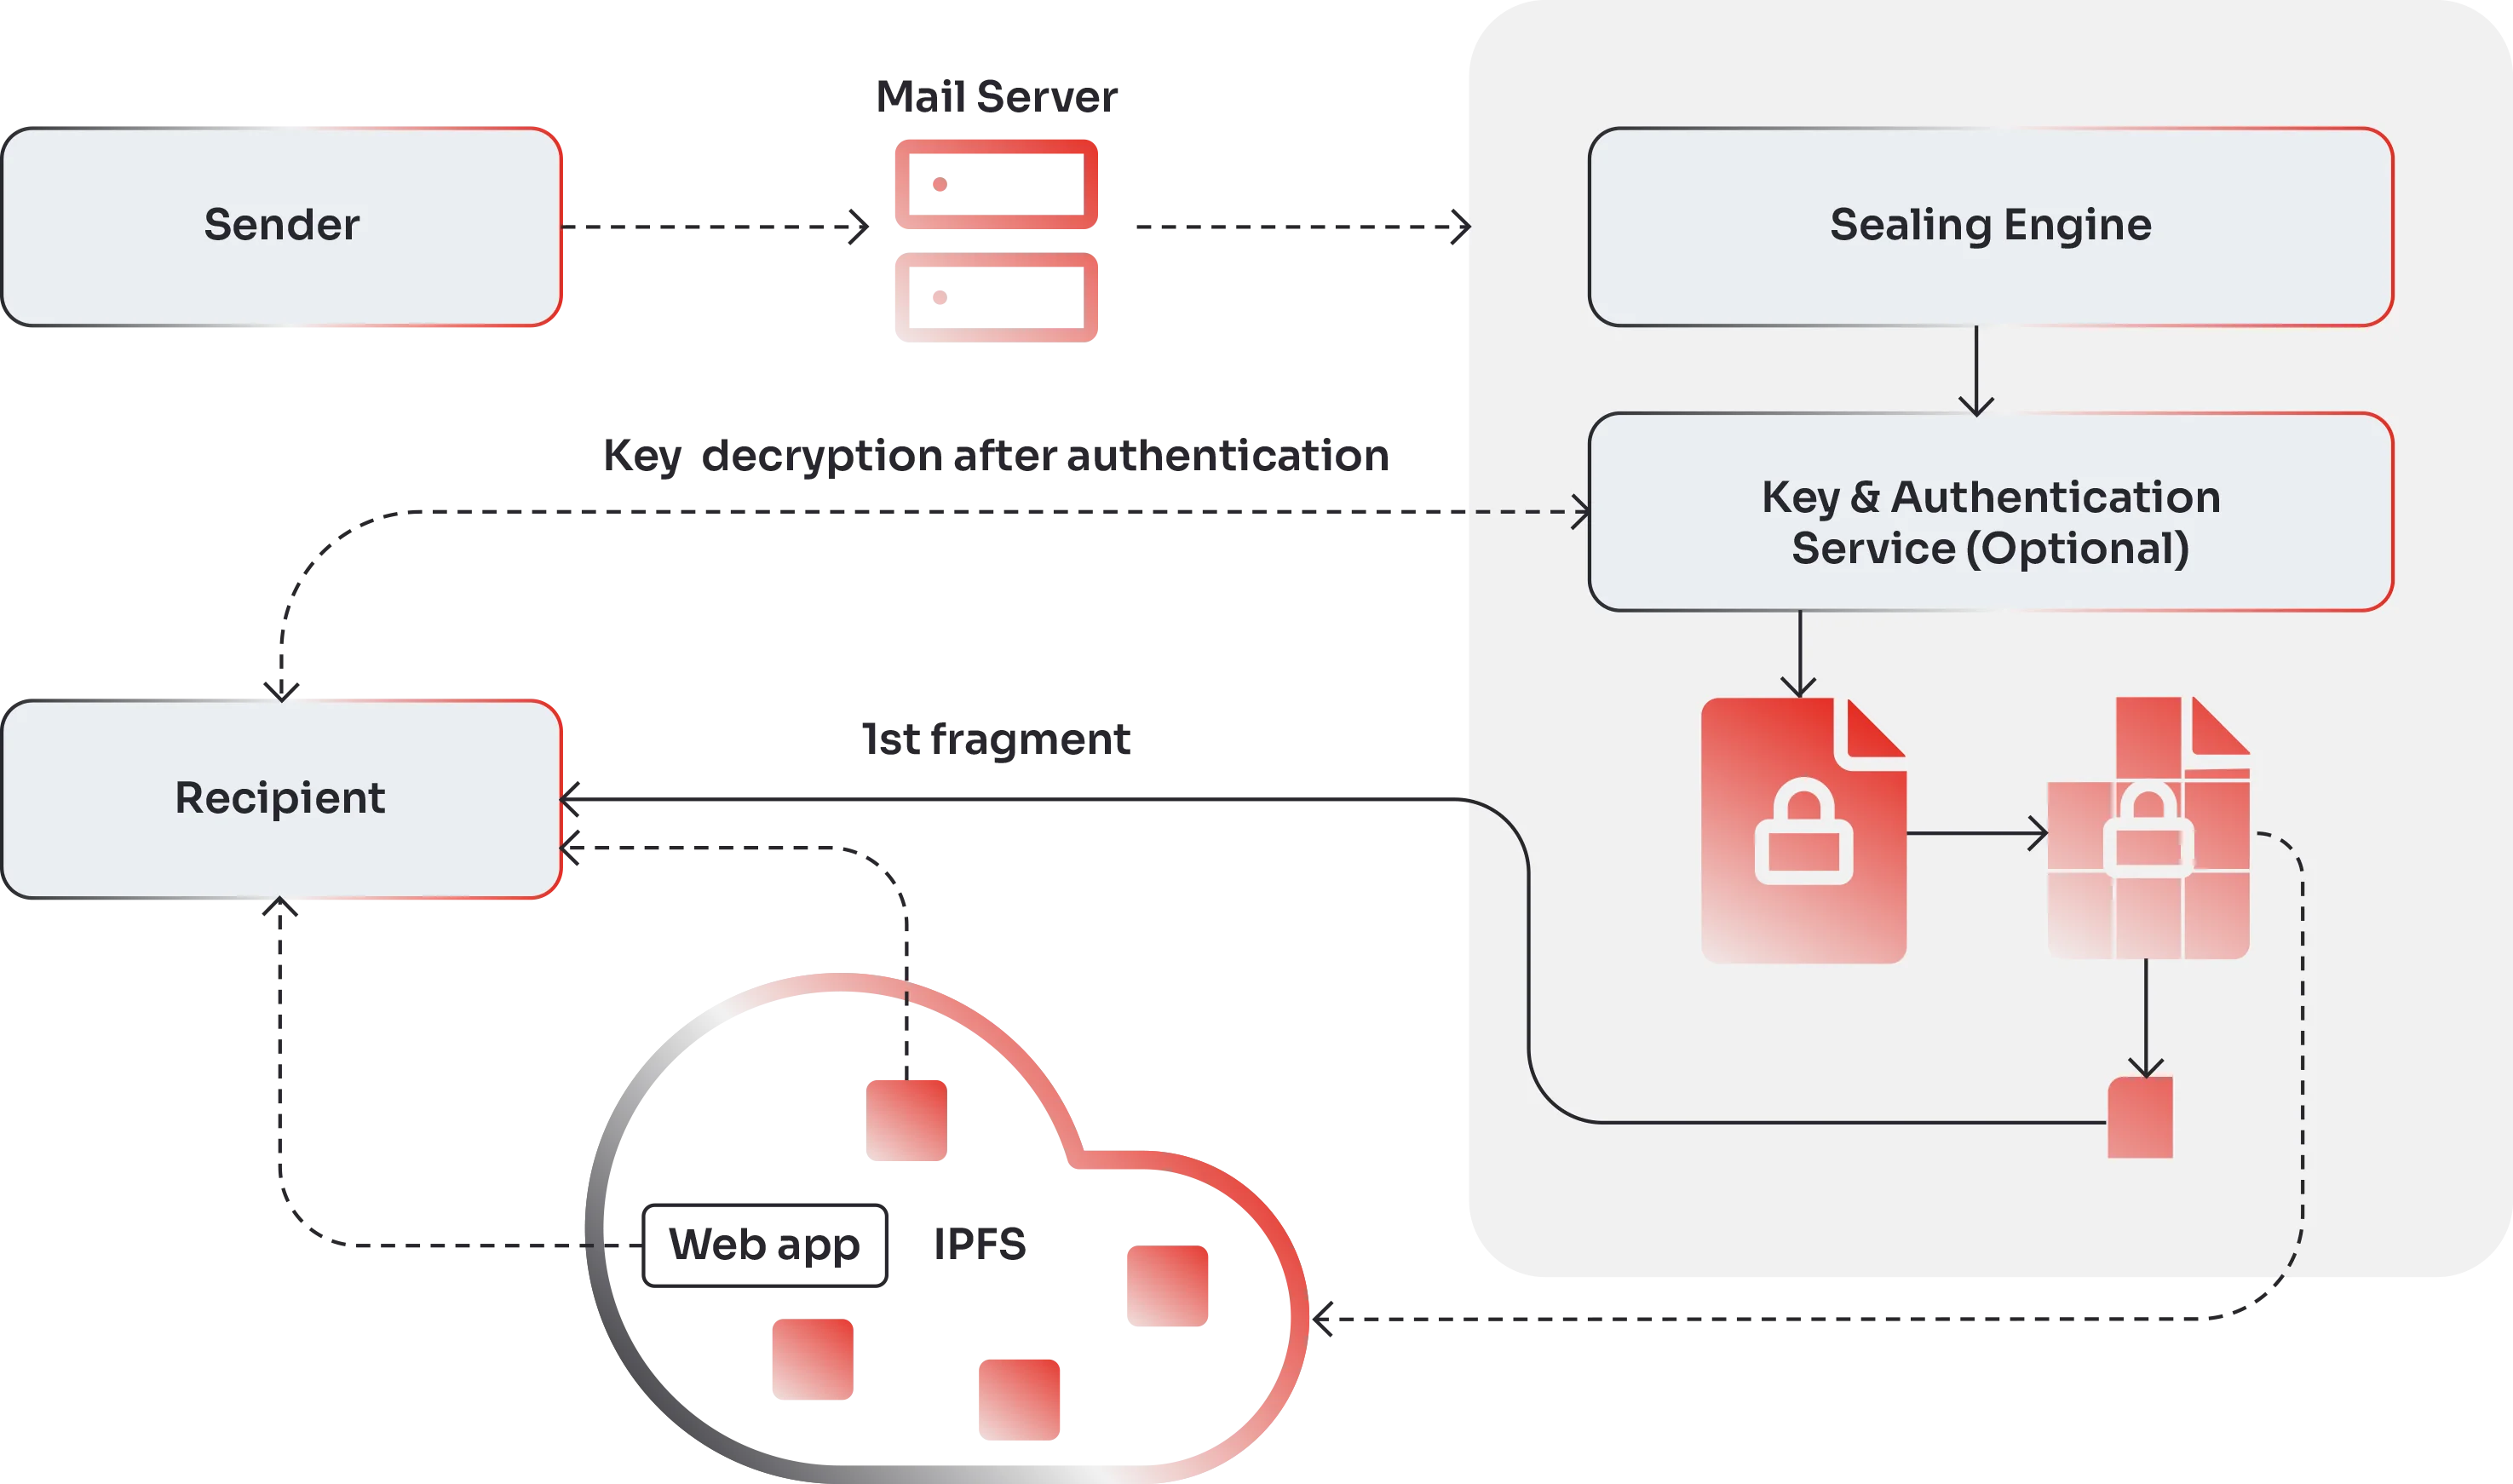
Die Zustellung mit SEAL läuft in drei Phasen ab: Verschlüsselung jedes einzelnen Teils mit AES-GCM-256, wenn die Nachricht die sendende Organisation verlässt, Fragmentierung und Verteilung über das IPFS-Netzwerk während der Übermittlung sowie Wiederzusammensetzen und Entschlüsseln im Browser der Empfängerseite beim Eintreffen. Die Web Verification App übernimmt die Empfängerseite, ohne Softwareinstallation.
E-Mail-Datenstruktur
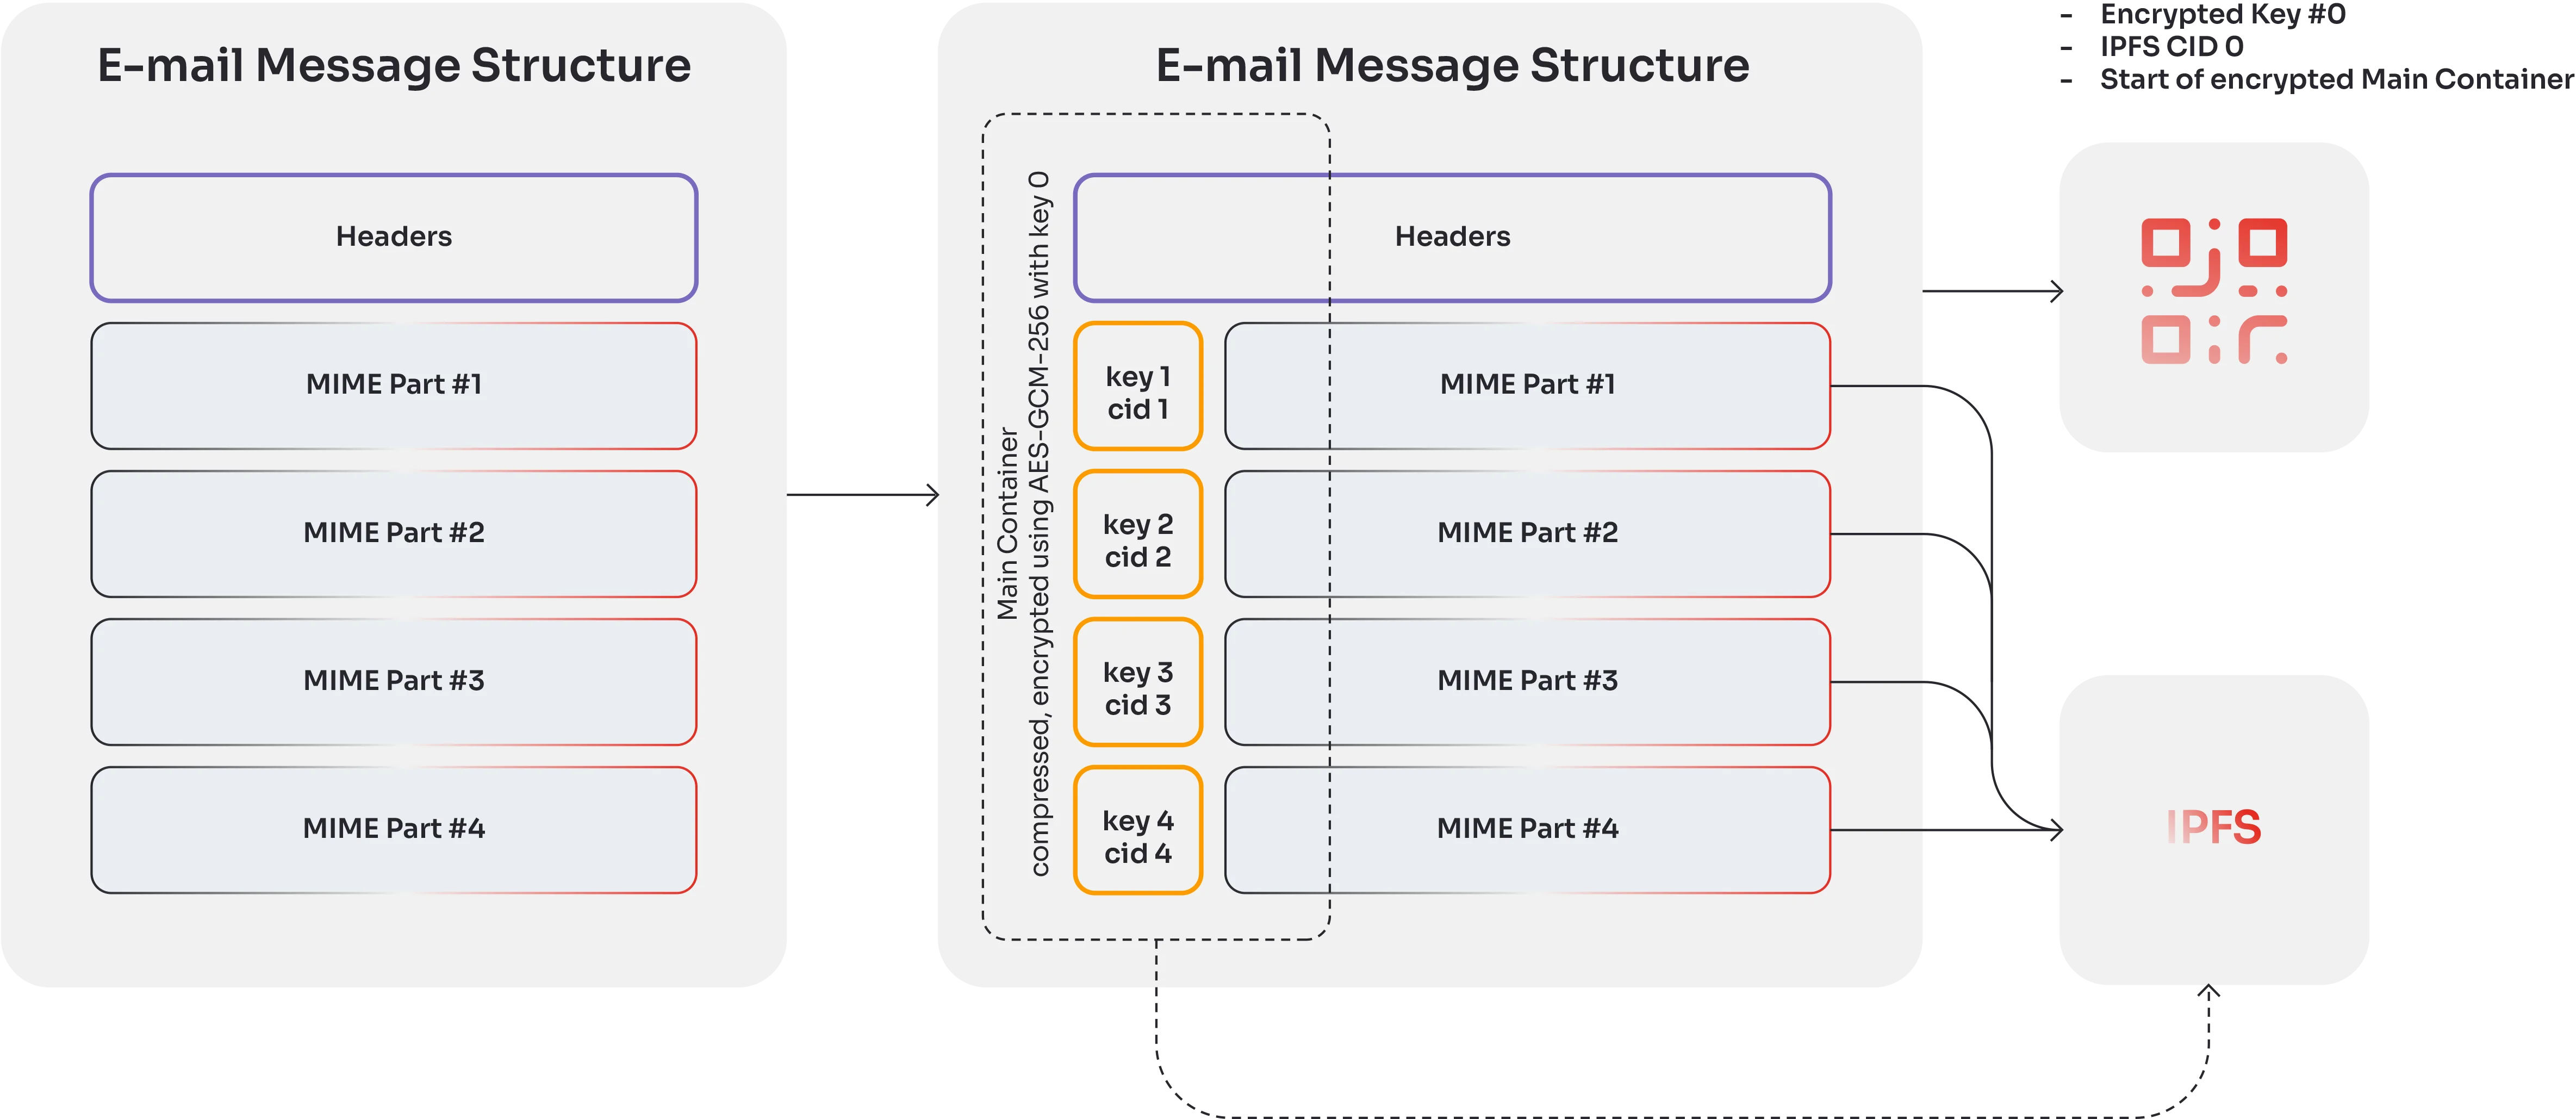
Eine SEAL-Nachricht liegt nicht als einzelne Datei vor, sondern als verschlüsselte Fragmente. Jeder MIME-Teil wird separat verschlüsselt, Nachrichtentext und Anhänge sind also eigenständige Objekte, und die Fragmente sind im IPFS-Netzwerk inhaltsadressiert. Zusammensetzen und Entschlüsseln geschehen erst am Endpunkt, im Browser der Empfängerseite: Kein System dazwischen kann die Nachricht lesen oder unbemerkt verändern.
Was Empfänger sehen
Wer eine SEAL-Nachricht erhält, öffnet sie im Browser und kann bestätigen, dass sie unverändert angekommen ist: ohne Softwareinstallation und ohne Zertifikatsverwaltung.
Zustellung verifiziert
Integritätsprüfung bestanden: Nachricht unterwegs unverändert
- Von
- Dr. Maria Huber
- Organisation
- Kantonsspital Zürich
- Gesendet
- 13 March 2026, 09:14
- Betreff
- Patient referral: confirmed
- Zustellnachweis für diese Person erfasst
- Seit der Verschlüsselung keine Veränderungen festgestellt
SEAL und Verimesh
SEAL ist das Einstiegsprodukt. Es löst das Zustellproblem: jede Zustellung verifiziert, jede Nachricht manipulationserkennbar, und für Empfänger ohne jede Installation. Verimesh ist das Infrastrukturziel: Identitätsverwaltung, Zertifikate, Credentials, Policy-Engine, souveräner Datenaustausch, Transport und semantische Interoperabilität. Beginnen Sie mit SEAL. Wenn Ihre Organisation bereit ist, dem Ökosystem für authentifizierten Austausch beizutreten oder es anzuführen, steigen Sie auf Verimesh um.
SEAL lässt sich überall dort eigenständig einsetzen, wo die Zustellung manipulationserkennbar sein muss: Die vollständige Verimesh-Infrastruktur ist dafür nicht erforderlich.
Verimesh entdeckenSEAL ist das Fundament auf der Nachrichtenebene. Verimesh ist die Autorisierungsebene, die den Widerruf der Einwilligung über Institutionen hinweg durchsetzt. Gemeinsam bilden beide die Trägerschicht für die Durchsetzung von Einwilligungen.
These zur Einwilligungsarchitektur lesenVollständig Open Source
AGPLv3 oder später
SEAL: Häufig gestellte Fragen
Was ist SEAL?
Belegt SEAL, wer eine Nachricht gesendet hat?
Wie unterscheidet sich SEAL von S/MIME oder PGP?
Müssen Empfänger etwas installieren, um eine SEAL-Nachricht zu öffnen?
Wer betreibt SEAL heute im Produktivbetrieb?
Lässt sich SEAL ohne Verimesh einsetzen?
Ist SEAL Open Source?









Bereit für verifizierte Zustellung in Ihrer Infrastruktur?
Ob Sie sichere Kommunikation für Ihre Organisation prüfen oder herausfinden möchten, wie verifizierte Zustellung in Ihre Branche passt: Sprechen wir darüber.