
Entrega verificada em qualquer dispositivo
Prova de entrega. Nada a instalar.
Envie informação sensível a qualquer pessoa. Abre-se no navegador que já tem, com prova criptográfica de que chegou inalterada.
Ver SEAL em cibersegurançaOs profissionais de saúde precisam de enviar informação confidencial aos pacientes em qualquer dispositivo, sem software para instalar. O SEAL (Secure Edge Application Layer) torna isto possível: cada parte MIME cifrada separadamente, a mensagem dividida em fragmentos para que nenhum sistema isolado a detenha por inteiro, e prova para o destinatário de que chegou inalterada. Sem pressupostos sobre a infraestrutura do destinatário. Em produção em todo o sistema de saúde suíço com a Health Info Net (HIN).

800.000+
entregas verificadas por mês
O que o SEAL oferece
Com evidência de adulteração, do envio à abertura
O SEAL (Secure Edge Application Layer) cifra cada parte MIME individualmente com AES-GCM-256, divide a mensagem em fragmentos e distribui-os pela rede IPFS. Nenhum sistema isolado detém a mensagem completa em momento algum, e os destinatários podem ter a certeza de que o que lhes chega é o que foi enviado.
Um recibo vinculado a uma pessoa
Os destinatários podem ter a certeza de que a mensagem não foi alterada nem intercetada e podem responder em segurança. Quando a autenticação do destinatário está ativada, a confirmação fica vinculada à pessoa que abriu a mensagem e não a uma caixa de correio, sem possibilidade de recibo por procuração.
Nada a instalar, em qualquer dispositivo
Os destinatários recebem um link por correio eletrónico, SMS, mensagem instantânea ou código QR. A Web Verification App reconstrói e decifra a mensagem no navegador que já têm. Sem software, sem conta, sem certificados para gerir.
Implementável de forma autónoma ou como parte da infraestrutura Verimesh
O SEAL opera de forma independente dentro da infraestrutura de mensagens existente, onde quer que seja necessária uma entrega com evidência de adulteração. As organizações prontas para aderir ao ecossistema completo de troca autenticada podem atualizar para o Verimesh.
Como funciona
Quando um remetente utiliza o seu cliente de correio habitual, o SEAL cifra individualmente cada parte MIME com AES-GCM-256, divide a mensagem cifrada em fragmentos e distribui-os pela rede IPFS. Nenhum sistema detém alguma vez a mensagem completa, pelo que não existe um repositório central que possa ser comprometido. O destinatário recebe um link e a Web Verification App reagrupa e decifra a mensagem no seu navegador. A prova e a ausência de esforço para o destinatário costumam ser objetivos em conflito: um portal oferece um registo de auditoria, mas exige uma conta a cada destinatário, e o S/MIME ou o PGP oferecem criptografia, mas exigem do outro lado um certificado e um cliente de correio que o compreenda. O SEAL não exige nada ao destinatário e continua a produzir prova.
Para leitores tecnicos, os diagramas abaixo mostram o fluxo completo de mensagens e a estrutura de dados. Expanda qualquer seccao para ver.
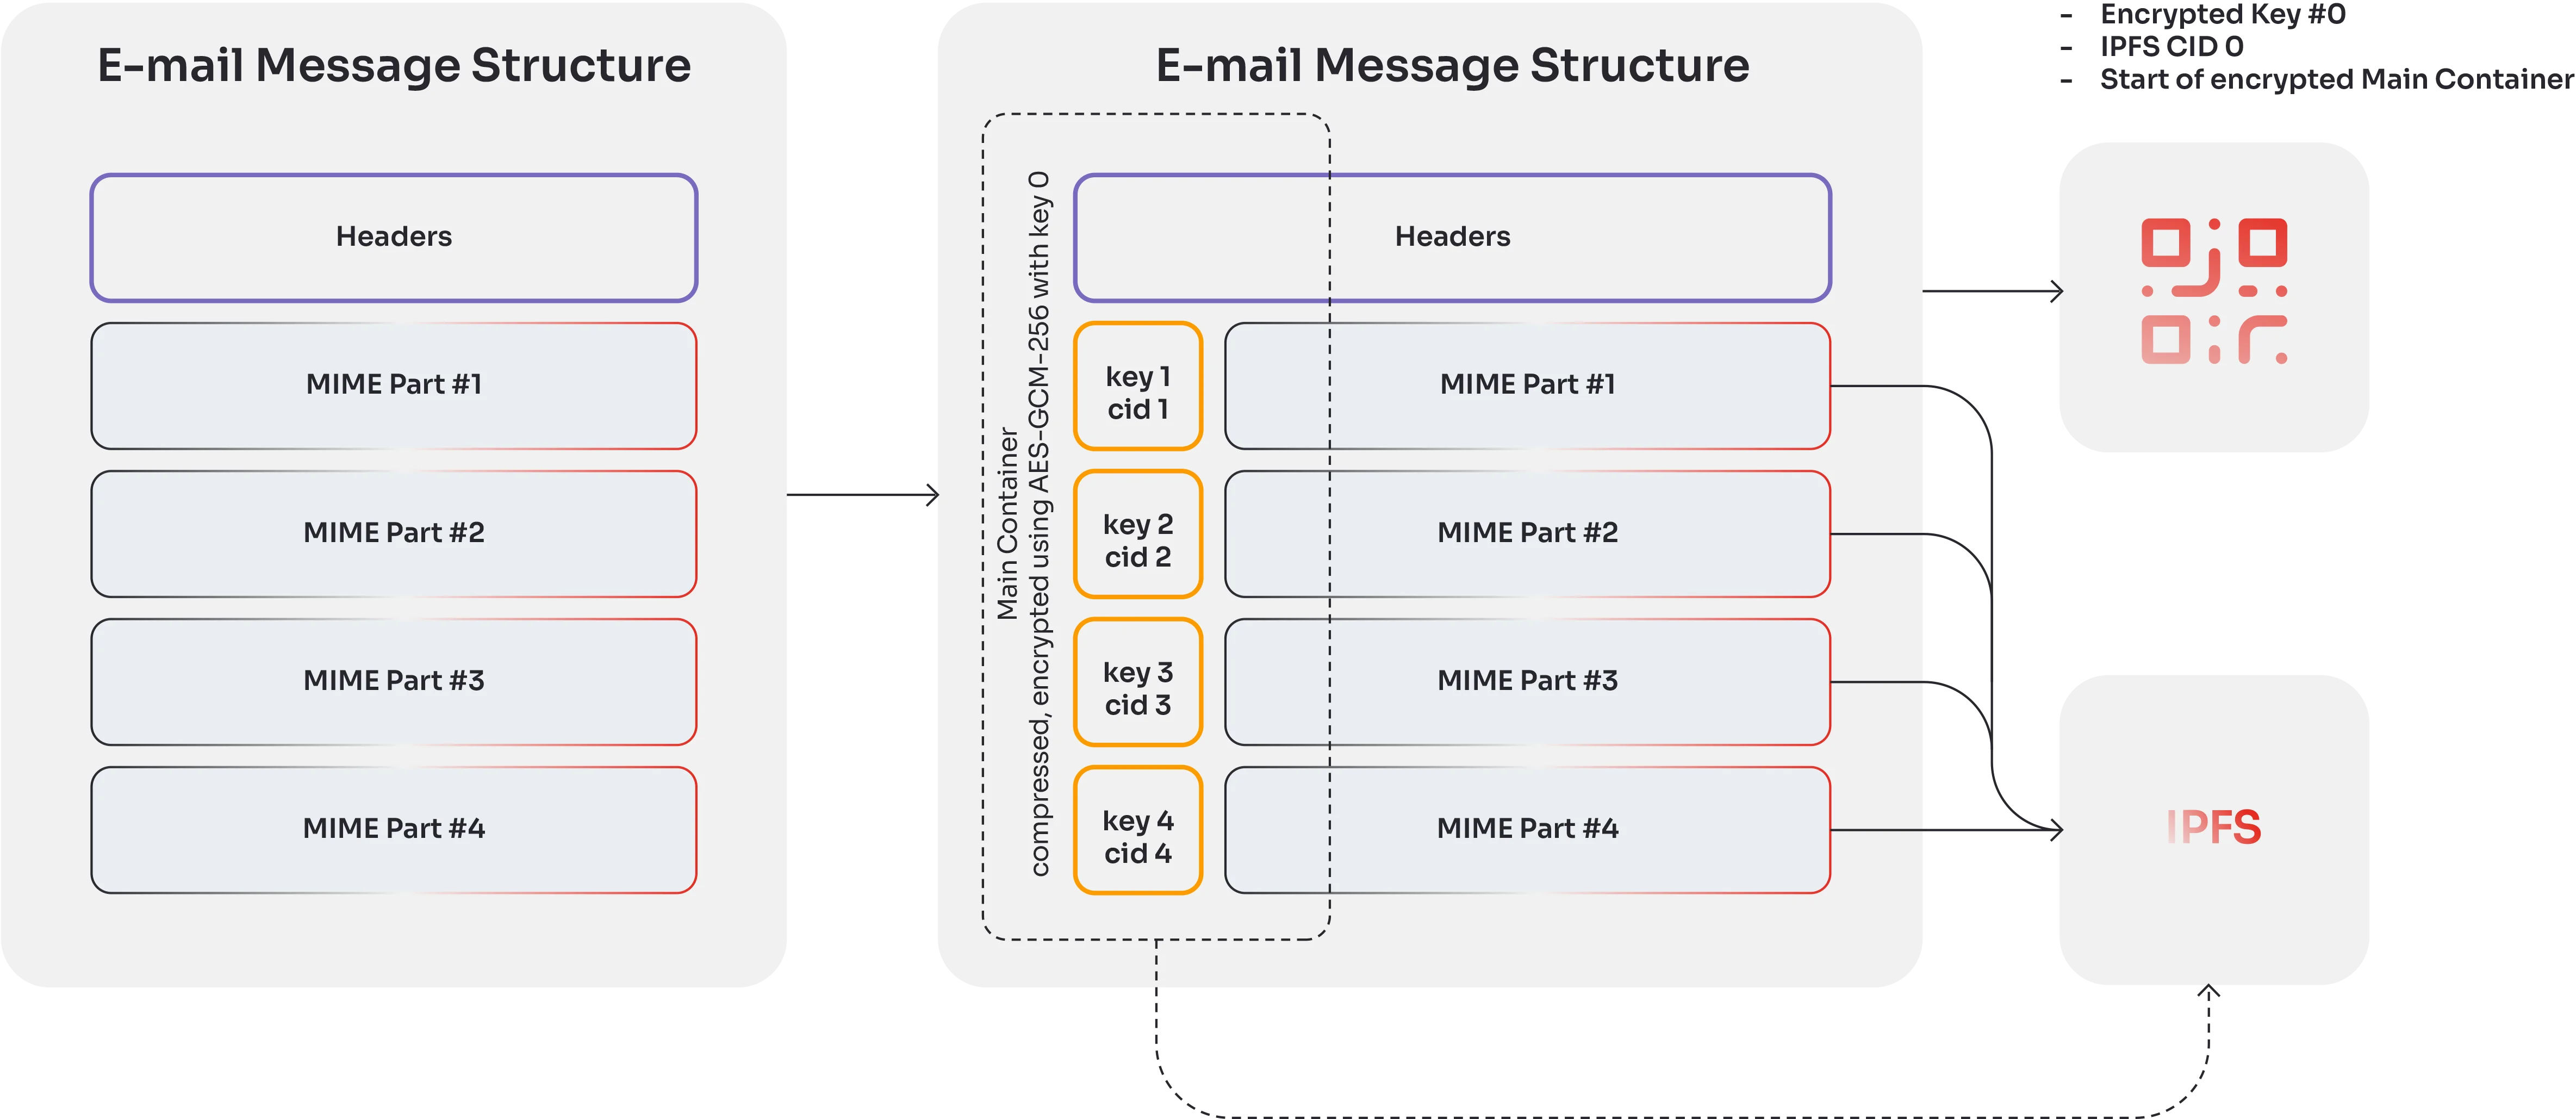
Fluxo de mensagens SEAL
A entrega SEAL opera em três fases: a cifragem parte a parte com AES-GCM-256 no momento em que a mensagem sai da organização remetente, a fragmentação e a distribuição pela rede IPFS em trânsito, e a reconstrução com decifragem no navegador do destinatário à chegada. A Web Verification App proporciona a experiência do destinatário sem exigir a instalação de qualquer software.
Estrutura de dados do email
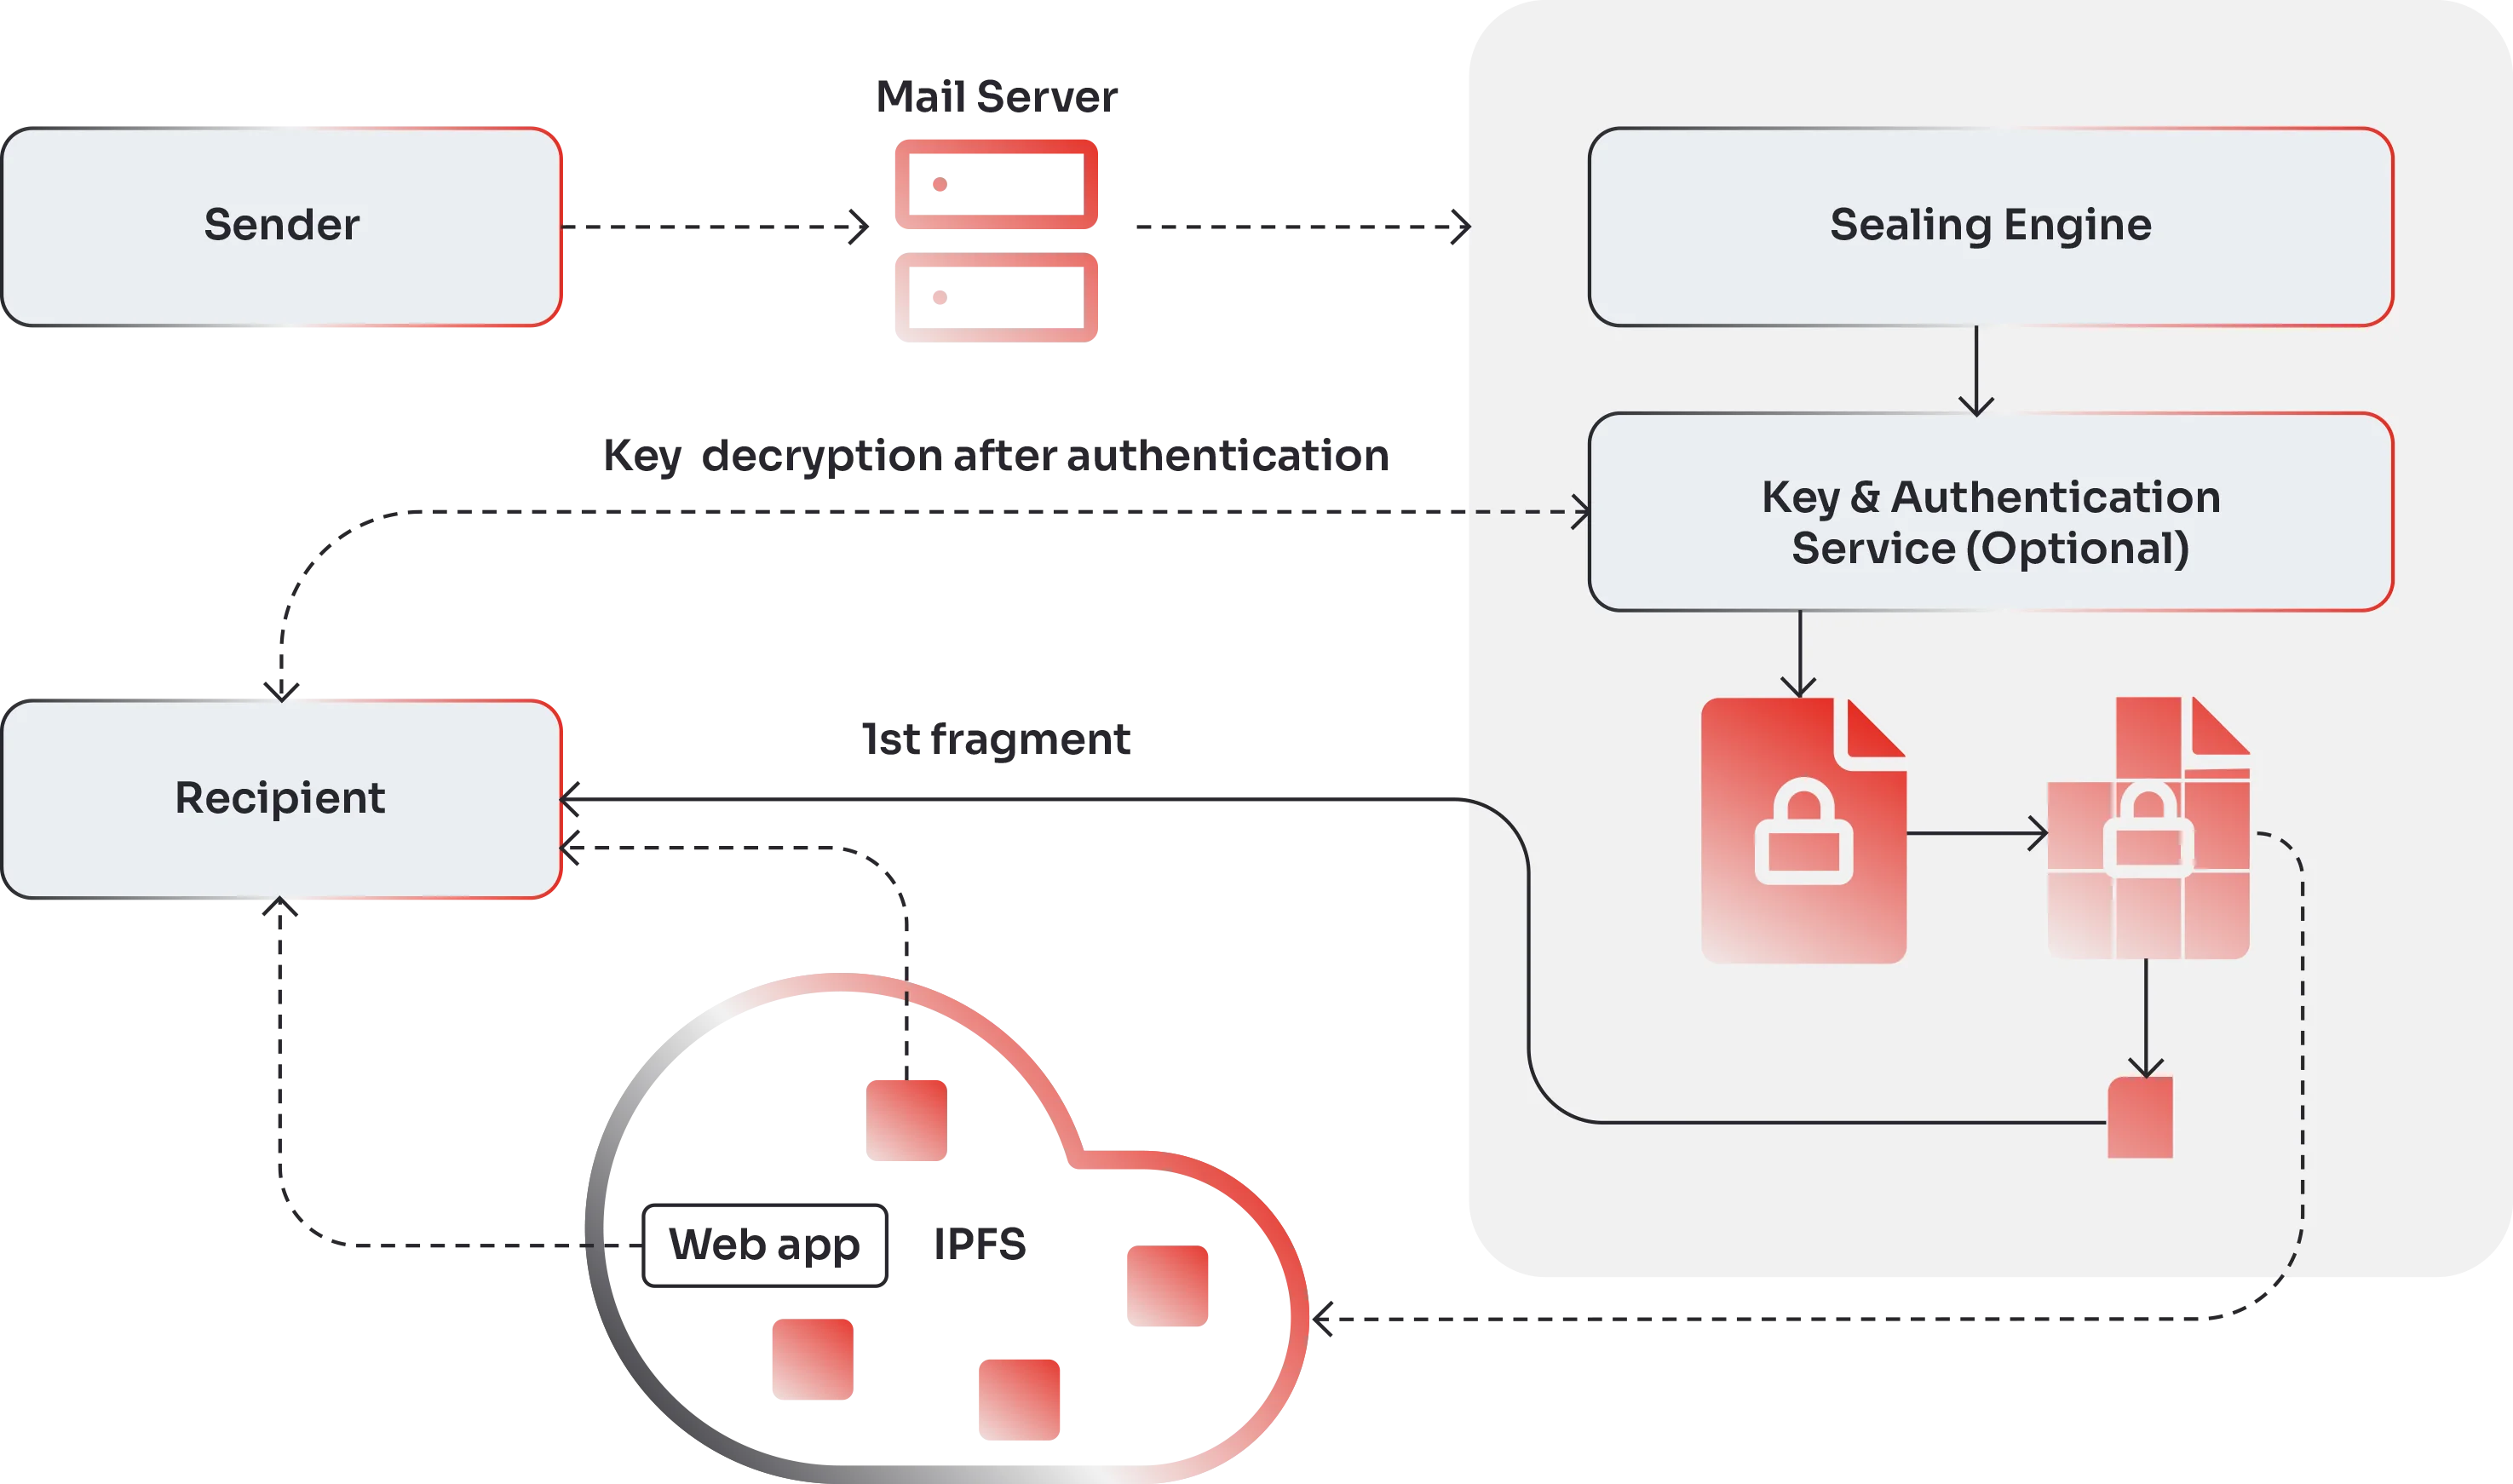
Uma mensagem SEAL é armazenada como fragmentos cifrados e não como um ficheiro único. Cada parte MIME é cifrada separadamente, pelo que o texto do corpo e os anexos são objetos independentes, e os fragmentos são endereçados por conteúdo na rede IPFS. A reconstrução e a decifragem acontecem apenas na periferia, no navegador do destinatário, pelo que nenhum sistema intermediário pode ler a mensagem nem alterá-la sem ser detetado.
O que os destinatarios veem
Quando alguém recebe uma mensagem SEAL, abre-a no seu navegador e pode confirmar que chegou inalterada, sem software para instalar e sem certificados para gerir.
Entrega verificada
Verificação de integridade aprovada: mensagem inalterada em trânsito
- De
- Dr. Maria Huber
- Organizacao
- Kantonsspital Zürich
- Enviado
- 13 March 2026, 09:14
- Assunto
- Patient referral: confirmed
- Recibo de entrega registado para este destinatário
- Nenhuma modificação detetada desde a cifragem
SEAL e Verimesh
O SEAL é o produto de entrada. Resolve o problema da entrega: cada entrega verificada, cada mensagem com evidência de adulteração e nada para os destinatários instalarem. O Verimesh é o destino infraestrutural: gestão de identidades, certificados, credenciais, motor de políticas, troca de dados soberana, transporte e interoperabilidade semântica. Comece com o SEAL. Quando a sua organização estiver pronta para aderir ao ecossistema de troca autenticada, ou para o liderar, atualize para o Verimesh.
O SEAL pode ser implementado de forma independente sempre que seja necessária uma entrega com evidência de adulteração: não requer a infraestrutura Verimesh completa.
Explorar o VerimeshO SEAL é a fundação ao nível das mensagens. O Verimesh é a camada de autorização que aplica a retirada do consentimento entre instituições. Em conjunto com SEAL, constituem o substrato de aplicação do consentimento.
Ler a tese sobre arquitetura de consentimentoTotalmente de codigo aberto
AGPLv3 ou posterior
SEAL: perguntas frequentes
O que é o SEAL?
O SEAL prova quem enviou uma mensagem?
Em que difere o SEAL do S/MIME ou do PGP?
Os destinatários precisam de instalar algo para abrir uma mensagem SEAL?
Quem opera o SEAL em produção hoje?
O SEAL pode ser implementado sem o Verimesh?
O SEAL é Open Source?









A sua infraestrutura está pronta para a entrega verificada?
Se está a avaliar comunicação segura para a sua organização ou a explorar como a entrega verificada se enquadra no seu setor, fale connosco.