
Entrega verificada en cualquier dispositivo
Prueba de entrega. Nada que instalar.
Envíe información confidencial a cualquier persona. Se abre en el navegador que ya tiene, con prueba criptográfica de que llegó sin alteraciones.
Ver SEAL en ciberseguridadLos profesionales sanitarios necesitan enviar información confidencial a los pacientes, que la abren en cualquier dispositivo, en el navegador que ya tienen. SEAL (Secure Edge Application Layer) lo hace posible: cada parte MIME cifrada por separado, el mensaje dividido en fragmentos para que ningún sistema lo tenga completo, y prueba para el destinatario de que llegó sin alteraciones. Sin suposiciones sobre la infraestructura del destinatario. En producción en toda la sanidad suiza con Health Info Net (HIN).
1.000.000+
entregas verificadas al mes, en toda la sanidad suiza
Lo que SEAL ofrece
Evidencia cualquier manipulación, del envío a la apertura
SEAL (Secure Edge Application Layer) cifra cada parte MIME por separado con AES-GCM-256, divide el mensaje en fragmentos y los distribuye por la red IPFS. Ningún sistema llega a tener el mensaje completo, y los destinatarios pueden estar seguros de que lo que les llega es lo que se envió.
Buzones compartidos, tokens individuales
Los destinatarios pueden estar seguros de que un mensaje llegó sin alteraciones y pueden responder de forma segura. Cuando la autenticación del destinatario está activada, pueden registrarse varias aplicaciones de autenticación para una misma dirección de destinatario, de modo que varios miembros del personal de una consulta, un departamento o un buzón compartido pueden usar cada uno la suya. Cuando un destinatario se autentica con una aplicación de autenticación, el acuse de recibo indica el token registrado que abrió el mensaje. Los códigos SMS siguen disponibles como alternativa.
Nada que instalar de forma predeterminada, en cualquier dispositivo
Los destinatarios reciben un enlace por correo electrónico. La Web Verification App reensambla y descifra el mensaje en el navegador que ya tienen. De forma predeterminada no hay software que instalar, ni cuenta ni certificado que gestionar; los destinatarios que utilizan códigos de autenticación necesitan una aplicación de autenticación.
Desplegable de forma autónoma o como parte de la infraestructura Verimesh
SEAL funciona de forma independiente dentro de la infraestructura de mensajería existente, allí donde se necesite una entrega con evidencia de manipulación. Las organizaciones listas para unirse al ecosistema completo de intercambio autenticado pueden actualizar a Verimesh.
Como funciona
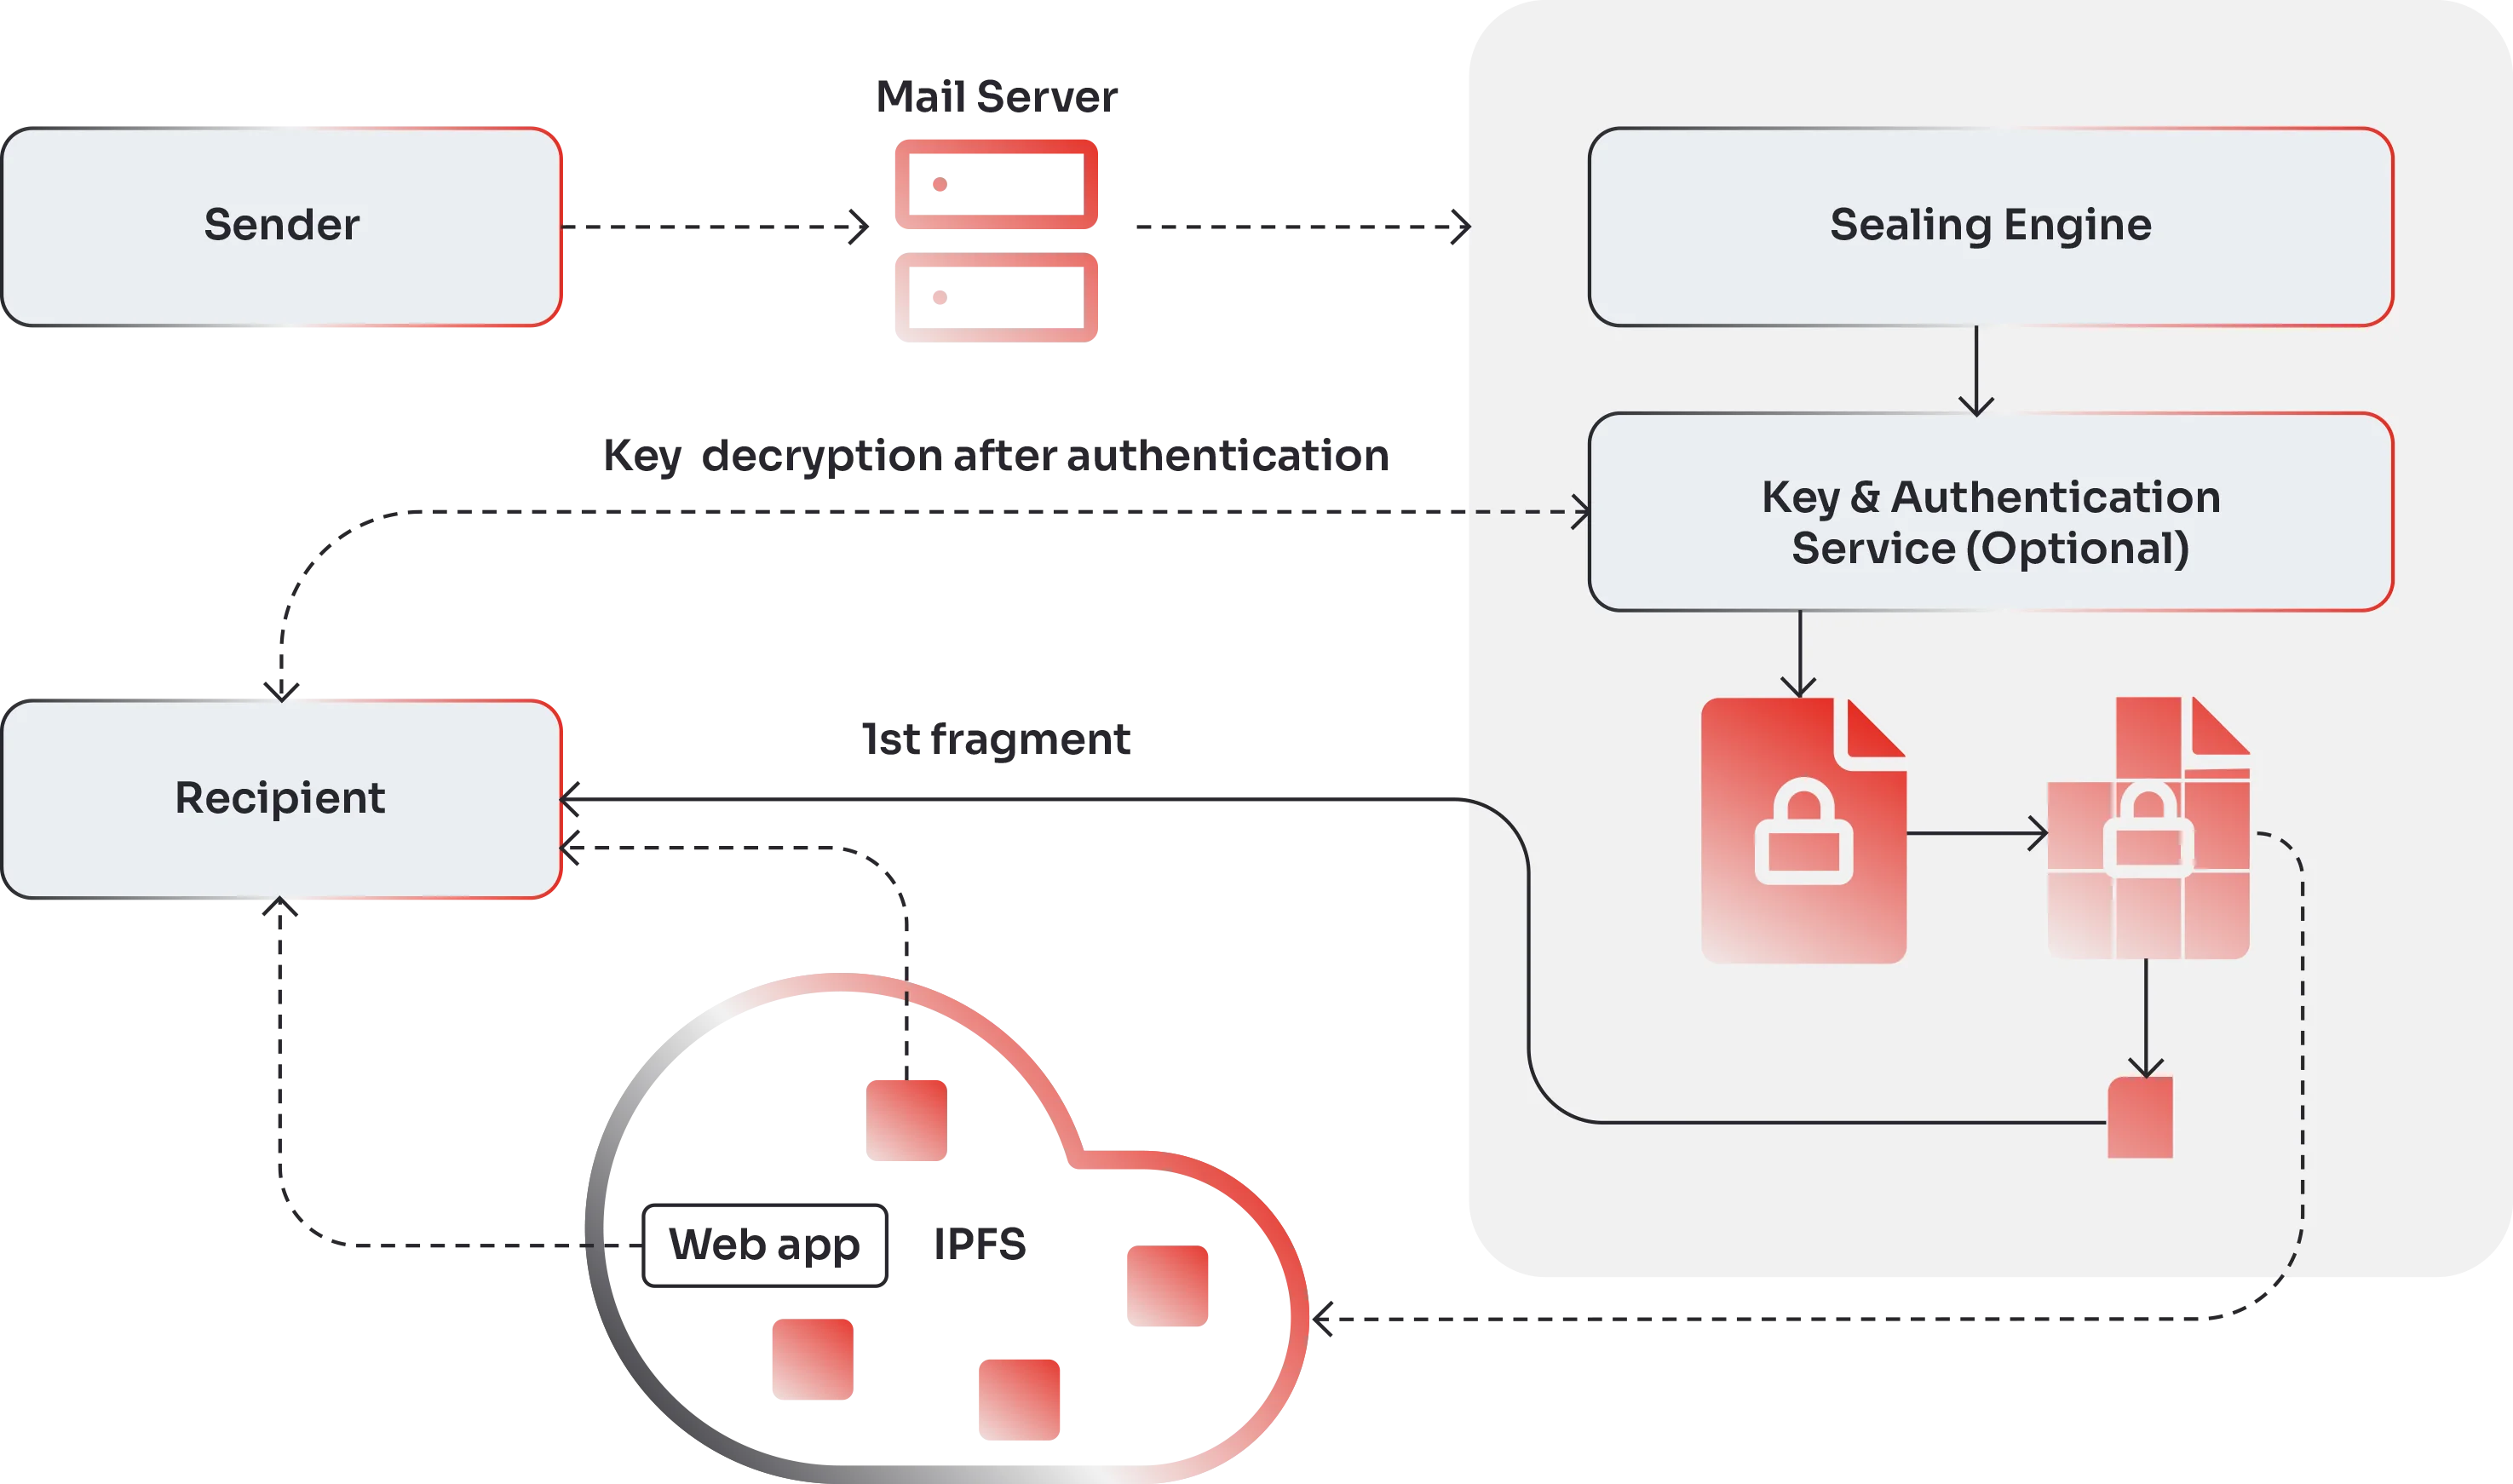
Cuando un remitente utiliza el cliente de correo que ya tiene, SEAL cifra cada parte MIME por separado con AES-GCM-256, divide el mensaje cifrado en fragmentos y los distribuye por la red IPFS. Ningún sistema posee nunca el mensaje completo, así que no hay ningún almacén central que vulnerar. El destinatario recibe un enlace por correo electrónico y la Web Verification App reensambla y descifra el mensaje en su navegador. Las pruebas y el esfuerzo del destinatario suelen tirar en direcciones opuestas: un portal puede darle un registro de auditoría, pero cada destinatario necesita una cuenta, y S/MIME o PGP le dan criptografía, pero el otro extremo necesita un certificado y un cliente de correo que lo entienda. Con SEAL, el destinatario abre el mensaje en un navegador y el remitente sigue obteniendo pruebas.
Para lectores tecnicos, los diagramas a continuacion muestran el flujo completo de mensajes y la estructura de datos. Expanda cualquier seccion para ver.
Flujo de mensajes SEAL
La entrega de SEAL funciona en tres fases: cifrado por partes con AES-GCM-256 cuando el mensaje sale de la organización remitente, fragmentación y distribución por la red IPFS durante el tránsito, y reensamblado con descifrado en el navegador del destinatario a la llegada. La Web Verification App proporciona la experiencia del destinatario sin necesidad de instalar software.
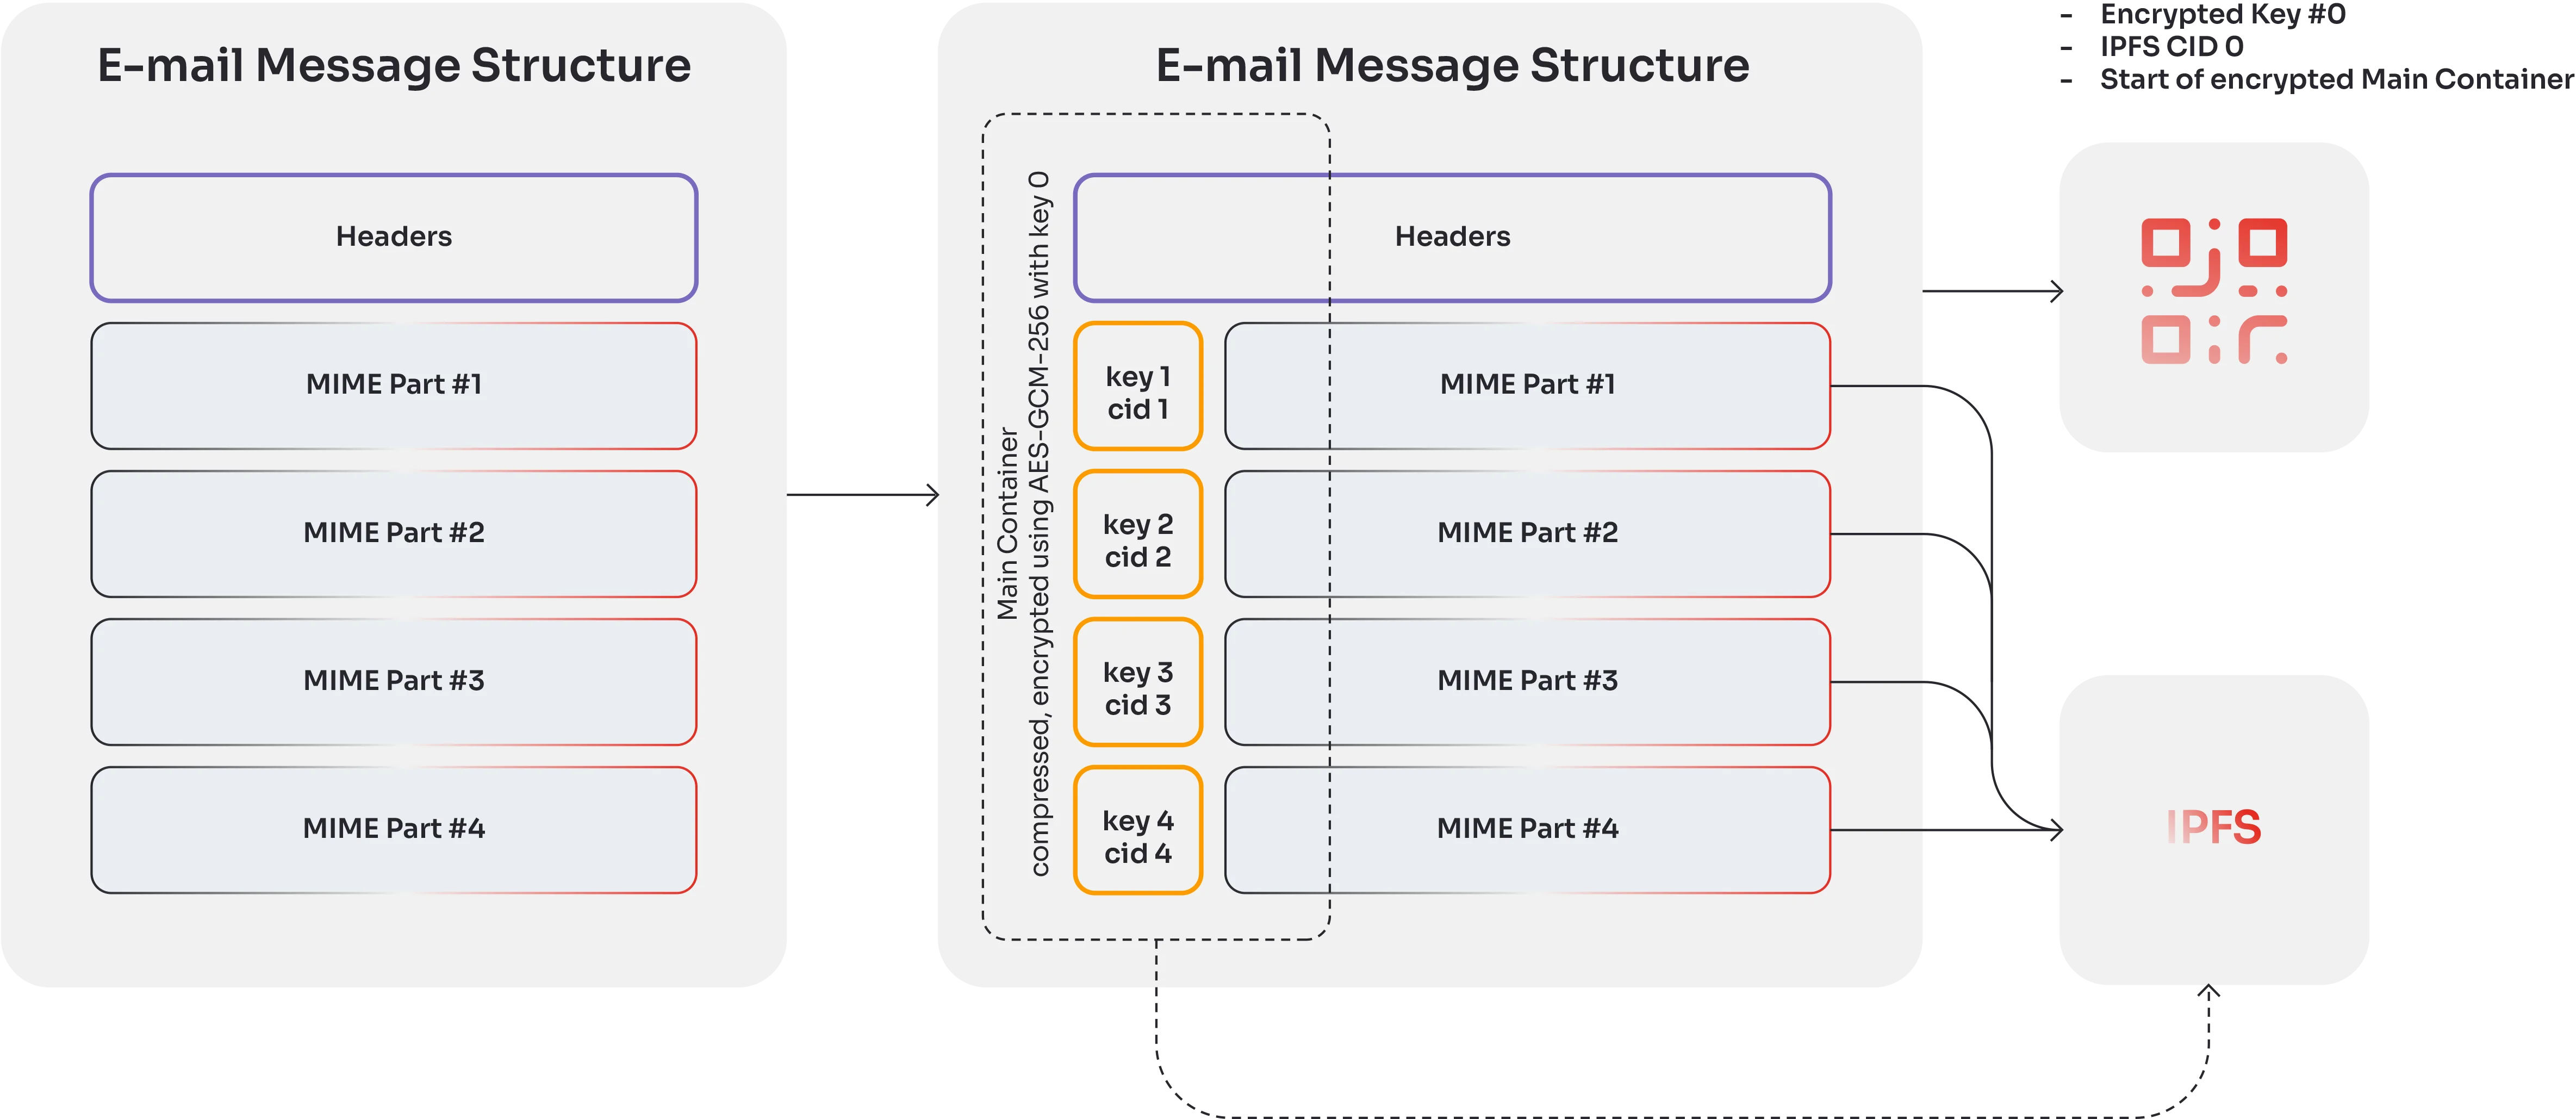
Estructura de datos del correo electronico
Un mensaje SEAL se almacena como fragmentos cifrados y no como un único archivo. Cada parte MIME se cifra por separado, de modo que el cuerpo del texto y los adjuntos son objetos independientes, y los fragmentos se direccionan por contenido en la red IPFS. El ensamblado y el descifrado ocurren solo en el borde, en el navegador del destinatario, por lo que ningún sistema intermedio puede leer el mensaje ni alterarlo sin ser detectado.
Lo que ven los destinatarios
Cuando alguien recibe un mensaje SEAL, lo abre en su navegador y puede confirmar que llegó sin alteraciones.
Entrega verificada
Comprobación de integridad superada: mensaje sin alteraciones en tránsito
- De
- Dr. Maria Huber
- Organizacion
- Kantonsspital Zürich
- Enviado
- 13 March 2026, 09:14
- Asunto
- Patient referral: confirmed
- Acuse de entrega registrado para este destinatario
- No se han detectado modificaciones desde el cifrado
SEAL y Verimesh
SEAL es el producto de entrada. Resuelve el problema de la entrega: cada entrega verificada, cada mensaje con evidencia de manipulación y, de forma predeterminada, nada que instalar para los destinatarios. Verimesh es el destino de infraestructura: gestión de identidad, certificados, credenciales, motor de políticas, intercambio soberano de datos, transporte e interoperabilidad semántica. Empiece con SEAL. Cuando su organización esté lista para incorporarse al ecosistema de intercambio autenticado, o para liderarlo, pase a Verimesh.
SEAL puede desplegarse de forma independiente allí donde se necesite una entrega con evidencia de manipulación: no requiere la infraestructura completa de Verimesh.
Explorar VerimeshSEAL es la base a nivel de mensajes. Verimesh es la capa de autorización que aplica la retirada del consentimiento entre instituciones. Junto con SEAL, constituyen el sustrato de aplicación del consentimiento.
Leer la tesis sobre arquitectura del consentimientoCompletamente de codigo abierto
AGPLv3 o posterior
SEAL: preguntas frecuentes
¿Qué es SEAL?
¿Demuestra SEAL quién envió un mensaje?
¿En qué se diferencia SEAL de S/MIME o PGP?
¿Los destinatarios necesitan instalar algo para abrir un mensaje SEAL?
¿Quién opera SEAL en producción hoy?
¿Se puede desplegar SEAL sin Verimesh?
¿SEAL es Open Source?
¿Pueden varias personas abrir mensajes enviados a una misma dirección?




¿Listo para añadir la entrega verificada a su infraestructura?
Tanto si está evaluando la comunicación segura para su organización como si explora cómo encaja la entrega verificada en su sector, hablemos.