
Consegna verificata su qualsiasi dispositivo
La consegna è dimostrata: non c’è nulla da installare.
Inviate informazioni sensibili a chiunque: si aprono nel browser che il destinatario ha già, con l’evidenza crittografica che sono arrivate inalterate.
Scoprite SEAL nella cybersecurityIl personale sanitario deve inviare informazioni riservate ai pazienti su qualsiasi dispositivo, senza software da installare. SEAL (Secure Edge Application Layer) lo rende possibile: ogni parte MIME cifrata separatamente, il messaggio diviso in frammenti perché nessun sistema lo detenga per intero e l’evidenza, per chi riceve, che è arrivato inalterato. Nessuna ipotesi sull’infrastruttura del destinatario. In produzione in tutta la sanità svizzera con Health Info Net (HIN).

800.000+
consegne verificate al mese
Cosa offre SEAL
A evidenza di manomissione, dall’invio all’apertura
SEAL (Secure Edge Application Layer) cifra ogni parte MIME singolarmente con AES-GCM-256, divide il messaggio in frammenti e li distribuisce sulla rete IPFS. Nessun sistema detiene mai il messaggio completo e chi riceve ha la certezza che ciò che arriva è ciò che è stato inviato.
Una ricevuta legata a una persona
Chi riceve può essere certo che il messaggio non è stato alterato né intercettato e può rispondere in modo sicuro. Dove l’autenticazione del destinatario è attiva, la conferma è legata alla persona che ha aperto il messaggio e non a una casella di posta: nessuna ricevuta per interposta persona è possibile.
Nulla da installare, su qualsiasi dispositivo
Chi riceve ottiene un link via email, SMS, messenger o codice QR. La Web Verification App ricompone e decifra il messaggio nel browser che già usa. Nessun software, nessun account, nessun certificato da gestire.
Utilizzabile in autonomia o come componente dell’infrastruttura Verimesh
SEAL funziona in autonomia nell’infrastruttura di messaggistica esistente, ovunque serva una consegna in cui qualsiasi manomissione risulta evidente. Le organizzazioni pronte a entrare nell’ecosistema completo dello scambio autenticato possono passare a Verimesh.
Come funziona
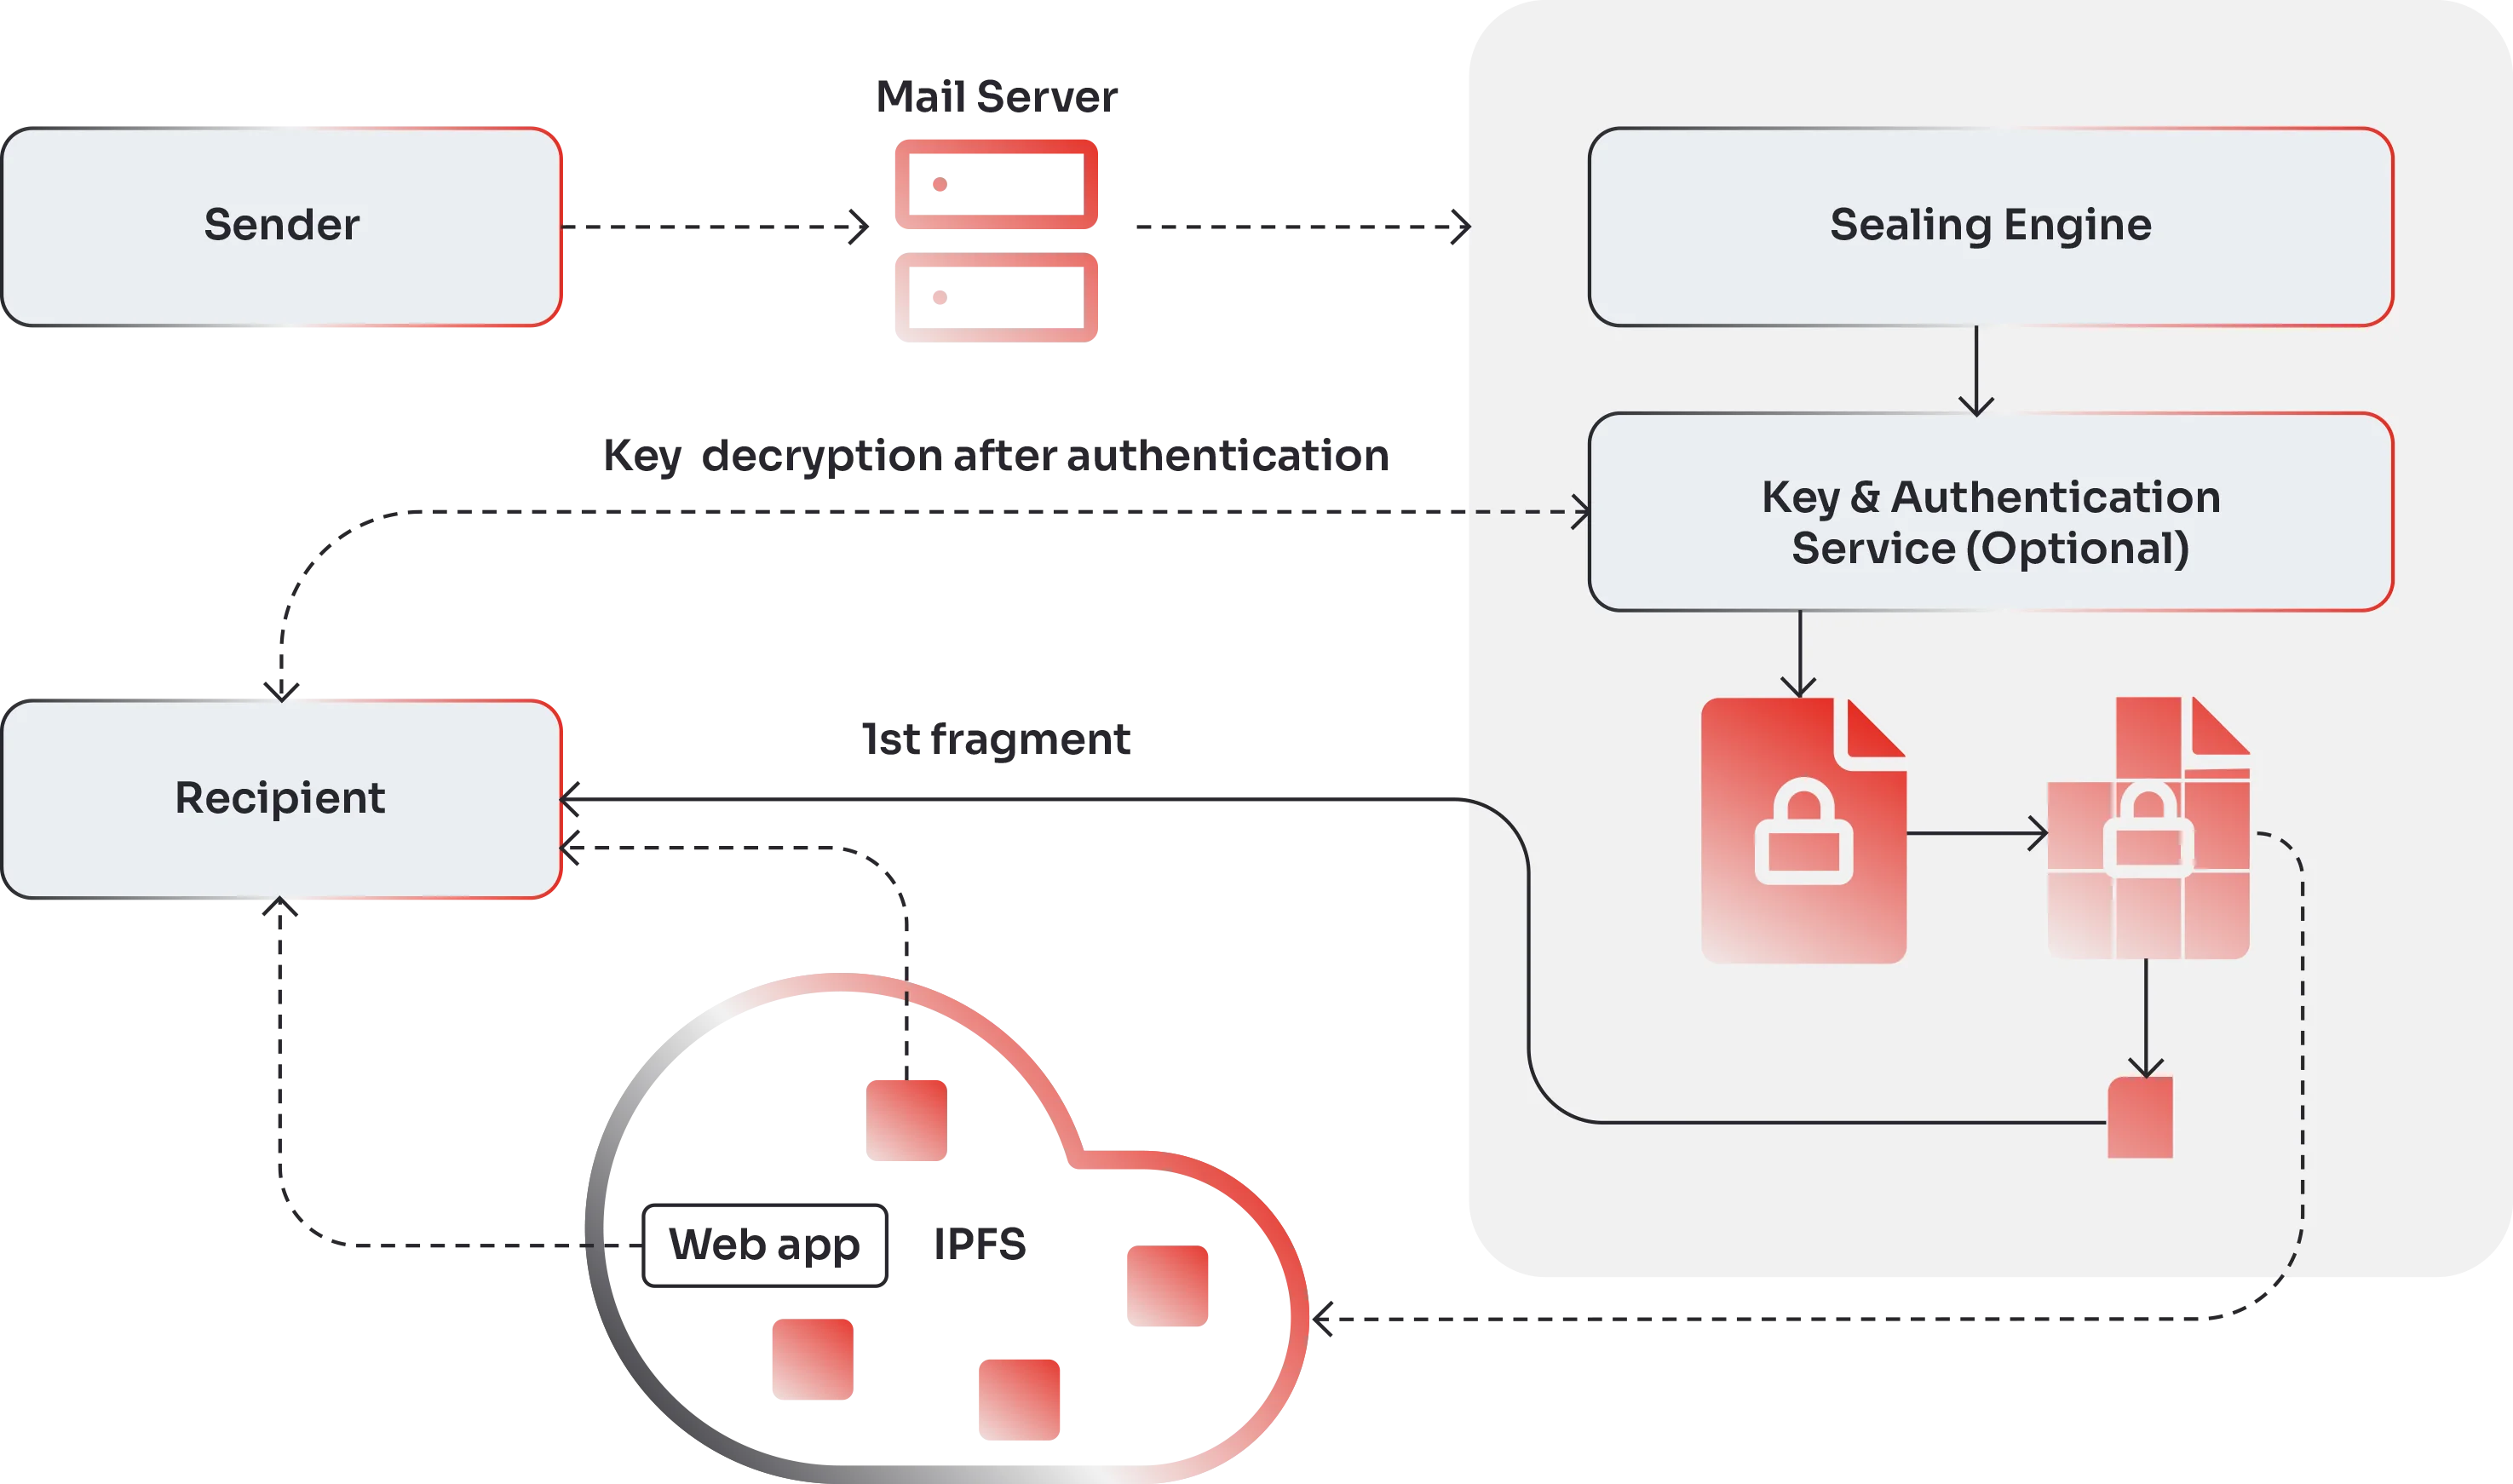
Quando un mittente usa il suo client email abituale, SEAL cifra singolarmente ogni parte MIME con AES-GCM-256, suddivide il messaggio cifrato in frammenti e li distribuisce sulla rete IPFS. Nessun sistema detiene mai il messaggio completo, quindi non esiste un archivio centrale da violare. Il destinatario riceve un link e la Web Verification App ricompone e decifra il messaggio nel suo browser. Di solito produrre evidenze e non chiedere nulla al destinatario sono obiettivi in contrasto: un portale vi dà un registro di audit, ma ogni destinatario ha bisogno di un account; S/MIME o PGP vi danno la crittografia, ma all’altro capo servono un certificato e un client email che lo sappia interpretare. SEAL non chiede nulla al destinatario e produce comunque evidenze.
Per chi desidera i dettagli tecnici, i diagrammi qui sotto mostrano il flusso completo dei messaggi e la struttura dei dati. Espandete una delle due sezioni per visualizzarli.
Flusso dei messaggi SEAL
La consegna SEAL si svolge in tre fasi: la cifratura di ogni singola parte con AES-GCM-256 quando il messaggio lascia l’organizzazione mittente, la frammentazione e la distribuzione sulla rete IPFS durante il transito, la ricomposizione con decifratura nel browser del destinatario all’arrivo. La Web Verification App offre l’esperienza di ricezione senza richiedere l’installazione di alcun software.
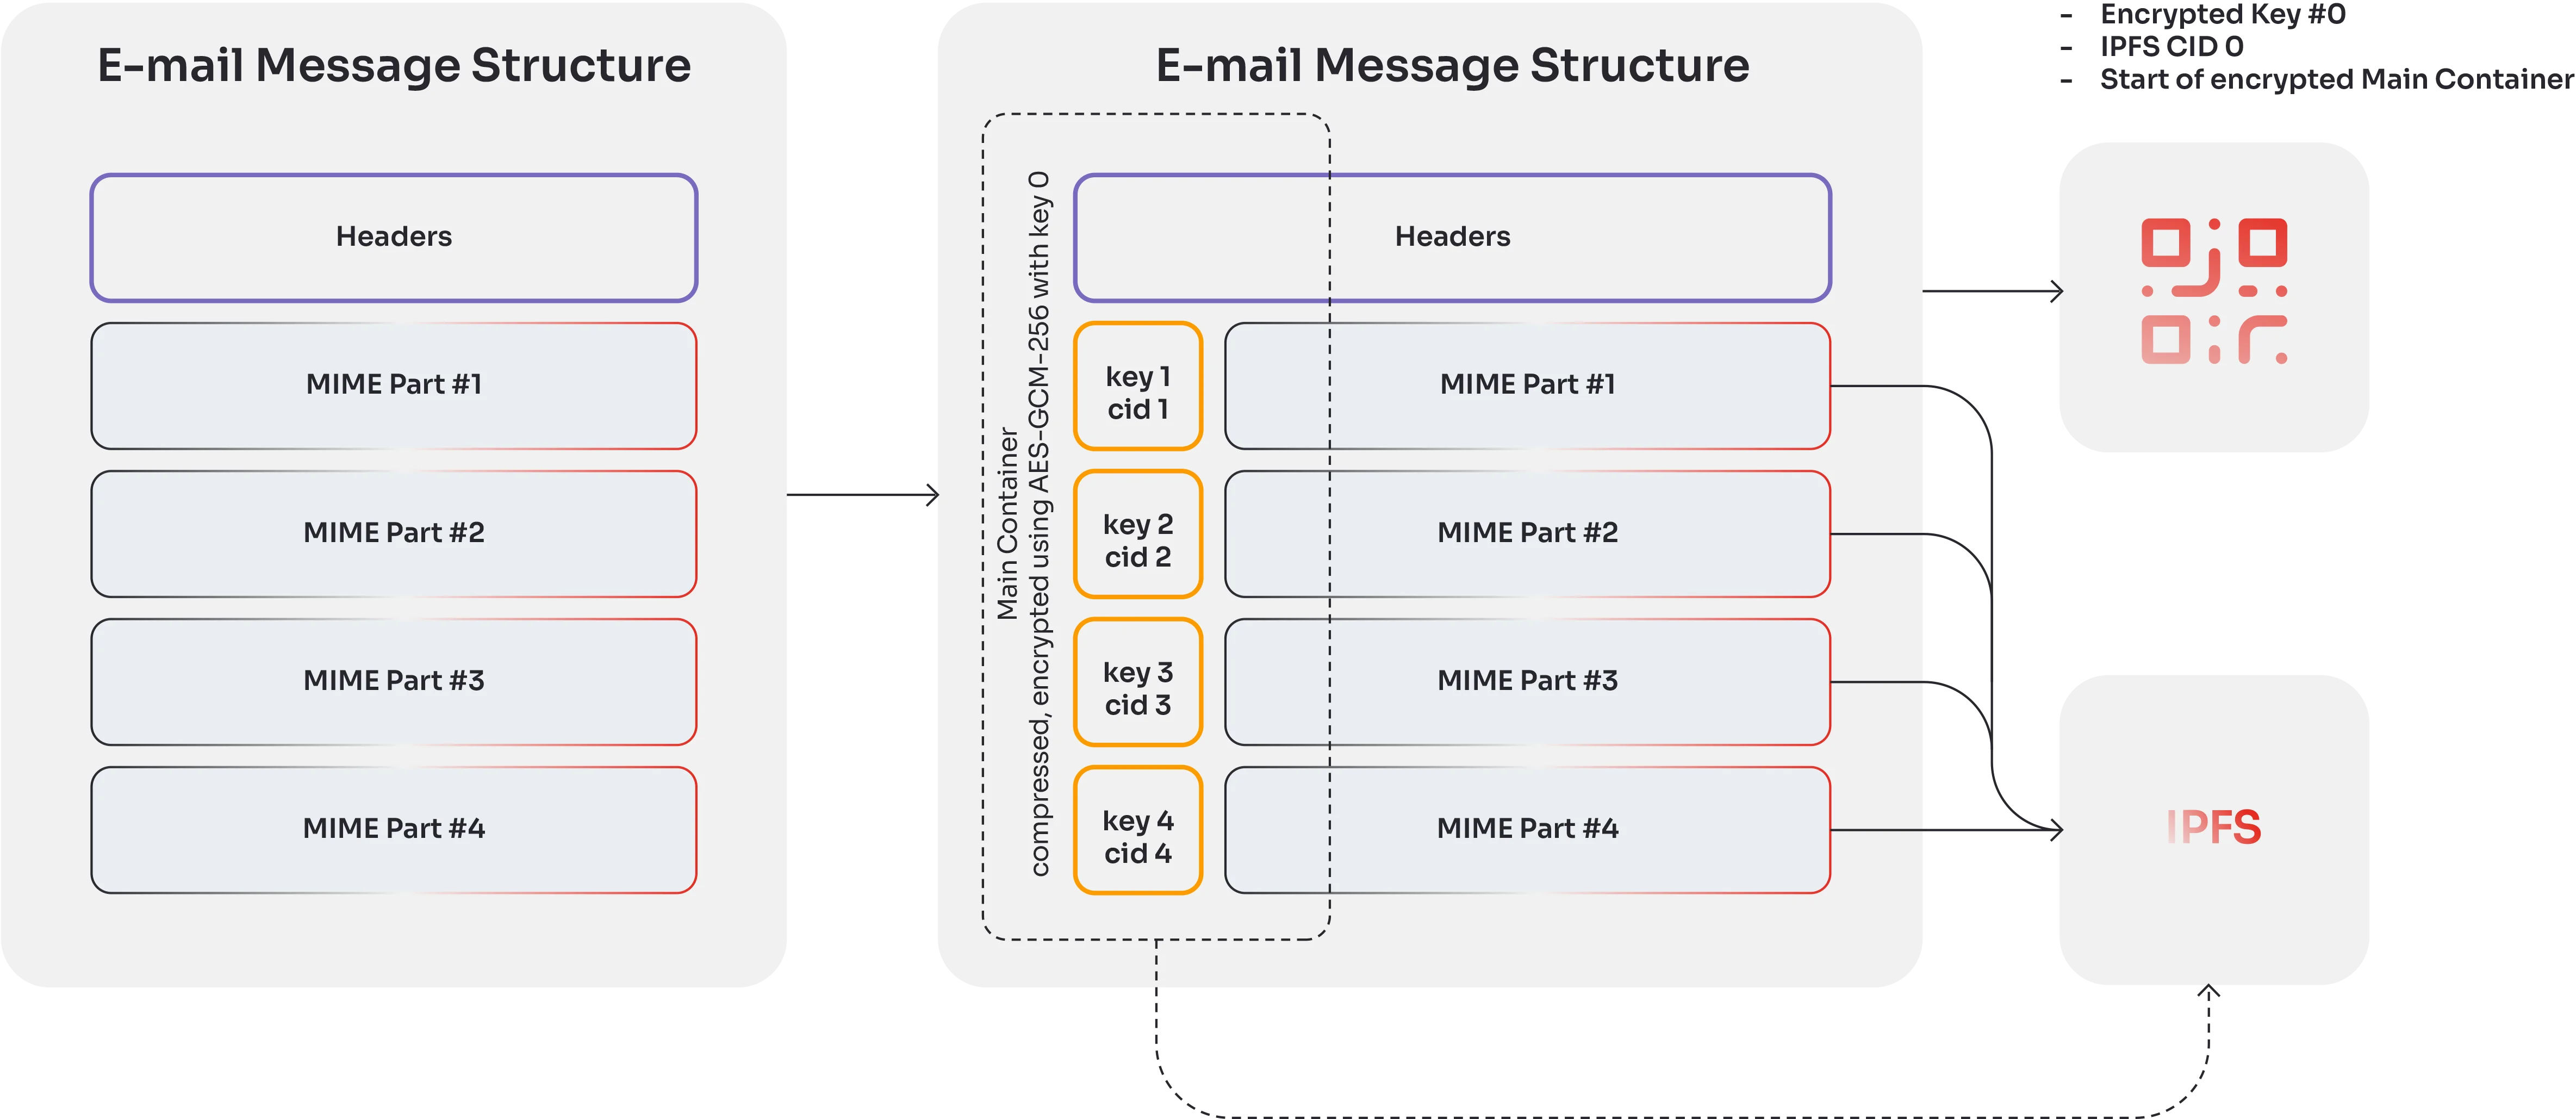
Struttura dei dati email
Un messaggio SEAL è conservato come frammenti cifrati e non come file unico. Ogni parte MIME è cifrata separatamente, quindi il testo del messaggio e gli allegati sono oggetti indipendenti, e i frammenti sono indirizzati per contenuto sulla rete IPFS. Ricomposizione e decifratura avvengono solo all’edge, nel browser del destinatario: nessun sistema intermedio può leggere il messaggio o alterarlo senza che la modifica risulti evidente.
Cosa vedono i destinatari
Chi riceve un messaggio SEAL lo apre nel proprio browser e può confermare che è arrivato inalterato, senza software da installare e senza certificati da gestire.
Consegna verificata
Controllo di integrità superato: messaggio inalterato in transito
- Da
- Dr. Maria Huber
- Organizzazione
- Kantonsspital Zürich
- Inviato
- 13 March 2026, 09:14
- Oggetto
- Patient referral: confirmed
- Ricevuta di consegna registrata per questo destinatario
- Nessuna modifica rilevata dopo la cifratura
SEAL e Verimesh
SEAL è il prodotto di ingresso e risolve il problema della consegna: ogni consegna verificata, ogni messaggio a evidenza di manomissione e nulla da installare per chi riceve. Verimesh è la destinazione infrastrutturale: gestione delle identità, certificati, credenziali, motore di policy, scambio sovrano di dati, trasporto e interoperabilità semantica. Iniziate da SEAL. Quando la vostra organizzazione è pronta a entrare nell’ecosistema dello scambio autenticato, o a guidarlo, passate a Verimesh.
SEAL può essere messo in produzione in modo indipendente ovunque serva una consegna a evidenza di manomissione: non richiede l’intera infrastruttura Verimesh.
Scoprite VerimeshSEAL è il fondamento a livello di messaggio. Verimesh è il livello di autorizzazione che fa valere la revoca del consenso fra le istituzioni. Insieme formano il substrato che rende applicabile il consenso.
Leggete la tesi sull’architettura del consensoInteramente Open Source
AGPLv3 o successive
SEAL: domande frequenti
Che cos’è SEAL?
SEAL dimostra chi ha inviato un messaggio?
In che cosa SEAL è diverso da S/MIME o PGP?
Chi riceve deve installare qualcosa per aprire un messaggio SEAL?
Chi gestisce SEAL in produzione oggi?
SEAL può essere messo in produzione senza Verimesh?
SEAL è Open Source?









Pronti ad aggiungere la consegna verificata alla vostra infrastruttura?
Che stiate valutando una comunicazione sicura per la vostra organizzazione o esplorando come la consegna verificata si inserisce nel vostro settore, parliamone.