
À propos de Vereign
Infrastructure de confiance suisse — open source, prouvée en production
Vereign AG a son siège à Zoug, en Suisse. Nous avons construit et nous exploitons l’infrastructure qui traite 800 000+ remises vérifiées par mois dans le système de santé suisse, et tout le code écrit par Vereign est placé sous licence AGPLv3+.
Rencontrer l’équipe de la confiance vérifiéeConstruire une infrastructure de confiance pour un monde connecté
Vereign est une entreprise d’infrastructure. Nous construisons la couche de confiance qui se situe sous la communication numérique réglementée : celle qui vérifie les identités, signe les documents et rend chaque échange auditable. SEAL, notre système de remise en essaim chiffrée, traite déjà plus de 800 000 remises vérifiées par mois dans le système de santé suisse, en collaboration avec HIN (Health Info Net). Verimesh (anciennement le projet Stargate, renommé en mai 2026) s’appuie sur cette preuve : sa passerelle et son autorité de certification centrale fonctionnent aujourd’hui en production chez HIN.\n\nNous sommes établis à Zoug, en Suisse, le centre européen de la confiance numérique et des technologies décentralisées. Chaque ligne de notre code est Open Source sous la licence GNU Affero General Public License v3 ou ultérieure, auditable par quiconque et hébergée sur notre propre infrastructure.\n\nNotre trajectoire part de la recherche fondamentale en gestion décentralisée des clés et des contributions à Gaia-X, passe par le déploiement en production dans le système de santé suisse et va vers l’infrastructure de confiance institutionnelle plus large dont les industries réglementées ont besoin partout en Europe. La preuve de concept est derrière nous. La phase de déploiement, c’est maintenant.
Où nous travaillons
Siège social
Zoug, Suisse
Vereign AGDammstrasse 16
6300 Zug
Suisse
Siège européen et enregistrement de la société
Centre d’ingénierie
Sofia, Bulgarie
VereignNPZ Dianabad
ul. "Sveti Pimen Zografski" 4
1172 Sofia
Bulgarie
Centre d’ingénierie et de développement : siège de l’équipe technique principale
Direction et contributeurs clés
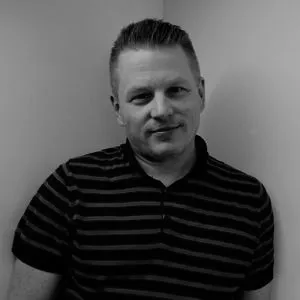
Georg Greve
Directeur général
Président fondateur de la Free Software Foundation Europe, récipiendaire de la Croix fédérale du Mérite et ancien témoin expert dans la procédure antitrust de l’UE contre Microsoft. Georg travaille sur la cryptographie, l’identité numérique et la souveraineté depuis plus de 30 ans. Il a cofondé Vereign pour bâtir l’infrastructure qui rend la confiance institutionnelle vérifiable, et non présumée.
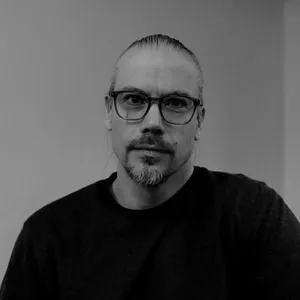
Dr. Felix Greve
Chief Operating Officer & Co-Founder
Dr. Felix Greve apporte une profondeur opérationnelle acquise dans le secteur des infrastructures d’entreprise, avec une expérience qui couvre le déploiement en secteur réglementé et l’architecture de confiance décentralisée. Il a cofondé Vereign pour faire passer l’identité décentralisée de la recherche à la production, et il a supervisé son déploiement dans le système de santé suisse.
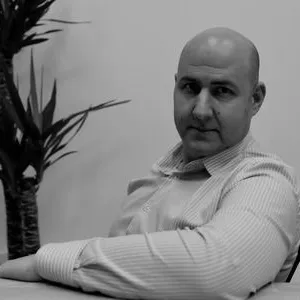
Kalin Canov
General Manager Sofia
Kalin Canov dirige le centre d’ingénierie de Vereign à Sofia, où est basée l’équipe technique principale. Il fait le lien entre la stratégie produit et la réalisation technique au sein d’une équipe qui travaille sur une infrastructure d’identité déjà exploitée à l’échelle de la production.
Zdravko Iliev
Head of Engineering
Zdravko Iliev dirige l’ingénierie de Vereign et assume la responsabilité des systèmes qui traitent plus de 800 000 remises vérifiées par mois dans le système de santé suisse. Il construit une infrastructure à la fois prête pour la production et auditable : open source par décision d’architecture.
Petar Dobrinov
Head of DevOps
Petar Dobrinov dirige le DevOps chez Vereign, où il maintient la fiabilité et les pipelines de déploiement d’une infrastructure de confiance dont dépendent des institutions réglementées. Son travail garantit que ce qui part en production est bien ce qui a été audité : aucune boîte noire.
Rosen Georgiev
Head of QA
Rosen Georgiev dirige l’assurance qualité chez Vereign et les processus de test et de vérification qui donnent aux clients des secteurs réglementés confiance dans les déploiements en production. Dans une infrastructure de confiance, l’assurance qualité n’est pas une case à cocher : c’est une preuve.
Conseillers

James Donaldson
CEO, Copperhead (Mobile Security)
James Donaldson est CEO de Copperhead, une entreprise de sécurité mobile qui développe des systèmes d’exploitation durcis pour les environnements à haute assurance. Il conseille Vereign sur la stratégie de déploiement dans les contextes institutionnels réglementés et critiques pour la sécurité.

Pete Herzog
Security Analyst, Co-founder of ISECOM
Pete Herzog est analyste en sécurité et cofondateur d’ISECOM (Institute for Security and Open Methodologies), créateur de l’OSSTMM, la méthodologie ouverte de test de sécurité la plus largement adoptée. Il apporte le point de vue de l’attaquant à l’architecture de confiance de Vereign.


Prof. Dr. Simon Schlauri
Ronzani Schlauri Attorneys
Prof. Dr. Simon Schlauri est avocat chez Ronzani Schlauri Attorneys à Zurich, spécialisé en droit des technologies, en régulation du numérique et en protection des données. Il conseille Vereign sur les cadres juridiques suisses et européens qui régissent l’identité numérique et l’infrastructure de confiance.

Charles-H. Schulz
CSO at Vates (Xen Orchestra / XCP-ng)
Charles-H. Schulz est CSO chez Vates (Xen Orchestra / XCP-ng) et défenseur de longue date des standards ouverts. Membre fondateur du conseil de fondation de The Document Foundation, il a contribué à LibreOffice et apporte à l’Advisory Board de Vereign une expertise approfondie en gouvernance open source et en interopérabilité.

Niibe Yutaka
Chairman, Free Software Initiative Japan
Niibe Yutaka est Chairman de la Free Software Initiative Japan (FSIJ) et contribue à GnuPG ainsi qu’aux outils de base GNU. Il apporte au conseil technique de Vereign une expertise en logiciels cryptographiques et en principes du logiciel libre.
Gouvernance et conformité
Vereign est structurée pour répondre aux exigences de confiance des industries réglementées. Notre gouvernance, notre traitement des données et nos licences logicielles sont conçus pour satisfaire les plus hautes exigences de la diligence raisonnable institutionnelle.
Juridiction suisse
Société constituée et domiciliée à Zoug, en Suisse. Soumise au droit fédéral suisse, l’un des régimes de protection des données les plus solides au monde. Enregistrement de la société : CHE-240.299.384.
Souveraineté des données
Toute l’infrastructure interne est hébergée en Suisse. Les services sont exploités en Suisse et dans l’Union européenne. Conformité totale avec la loi fédérale suisse sur la protection des données (nLPD) et le règlement général européen sur la protection des données (RGPD).
Analytique respectueuse de la vie privée
Analytique du site web via Matomo, auto-hébergé, en configuration sans cookies. Aucune donnée partagée avec des tiers. Aucun service de suivi établi aux États-Unis.
Identifiant d’entité juridique
LEI : 50670056G9BYC736YR76, une vérification d’entité juridique reconnue dans le monde entier et maintenue par GLEIF.
Auditabilité open source
Tout le code écrit par Vereign est placé sous licence AGPLv3+. Toute organisation qui l’exploite a droit à l’intégralité du code source correspondant et peut l’auditer en toute indépendance. L’AGPL exige également que les modifications soient partagées aux mêmes conditions.
Alignement réglementaire
Architecture conçue pour soutenir la conformité avec DORA (secteur financier), NIS2 (infrastructures critiques), eIDAS 2.0 (identité numérique) et EHDS (European Health Data Space), y compris l’article 71 de l’EHDS (droit d’opposition à l’utilisation secondaire). L’article 71 de l’EHDS exige que le retrait du consentement se propage à chaque institution détenant des données dérivées, une contrainte structurelle que seul DKMS peut satisfaire de bout en bout. Cartographie réglementaire détaillée disponible par secteur.
Écosystème et standards
L’infrastructure de confiance de Vereign se construit au sein d’un réseau d’organismes de normalisation, de partenaires technologiques, de réseaux de santé et de communautés open source. Voici où nous contribuons et comment chaque relation renforce l’écosystème.
Cliquez pour agrandir
Partenaires stratégiques
 Partenaire stratégique
Health Info Net (HIN)
Le réseau suisse d’information sur la santé et le principal partenaire de production de Vereign. HIN exploite SEAL dans l’ensemble du système de santé suisse et traite plus de 800 000 remises vérifiées par mois vers des destinataires extérieurs au réseau HIN, essentiellement des patients.
Découvrez le cas d’usage HIN →Partenaires autorisés
 Partenaire autorisé
Cyberware
Société de cybersécurité basée à Sofia, spécialisée dans la détection autonome de vulnérabilités, les tests d’intrusion et la conformité réglementaire. Cyberware utilise SEAL depuis le milieu de 2025 pour remettre à ses clients des conclusions de sécurité sensibles accompagnées de la preuve cryptographique que le rapport est arrivé intact, en remplacement des PDF faiblement chiffrés et des e-mails en clair qui restent la norme du secteur.
Découvrez le cas d’usage Cyberware →
 Partenaire autorisé
VSHN
Fournisseur suisse d’infogérance qui exploite l’infrastructure cloud souveraine sur laquelle repose le déploiement en production de HIN. VSHN administre la plateforme Red Hat OpenShift qui héberge SEAL et Verimesh, tandis que Vereign exploite la couche d’infrastructure de confiance au-dessus et assure une assistance opérationnelle continue pour le déploiement conjoint chez HIN, le réseau suisse d’information de santé.
Lisez l’histoire de l’infrastructure HIN →Standards et identité
Eclipse Foundation
Contributeur à XFSC Trust ServicesContribution à XFSC Trust Services : cadre de confiance open source pour Gaia-X

Decentralized Identity Foundation
Participation à la normalisationParticipation aux spécifications et aux groupes de travail sur l’identité décentralisée

DKMS Alliance
CofondateurCofondation de la DKMS Alliance pour favoriser l’adoption de la gestion décentralisée des clés dans les industries réglementées

GLEIF
Organisme de normalisation LEIGlobal Legal Entity Identifier Foundation : gère le système LEI pour une identité organisationnelle vérifiable. L’intégration vLEI de Vereign s’appuie sur l’infrastructure de GLEIF.

Swiyu / Swiss eID
Technical Advisory CircleGeorg Greve a été membre du Technical Advisory Circle convoqué par fedpol pour le programme fédéral suisse d’identité électronique
Technologie et innovation

IBM
Partenaire technologiquePartenariat technologique pour un déploiement de niveau entreprise : l’expertise en infrastructure d’IBM soutient les opérations de production de Vereign dans les environnements réglementés.

Red Hat
Partenaire technologiquePartenariat technologique open source : les plateformes Linux et de conteneurs d’entreprise de Red Hat constituent le socle de l’architecture de déploiement de Vereign.

Verifiable Trade
Confiance pour la chaîne d’approvisionnementInfrastructure de confiance pour la chaîne d’approvisionnement : verifiable.trade apporte les briques de confiance de Verimesh au commerce mondial et à la logistique

Gaia-X / XFSC
Infrastructure de données européenneInitiative européenne d’infrastructure de données : Vereign a apporté le cadre de confiance des Gaia-X Federation Services, désormais maintenu par l’Eclipse Foundation.

ArgonAUTHs
Partenaire de développementProjet de recherche financé par l’UE sur l’authentification avancée : Vereign y apporte son expertise en infrastructure de confiance pour les cadres d’authentification européens de nouvelle génération.
Communauté et recherche

Open Invention Network
Protection en matière de brevetsOpen Invention Network : la plus grande communauté mondiale de non-agression en matière de brevets, qui protège l’innovation open source des litiges de brevets.

LOT Network
Protection en matière de brevetsRéseau License on Transfer : protection en matière de brevets garantissant un usage exclusivement défensif de la propriété intellectuelle entre les membres.

CVVC
Investisseur Crypto ValleyCrypto Valley Venture Capital : investisseur en phase précoce issu de l’écosystème suisse de la Crypto Valley, qui soutient l’innovation en infrastructure de confiance.

DIDAS
Identité numérique suisseDigital Identity and Data Sovereignty Association (Suisse) : association professionnelle qui fait progresser les standards suisses d’identité numérique et l’adoption de l’identité auto-souveraine.

Marispace-X
Espace de données maritimeProjet d’espace de données maritime : l’infrastructure de confiance de Vereign appliquée à l’échange de données vérifié dans la logistique maritime et la surveillance océanique.

DHI Cluster
Passerelle d’innovation en santéDigital Health Innovation Cluster (Bulgarie). Un réseau d’innovation en santé qui relie entreprises technologiques, institutions de recherche et organisations cliniques, et qui fait le pont entre les opérations d’ingénierie de Vereign à Sofia et l’écosystème européen de la santé numérique.

EHDA
Alliance pour la distribution en santéEuropean Healthcare Distribution Alliance (ehda-ev.eu). Un cadre de collaboration pour la distribution d’infrastructures de santé en Europe. Le partenariat avec EHDA étend la portée de Vereign à la chaîne d’approvisionnement de la santé et à l’infrastructure de confiance pour la distribution.
Entièrement open source
Chaque ligne du code de Vereign est placée sous licence GNU Affero General Public License v3 ou ultérieure (AGPLv3+). C’est une décision d’architecture. Le copyleft signifie que les améliorations circulent aux mêmes conditions, et que rien dans la couche de confiance ne reste une boîte noire pour les organisations qui l’exploitent.
Aucun miroir public en lecture seule n’est publié à ce jour. En vertu de la licence, toute personne qui exploite le logiciel, ou qui utilise un service reposant sur celui-ci, a droit à l’intégralité du code source correspondant, que nous fournissons sur demande à contact@vereign.com.
Reconnaissances et contributions
-
Gaia-X Hackathon : 1re et 3e places
Bilbao : reconnaissance de l’innovation appliquée en infrastructure de confiance au sein de l’écosystème Gaia-X
-
XFSC Trust Services (Eclipse Foundation)
Contribution du cadre de confiance open source des Gaia-X Federation Services à l’Eclipse Foundation
-
Swiss E-ID Technical Advisory Circle
Invitation de fedpol au cercle consultatif qui a éclairé la décision technologique suisse de 2024 sur l’identité électronique
-
Gaia-X Federation Services : couche SSI
La couche SSI de Vereign, utilisée par tous les projets phares Gaia-X, sous-tend l’infrastructure de confiance fédérée de l’écosystème européen des données
Nous contacter
Adresse
Vereign AGDammstrasse 16
6300 Zug
Suisse
Code LEI
50670056G9BYC736YR76Commencer une conversation — nous répondons dans un jour ouvrable.
Que vous exploriez un partenariat, évaluiez une infrastructure de confiance ou souhaitiez en savoir plus sur notre approche, nous serions heureux d’échanger avec vous.