Autêntico por prova, não por promessa

A encriptação tornou as interações digitais privadas. O próximo passo: torná-las comprovadamente autênticas.

Ver em produção

A Vereign fornece a camada de autenticidade que se integra sob a infraestrutura existente. Cada organização detém a sua própria identidade criptográfica e verifica as contrapartes diretamente: soberana, auditável e independente.

HIN (Health Info Net)

800.000+

entregas verificadas por mês

Ver o caso de uso HIN

Arquitectura de consentimento

EHDS Article 71 tornou o opt-out de uso secundário um direito legal. O Article 71(8) exclui os registos centralizados. O DKMS é a única arquitetura que satisfaz os cinco requisitos regulamentares: identificadores de âmbito pessoal, opt-out verificável com carimbo temporal, reversibilidade sem re-identificação, propagação entre responsáveis, não correlacionabilidade.

Ler a tese sobre arquitetura de consentimento →

O que falha, e o que se torna possível

Manual

Cada verificação interinstitucional em saúde exige coordenação manual: telefonemas, faxes, acessos a portais. A verificação bilateral direta elimina o intermediário por completo.

CAQH Index 2023 · 30 mil M$ de custos administrativos anuais apenas no sistema de saúde dos EUA

Frágil

Os bancos dependem de cadeias de confiança centralizadas para KYC e verificação interinstitucional. Quando um elo falha, toda a cadeia se rompe. A confiança bilateral torna cada verificação independente e auditável.

EBA 2023 · 6,5 mil M EUR de perdas operacionais TIC anuais na banca europeia

O(n²)

39 TSO europeus necessitam de 741 acordos bilaterais sob o modelo de confiança atual. A arquitetura O(n) significa que cada novo operador adiciona uma relação, não 38.

Análise ENTSO-E

O que dizem os outros

Passei 20 anos a construir infraestrutura de confiança. A grande questão em aberto sempre foi: quem garante a confiança entre organizações sem se tornar o estrangulamento — e um alvo? A Vereign tem a resposta.

Urs Fischer Urs Fischer Business Development & Innovation Manager, HIN, previously CEO, SwissSign

Após quase três décadas a testar pressupostos de segurança, a falha fundamental é clara: os modelos de confiança baseados na defesa perimetral quebram nas barreiras organizacionais. A Vereign torna a confiança verificável no ponto de interação, onde é mais necessária.

Construído para a lacuna de confiança

Produto

A camada de infraestrutura para a troca institucional verificada

Verimesh (anteriormente o projeto Stargate) substitui a infraestrutura de confiança centralizada por verificação bilateral. Cada organização gere a sua própria identidade criptográfica: sem autoridade certificadora, sem ponto único de falha. A verificação é direta e o escalonamento é O(n). A Suite Verimesh abrange as edições Mail, Data, Agent e Edge, implementáveis como Hub, Node ou Cloud. O Verimesh está em produção no sistema de saúde suíço.

Explorar Verimesh →
Produto

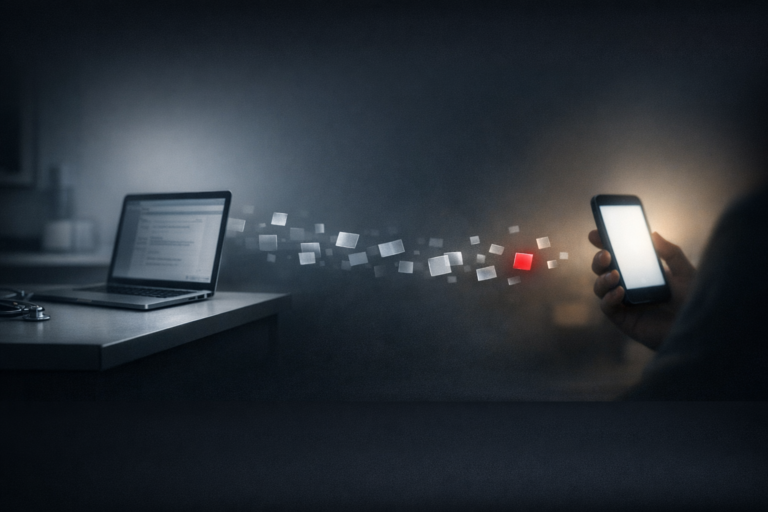
Entrega verificada em qualquer dispositivo, sem instalação

SEAL: SEAL (Secure Edge Application Layer) entrega mensagens encriptadas e verificadas a qualquer destinatário, em qualquer dispositivo: sem software para instalar, sem contas para criar. O conteúdo é fragmentado e distribuído por um enxame encriptado, de modo que nenhum sistema isolado detém a mensagem completa.

Explorar SEAL →

Uma arquitetura. Oito setores regulados.

Saúde

Em produção

Mais de 800.000 entregas verificadas por mês no sistema de saúde suíço desde abril de 2025

Ver o deployment em saúde →

Cibersegurança

Em produção

Entrega verificada de resultados de segurança sensíveis: relatórios de testes de penetração com prova criptográfica de que chegaram inalterados, através do SEAL

Ver a entrega em cibersegurança →

Finanças

Arquitetura validada

Confiança bilateral validada pela GLEIF: concebida para KYC, AML e verificação interinstitucional

Explorar a arquitetura financeira →

Defesa

Arquitetura validada

Concebida para verificação bilateral de confiança-zero em troca de dados classificados entre agências

Ver a verificação em defesa →

Pharma

Arquitetura validada

Concebida para cadeia de custódia verificável em dados de ensaios clínicos e submissões regulatórias

Ver a cadeia de custódia pharma →

Energia

Arquitetura validada

Concebida para redes em malha autenticadas entre operadores de rede: comunicação inter-TSO de confiança com escalonamento O(n)

Ver a arquitetura de rede energética →

Jurídico

Arquitetura validada

Concebida para proveniência verificável de documentos além-fronteiras. Comunicação segura com clientes sem aplicações nem processos de integração.

Ver a proveniência documental jurídica →

Conformidade

Arquitetura validada

Concebida para registos auditáveis e com atribuição completa que cumprem as obrigações DORA, GDPR e NIS2 (a aplicação da NIS2 tem início em junho de 2026)

Ver a arquitetura de conformidade →

A infraestrutura de confiança como vantagem competitiva

As organizações que controlam a sua própria infraestrutura de confiança integram parceiros mais rapidamente, negociam a partir de uma posição de força e operam entre jurisdições sem dependência de terceiros. Os espaços de dados e os fluxos de trabalho inter-organizacionais tornam-se viáveis quando a confiança é bilateral, não intermediada por uma autoridade partilhada. DKMS é a autoridade certificadora na periferia: cada organização torna-se a sua própria raiz de confiança, mapeando a sua real complexidade organizacional em infraestrutura criptográfica. Cobre não apenas as organizações em si, mas os papéis, as pessoas e os agentes que atuam dentro delas, e os dados que trocam, com o seu significado intacto.

Descubra como funciona a arquitetura
30 anos a construir infraestrutura criptográfica Cruz Federal de Mérito com Fita Mais de 800.000 entregas verificadas no sistema de saúde suíço Código aberto, AGPLv3+ Conhecer a equipa →
Atualmente na imprensa
Caso de estudo IPFS: 800.000 mensagens por mês, protegidas para a saúde suíça Reproduzir
Entrevista · IPFS · 65 min

Caso de estudo IPFS: 800.000 mensagens por mês, protegidas para a saúde suíça

“Já não existe nenhum ponto central de compromisso. Não existe qualquer base de dados que possa ser pirateada, porque os dados simplesmente não existem, sequer em forma cifrada, num único local. Só se recompõem no dispositivo do doente.”

Ver a entrevista (65 min) →

Últimas perspetivas

Escolhido por
Hin Ibm Dhi Redhat Ehda Cyberware Dkms alliance Daasi Vshn Dif

Pronto para construir infraestrutura de confiança que escala?

Quer esteja a avaliar arquitetura de confiança para a sua organização ou a explorar oportunidades de parceria, mostraremos como a tecnologia se aplica ao seu contexto específico.

Proteção de dados suíça Conformidade com o RGPD Open Source AGPLv3+ Alojamento suíço