
Eine verifizierbare Identität für Ihre ganze Organisation.
Nicht nur das Unternehmen: jede Abteilung, jedes Gerät, jeder Dienst und jeder Agent, verifizierbar für Ihre Partnerinstitutionen, ohne gemeinsamen Anbieter dazwischen.
Diese Architektur für Ihre Organisation besprechenVier strukturelle Grenzen herkömmlicher Identitätswerkzeuge
OpenID Connect, OAuth und Public-Key-Infrastruktur (PKI) sind hervorragende Werkzeuge innerhalb der Grenzen einer einzelnen Organisation. Föderation hebt diese Grenze nicht auf, sie verschiebt sie: entweder in vorab verhandelte Vereinbarungen zwischen je zwei Organisationen oder in einen zentralen Vermittler, den keine von ihnen kontrolliert. Das ist kein Versagen, sondern eine architektonische Grenze, die sichtbar wird, sobald Vertrauen über Organisationen hinweg reichen muss.
Token-Vertrauen
Grenzen der Standardwerkzeuge
Zugriffstoken gelten innerhalb der Grenzen ihres Ausstellers als vertrauenswürdig. Zwischen Organisationen hält diese Grenze nicht: Die empfangende Organisation kann die Befugnis des Ausstellers nicht verifizieren.
Lösung mit DKMS / Verimesh
DKMS begründet eine kryptografische Identität, die sich selbst zertifiziert: Die Identität jeder Organisation ist für jede andere verifizierbar, ohne gemeinsame Zertifizierungsstelle.
Granularität der Zugriffsrechte
Grenzen der Standardwerkzeuge
Scopes sind grob und für Berechtigungen auf Anwendungsebene gedacht. Einwilligung über Organisationsgrenzen hinweg, auf Ebene des Ressourcengraphen, verlangt ein anderes Modell.
Lösung mit DKMS / Verimesh
Die Policy-Engine von Verimesh (Open Policy Agent, OPA) ermöglicht eine programmierbare, feingranulare Zugriffssteuerung, die über Vertrauensgrenzen von Organisationen hinweg funktioniert.
Prüfbarkeit
Grenzen der Standardwerkzeuge
Authentifizierungsprotokolle enden bei der Organisation, die sie schreibt. Organisationsübergreifende Prüfpfade (wer hat wann worauf zugegriffen, autorisiert durch wen) verlangen eine kryptografische Verknüpfung, für die lokale Authentifizierung nie gebaut worden ist.
Lösung mit DKMS / Verimesh
KERI (Key Event Receipt Infrastructure) liefert Prüfpfade, in denen jede nachträgliche Veränderung sichtbar wird. Jedes Identitätsereignis ist kryptografisch verknüpft und unabhängig verifizierbar. So entsteht organisationsübergreifende Prüfbarkeit.
Vertrauensarchitektur
Grenzen der Standardwerkzeuge
Diese Modelle setzen eine zentrale Autorität voraus: einen Identitätsanbieter, dem alle vertrauen. Verteiltes institutionelles Vertrauen zwischen souveränen Organisationen kann von keiner einzelnen Autorität abhängen.
Lösung mit DKMS / Verimesh
DKMS ermöglicht eine souveräne Identitätsverwaltung: Jede Organisation kontrolliert ihre eigenen kryptografischen Wurzeln. Vertrauen entsteht bilateral, es wird nicht an eine zentrale Koordinationsstelle delegiert.
Identitätsanbieter behalten, Vertrauen zwischen Institutionen ergänzen
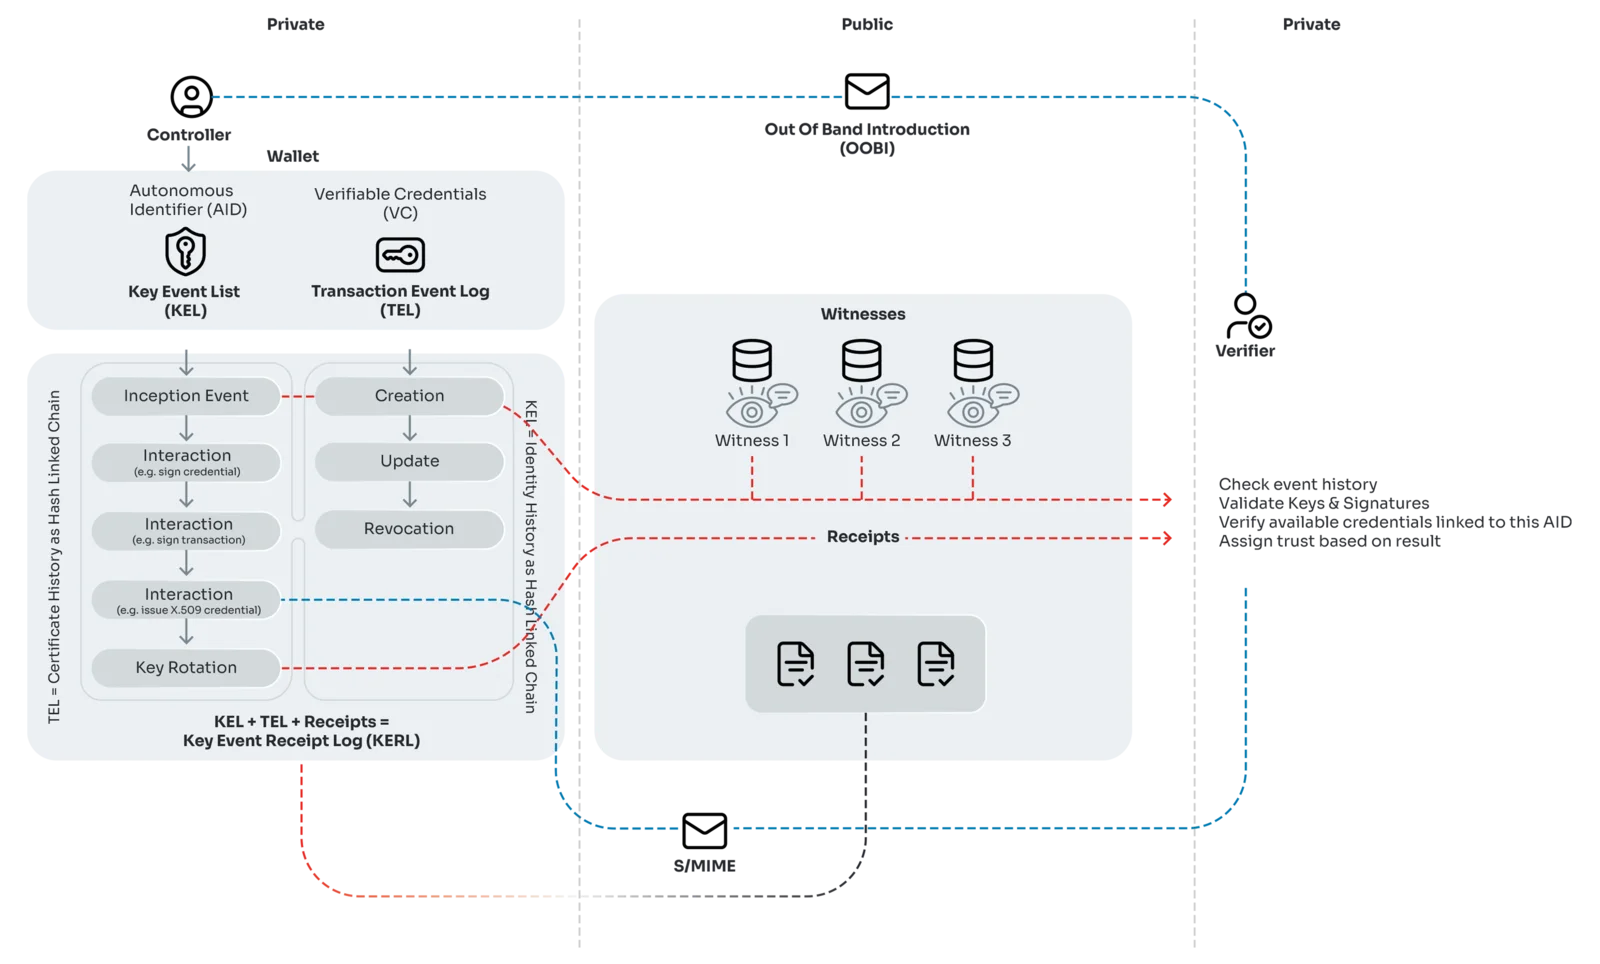
Das ist eine neue Fähigkeit. Ihr Identitätsanbieter und die Protokolle dahinter (OpenID Connect, OAuth, SAML) sind für die Authentifizierung innerhalb einer einzelnen Organisation bewährt und bleiben, wo sie sind. DKMS (Decentralized Key Management System) leistet das, wofür sie nie gebaut worden sind: Es gibt jeder Organisation eine selbstzertifizierende Identität, die jede andere Institution direkt verifizieren kann, ohne gemeinsamen Anbieter dazwischen. Verimesh liefert DKMS und spricht mit den Systemen, die Sie schon betreiben: Sie erweitern Ihren Bestand, statt ihn zu ersetzen.
Nationale E-ID-Programme als Grundlage
Das swiyu-Programm ist die schweizerische Bundesinfrastruktur für die elektronische Identität. Das erste Credential, der elektronische Lernfahrausweis, läuft seit Dezember 2025 in allen Kantonen, rund 27.000 sind ausgestellt. Die Inbetriebnahme der Vertrauensinfrastruktur für die E-ID ist für das erste Halbjahr 2027 vorgesehen, die Einführung der E-ID selbst ist verschoben worden, ein neuer Termin ist nicht bekannt. Aussteller-Identifikatoren und Vertrauensaussagen sind in zentralen Bundesregistern veröffentlicht, das Credential liegt auf dem eigenen Gerät der Bürgerinnen und Bürger. Öffnet sich die Infrastruktur für weitere Aussteller, soll sie auch Credentials von Kantonen, Hochschulen und Arbeitgebern tragen.
Vereign ist von Beginn an am Schweizer E-ID-Prozess beteiligt, über Partizipationsmeetings und bilaterale Gespräche, und Georg Greve war Mitglied des von fedpol einberufenen Technical Advisory Circle, dessen Beratung in die Technologieentscheidung vom Januar 2024 eingeflossen ist.
Die Europäische Union geht denselben Weg. Die Verordnung (EU) 2024/1183 verpflichtet jeden Mitgliedstaat, mindestens eine European Digital Identity (EUDI) Wallet bereitzustellen, und das grundlegende Personen-Credential kommt von staatlich benannten Anbietern. Beide Programme beantworten dieselbe Frage, und zwar gut: wie eine Person einer Institution nachweist, wer sie ist. Keines von beiden regelt die Identität der Abteilungen, Geräte, Dienste und Agents, die eine Organisation tatsächlich betreibt, und beide verankern Vertrauen in zentralen Registern. Deshalb führt keines ein Register der vertrauenden Parteien, die Credentials verifizieren: Auf Unionsebene wären es viel zu viele.
Für Organisationen, die Verimesh einsetzen, werden swiyu und EUDI zu Bausteinen. Die Brücke ist heute architektonisch angelegt, nicht ausgeliefert: Sobald diese Systeme im Produktivbetrieb sind, nehmen Sie beim Onboarding eine staatliche E-ID als Vertrauenswurzel an, und Verimesh trägt dieses Vertrauen über die Institutionen, Rechtsräume und Systeme eines realen Arbeitsablaufs hinweg, und stellt Ihre Credentials in dieselbe Wallet zurück.
Verimesh als Umsetzung dieser Architektur
Verimesh (früher das Stargate-Projekt) ist die produktive Umsetzung der oben beschriebenen Vertrauensarchitektur. Es arbeitet mit Ihrer bestehenden Authentifizierung und ergänzt das, wofür diese Schicht nie gebaut worden ist: eine in DKMS verankerte Organisationsidentität für Vertrauen zwischen Institutionen, eine programmierbare Policy-Engine (Open Policy Agent), gemeinsames Verständnis der Daten über die Overlays Capture Architecture (OCA) und manipulationserkennbare Nachrichtenzustellung über SEAL.
Verimesh ist im Schweizer Gesundheitswesen in Produktion: Gateway und zentrale CA bei HIN laufen produktiv, die ersten Institutionen sind migriert und nutzen sie, und die Migration im HIN-Netz soll vor Ende 2026 abgeschlossen sein.
Verimesh entdeckenEine Organisationsidentität, bis hinunter zur Netzwerkebene.
Verimesh führt seinen Verkehr über WireGuard, und der Tunnelschlüssel ist in derselben Organisationsidentität verankert wie die Anwendungen darüber. Die Curve25519-Tunnelschlüssel jeder Organisation werden aus deren eigenem Material des Decentralized Key Management (DKMS) abgeleitet: Keine zentrale Autorität stellt sie aus, und zwischen Identität auf Netzwerk- und auf Anwendungsebene bleibt keine Lücke. Die Schlüsselrotation ist mit DKMS abgestimmt (Pre-Rotation, aufgebaut auf KERI), und jeder Tunnelaufbau ist gegen das Key Event Log prüfbar. Kein Intermediär besitzt den Datenfluss.
Stille als Grundprinzip
Nicht authentifizierte Pakete erhalten keine Antwort. Für einen Portscan ist das Mesh unsichtbar: keine öffentliche Angriffsfläche, die sich abtasten liesse.
Rund 4.000 Zeilen, die sich lesen lassen
WireGuard umfasst rund 4.000 Codezeilen, gegenüber etwa 100.000 bei OpenVPN und 400.000 bei IPsec. Prüfbarkeit ist selbst eine Sicherheitseigenschaft.
Keine Verhandlung, kein Downgrade
Feste, moderne Grundbausteine: Curve25519, ChaCha20-Poly1305, BLAKE2s und der Noise_IKpsk2-Handshake. Perfect Forward Secrecy mit Schlüsselwechsel etwa alle zwei Minuten und das Verbergen der Identität sind eingebaut, nicht konfiguriert.
Souverän bis auf die Leitung
Open Source von Anfang bis Ende, im Self-Hosting betrieben, ohne SaaS-Steuerebene im Datenpfad. Die Souveränität reicht von der Anwendung bis in den Transport selbst.
Langweilige, bewährte Infrastruktur
Seit 2020 im Mainline-Kernel von Linux. Nichts davon ist neuartige Kryptografie, und WireGuard trägt heute den Verimesh-Rollout mit HIN.
Bereit für die Quantenmigration
Die Pre-shared-Key-Schicht von WireGuard sichert den heutigen Verkehr bereits gegen Angriffe vom Typ «jetzt speichern, später entschlüsseln» ab. Und weil die Tunnelschlüssel aus DKMS abgeleitet werden, ist der Wechsel zu Post-Quanten-Algorithmen eine gewöhnliche Schlüsselrotation im bestehenden Key Event Log, keine Neuausstellung auf einen Schlag.
Durchsetzung von Einwilligungen: der Zweck von DKMS
Artikel 71(8) EHDS schafft eine strukturelle Vorgabe, die keine zentrale Autorität erfüllen kann: Wenn eine Person ein Opt-out für die Sekundärnutzung erklärt, muss dieser Widerruf jede Institution erreichen, die Daten aus dem Original hält oder daraus ableitet. Keine Zertifizierungsstelle kann das Opt-out mitzeichnen, kein Identitätsanbieter kann die Sperrung kaskadieren. Diese Vorgabe ist mit zentralisierter Identität architektonisch unvereinbar.
DKMS erfüllt fünf Anforderungen, die Artikel 71 EHDS stellt: personengebundene Identifikatoren, die eine Neuregistrierung überdauern; verifizierbare, mit Zeitstempel versehene Opt-out-Einträge, verankert im Key Event Log; Umkehrbarkeit ohne erneute Identifizierung; Weitergabe über Verantwortliche hinweg ohne bilaterale Vereinbarungen zwischen jedem Institutionenpaar; und Unverknüpfbarkeit zwischen dem Einwilligungseintrag und den Daten, die er abdeckt.
Sind Daten bereits offengelegt, etwa in einem Spitalnetzwerk, einem Forschungskonsortium oder einer Kostenträgerkette, muss ein späteres Opt-out dennoch jeden nachgelagerten Verantwortlichen erreichen. Die Key Event Logs von DKMS geben die Sperrung kryptografisch weiter: Das KEL jedes Verantwortlichen lässt sich nur ergänzen und wird bezeugt, sodass eine am Rand der Person angefügte Sperrung bei jeder Institution verifizierbar wird, die einen abgeleiteten Datensatz hält.
These zur Einwilligungsarchitektur lesenIm Schweizer Gesundheitswesen bewährt: ausgewählt für den landesweiten Einsatz
HIN (Health Info Net) ist das schweizerische Gesundheitsinformationsnetz, das Spitäler, Hausarztpraxen und Fachanbieter über Kantonsgrenzen hinweg verbindet. SEAL, das Einstiegsprodukt auf dieser Vertrauensschicht, trägt bereits über 800.000 verifizierte Zustellungen pro Monat. Verimesh ist im Schweizer Gesundheitswesen in Produktion: Gateway und zentrale CA bei HIN laufen produktiv, die ersten Institutionen sind migriert und nutzen sie, und die Migration im HIN-Netz soll vor Ende 2026 abgeschlossen sein.

800.000+
verifizierte Zustellungen pro Monat
Vertrauensarchitektur: Häufig gestellte Fragen
Was ist DKMS?
Wie unterscheidet sich DKMS von PKI?
Ersetzt DKMS OAuth?
Ist DKMS Post-Quantum-fähig?
Wer pflegt DKMS?
Benötigt DKMS eine Blockchain?
Kann Vereign mich bei der Integration mit der swiyu- oder EUDI-Wallet unterstützen?
Ist Vereign ein Konkurrent nationaler Wallets?
Ist die Verimesh-Brücke zu swiyu oder EUDI im Produktivbetrieb?
Architekturüberprüfung buchen: Die Übertragung auf Ihre Vertrauensgrenzen übernehmen wir.
Diese Architektur ist im Schweizer Gesundheitswesen landesweit im Einsatz. Ob Sie Alternativen zu zentralisierter Identität prüfen oder organisationsübergreifenden Datenaustausch planen: In einem 30-minütigen Gespräch übertragen wir sie auf Ihre Umgebung.