
Über Vereign
Schweizer Vertrauensinfrastruktur, quelloffen, produktionsbewährt
Die Vereign AG hat ihren Sitz in Zug, Schweiz. Wir haben die Infrastruktur aufgebaut und betreiben sie: über 800.000 verifizierte Zustellungen pro Monat im Schweizer Gesundheitswesen. Der gesamte von Vereign entwickelte Code ist unter AGPLv3+ lizenziert.
Das Team hinter verifiziertem Vertrauen kennenlernenVertrauensinfrastruktur für eine vernetzte Welt aufbauen
Vereign ist ein Infrastrukturunternehmen. Wir bauen die Vertrauensschicht unterhalb der regulierten digitalen Kommunikation: die Schicht, die Identitäten verifiziert, Dokumente signiert und jeden Austausch prüfbar macht. SEAL, unser System für verschlüsselte Swarm-Zustellung, verarbeitet gemeinsam mit HIN (Health Info Net) bereits über 800.000 verifizierte Zustellungen pro Monat im Schweizer Gesundheitswesen. Verimesh (ehemals das Stargate-Projekt, umbenannt im Mai 2026) baut auf diesem Nachweis auf: Gateway und zentrale CA bei HIN laufen heute produktiv.\n\nUnser Sitz ist Zug in der Schweiz, Europas Zentrum für digitales Vertrauen und dezentrale Technologie. Jede Zeile unseres Codes ist Open Source unter der GNU Affero General Public License v3 oder neuer, für alle prüfbar und auf unserer eigenen Infrastruktur gehostet.\n\nUnser Weg führt von grundlegender Forschung zur dezentralen Schlüsselverwaltung und von Beiträgen zu Gaia-X über den Produktivbetrieb im Schweizer Gesundheitswesen hin zur breiteren institutionellen Vertrauensinfrastruktur, die regulierte Branchen in ganz Europa brauchen. Der Machbarkeitsnachweis liegt hinter uns. Jetzt läuft die Einführung.
Wo wir arbeiten
Hauptsitz
Zug, Schweiz
Vereign AGDammstrasse 16
6300 Zug
Schweiz
Europäischer Hauptsitz und Handelsregistereintrag
Engineering-Zentrum
Sofia, Bulgarien
VereignNPZ Dianabad
ul. "Sveti Pimen Zografski" 4
1172 Sofia
Bulgarien
Engineering- und Entwicklungszentrum: Standort unseres Kernentwicklungsteams
Führung und wichtige Mitarbeiter
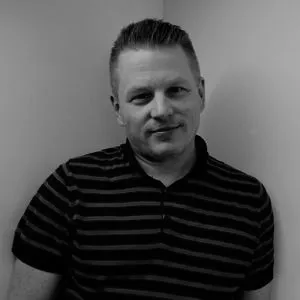
Georg Greve
Geschäftsführer
Gründungspräsident der Free Software Foundation Europe, Träger des Bundesverdienstkreuzes und früherer Sachverständiger im EU-Kartellverfahren gegen Microsoft. Georg arbeitet seit über 30 Jahren an Kryptografie, digitaler Identität und Souveränität. Er hat Vereign mitgegründet, um die Infrastruktur zu schaffen, die institutionelles Vertrauen verifizierbar macht, statt es vorauszusetzen.
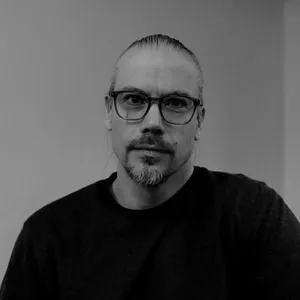
Dr. Felix Greve
Chief Operating Officer & Co-Founder
Dr. Felix Greve bringt operative Tiefe aus dem Bereich der Enterprise-Infrastruktur mit, mit Erfahrung in Bereitstellungen für regulierte Branchen und in dezentraler Vertrauensarchitektur. Er hat Vereign mitgegründet, um dezentrale Identität von der Forschung in den Produktivbetrieb zu bringen, und hat deren Einführung im Schweizer Gesundheitswesen verantwortet.
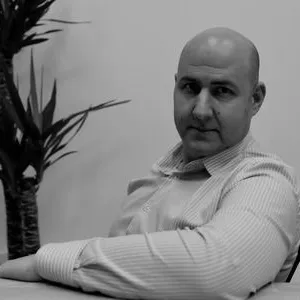
Zdravko Iliev
Head of Engineering
Zdravko Iliev leitet die Engineering-Funktion von Vereign und verantwortet die Systeme, die im Schweizer Gesundheitswesen monatlich über 800.000 verifizierte Zustellungen verarbeiten. Sein Fokus liegt auf Infrastruktur, die produktionsreif und prüfbar ist: Open Source als Architekturentscheidung.
Rosen Georgiev
Head of QA
Rosen Georgiev leitet QA bei Vereign und verantwortet die Test- und Verifizierungsprozesse, die der Kundschaft aus regulierten Sektoren Vertrauen in den Produktivbetrieb geben. Qualitätssicherung in der Vertrauensinfrastruktur ist kein Häkchen im Formular, sondern ein Nachweis.
Advisory Board

James Donaldson
CEO, Copperhead (Mobile Security)
James Donaldson ist CEO von Copperhead, einem Anbieter mobiler Sicherheit, der gehärtete Betriebssysteme für Umgebungen mit hohen Sicherheitsanforderungen entwickelt. Er berät Vereign zur Einführungsstrategie in sicherheitskritischen und regulierten institutionellen Kontexten.

Pete Herzog
Security Analyst, Co-founder of ISECOM
Pete Herzog ist Sicherheitsanalyst und Mitgründer von ISECOM (Institute for Security and Open Methodologies) sowie Urheber des OSSTMM, der am weitesten verbreiteten offenen Methodik für Sicherheitstests. Er bringt die Perspektive der Angreifenden in die Vertrauensarchitektur von Vereign ein.


Prof. Dr. Simon Schlauri
Ronzani Schlauri Attorneys
Prof. Dr. Simon Schlauri ist Rechtsanwalt bei Ronzani Schlauri Attorneys in Zürich und auf Technologierecht, digitale Regulierung und Datenschutz spezialisiert. Er berät Vereign zu den schweizerischen und europäischen Rechtsrahmen für digitale Identität und Vertrauensinfrastruktur.

Charles-H. Schulz
CSO at Vates (Xen Orchestra / XCP-ng)
Charles-H. Schulz ist CSO bei Vates (Xen Orchestra / XCP-ng) und langjähriger Verfechter offener Standards. Als Gründungsmitglied des Kuratoriums von The Document Foundation hat er zu LibreOffice beigetragen und bringt damit tiefe Expertise in Open-Source-Governance und Interoperabilität in das Advisory Board von Vereign ein.

Niibe Yutaka
Chairman, Free Software Initiative Japan
Niibe Yutaka ist Chairman der Free Software Initiative Japan (FSIJ) und trägt zu GnuPG und zentralen GNU-Werkzeugen bei. Er bringt Expertise in kryptografischer Software und in den Prinzipien freier Software in die technische Beratung von Vereign ein.
Governance und Compliance
Vereign ist auf die Vertrauensanforderungen regulierter Branchen ausgerichtet. Governance, Datenverarbeitung und Softwarelizenzierung sind in jedem Punkt darauf ausgelegt, den höchsten Ansprüchen institutioneller Due Diligence zu genügen.
Schweizer Jurisdiktion
Gegründet und mit Hauptsitz in Zug, Schweiz. Unterliegt dem schweizerischen Bundesrecht mit einem der weltweit strengsten Datenschutzregime. Handelsregisternummer CHE-240.299.384.
Datensouveränität
Die gesamte interne Infrastruktur wird in der Schweiz gehostet. Die Dienste werden in der Schweiz und in der Europäischen Union betrieben. Vollständige Einhaltung des Schweizer Bundesgesetzes über den Datenschutz (nDSG) und der EU-Datenschutz-Grundverordnung (DSGVO).
Datenschutzfreundliche Analytik
Website-Analytik über Matomo, selbst gehostet, in cookieloser Konfiguration. Keine Datenweitergabe an Dritte. Keine Tracking-Dienste aus den USA.
Legal Entity Identifier
LEI: 50670056G9BYC736YR76, eine global anerkannte Verifizierung juristischer Personen, gepflegt über GLEIF.
Open-Source-Prüfbarkeit
Der gesamte von Vereign entwickelte Code ist unter AGPLv3+ lizenziert. Jede Organisation, die ihn betreibt, hat Anspruch auf den vollständigen korrespondierenden Quelltext und kann ihn unabhängig prüfen. Die AGPL verlangt zudem, dass Änderungen zu denselben Bedingungen weitergegeben werden.
Regulatorische Ausrichtung
Die Architektur ist darauf ausgelegt, die Einhaltung von DORA (Finanzsektor), NIS2 (kritische Infrastruktur), eIDAS 2.0 (digitale Identität) und EHDS (European Health Data Space) zu unterstützen, einschliesslich EHDS Artikel 71 (Widerspruch gegen die Sekundärnutzung). EHDS Artikel 71 verlangt, dass der Widerruf der Einwilligung über alle Verantwortlichen hinweg jede Institution erreicht, die abgeleitete Daten hält: eine strukturelle Anforderung, die nur DKMS durchgängig erfüllen kann. Detaillierte regulatorische Zuordnung je Sektor verfügbar.
Ökosystem & Standards
Die Vertrauensinfrastruktur von Vereign entsteht in einem Netzwerk aus Standardisierungsgremien, Technologiepartnern, Gesundheitsnetzwerken und Open-Source-Communities. Hier zeigen wir, wo wir mitwirken und wie jede Beziehung das Ökosystem stärkt.
Zum Vergrössern klicken
Strategische Partner
 Strategischer Partner
Health Info Net (HIN)
Das Schweizer Gesundheitsinformationsnetz und der wichtigste Produktionspartner von Vereign. HIN betreibt SEAL im gesamten Schweizer Gesundheitswesen und verarbeitet monatlich über 800.000 verifizierte Zustellungen an Empfänger ausserhalb des HIN-Netzes, überwiegend an Patientinnen und Patienten.
Den HIN-Anwendungsfall ansehen →Autorisierte Partner
 Autorisierter Partner
Cyberware
In Sofia ansässiges Cybersecurity-Unternehmen, spezialisiert auf autonome Schwachstellenerkennung, Penetration Testing und regulatorische Compliance. Cyberware nutzt SEAL seit Mitte 2025, um sensible Sicherheitsbefunde an die eigene Kundschaft zu übermitteln, mit kryptografischem Nachweis, dass der Bericht unverändert angekommen ist. Das ersetzt die schwach verschlüsselten PDFs und unverschlüsselten E-Mails, die weiterhin Branchenstandard sind.
Den Cyberware-Anwendungsfall ansehen →
 Autorisierter Partner
VSHN
Schweizer Anbieter von Managed Services, der die souveräne Cloud-Infrastruktur hinter dem Produktivbetrieb von HIN betreibt. VSHN betreibt die Plattform Red Hat OpenShift, auf der SEAL und Verimesh gehostet sind; Vereign betreibt darauf die Schicht der Vertrauensinfrastruktur und leistet laufenden operativen Support für die gemeinsame Bereitstellung bei HIN, dem Schweizer Gesundheitsinformationsnetzwerk.
Die Geschichte der HIN-Infrastruktur lesen →Standards & Identität
Eclipse Foundation
Beitrag zu XFSC Trust ServicesBeitrag zu XFSC Trust Services: Open-Source-Vertrauensframework für Gaia-X

Decentralized Identity Foundation
Mitarbeit an StandardsMitarbeit an Spezifikationen und Arbeitsgruppen zur dezentralen Identität

DKMS Alliance
MitgründerMitgründung der DKMS Alliance zur Verbreitung dezentraler Schlüsselverwaltung in regulierten Branchen

GLEIF
LEI-StandardisierungsgremiumGlobal Legal Entity Identifier Foundation: pflegt das LEI-System für verifizierbare Organisationsidentität. Die vLEI-Integration von Vereign baut auf der Infrastruktur von GLEIF auf.

Swiyu / Swiss eID
Technical Advisory CircleGeorg Greve war Mitglied des Technical Advisory Circle, den fedpol für das E-ID-Programm des Bundes einberufen hat
Technologie & Innovation

IBM
TechnologiepartnerTechnologiepartnerschaft für Bereitstellungen auf Unternehmensniveau: die Infrastrukturexpertise von IBM unterstützt den Produktivbetrieb von Vereign in regulierten Umgebungen.

Red Hat
TechnologiepartnerOpen-Source-Technologiepartnerschaft: die Enterprise-Linux- und Container-Plattformen von Red Hat bilden die Grundlage der Bereitstellungsarchitektur von Vereign.

Verifiable Trade
Vertrauen in LieferkettenVertrauensinfrastruktur für Lieferketten: verifiable.trade bringt die Vertrauensbausteine von Verimesh in den globalen Handel und die Logistik

Gaia-X / XFSC
Europäische DateninfrastrukturInitiative für europäische Dateninfrastruktur: Vereign hat das Vertrauensframework für die Gaia-X Federation Services beigetragen, das heute die Eclipse Foundation pflegt.

ArgonAUTHs
EntwicklungspartnerEU-gefördertes Forschungsprojekt für fortgeschrittene Authentifizierung: Vereign bringt Expertise in Vertrauensinfrastruktur in europäische Authentifizierungsframeworks der nächsten Generation ein.
Community & Forschung

Open Invention Network
PatentschutzOpen Invention Network: die weltweit grösste Gemeinschaft für Patent-Nichtangriff, die Open-Source-Innovation vor Patentklagen schützt.

LOT Network
PatentschutzLicense-on-Transfer-Netzwerk: Patentschutz, der im gesamten Mitglieder-Ökosystem eine ausschliesslich defensive Nutzung geistigen Eigentums sicherstellt.

CVVC
Crypto-Valley-InvestorCrypto Valley Venture Capital: Frühphaseninvestor aus dem Crypto-Valley-Ökosystem der Schweiz, der Innovation in der Vertrauensinfrastruktur unterstützt.

DIDAS
Schweizer digitale IdentitätDigital Identity and Data Sovereignty Association (Schweiz): Branchenverband, der Schweizer Standards für digitale Identität und die Verbreitung der Selbstverwalteten Identität (SSI) voranbringt.

Marispace-X
Maritimer DatenraumProjekt für einen maritimen Datenraum: die Vertrauensinfrastruktur von Vereign für den verifizierten Datenaustausch in der maritimen Logistik und in der Meeresüberwachung.

DHI Cluster
Brücke für GesundheitsinnovationDigital Health Innovation Cluster (Bulgarien). Ein Innovationsnetzwerk im Gesundheitswesen, das Technologieunternehmen, Forschungseinrichtungen und klinische Organisationen verbindet und den Engineering-Betrieb von Vereign in Sofia mit dem breiteren europäischen Digital-Health-Ökosystem verknüpft.

EHDA
Distributionsallianz im GesundheitswesenEuropean Healthcare Distribution Alliance (ehda-ev.eu). Ein Kooperationsrahmen für die Verteilung von Gesundheitsinfrastruktur in ganz Europa. Die Partnerschaft mit EHDA erweitert die Reichweite von Vereign auf Vertrauensinfrastruktur für Lieferketten und Distribution im Gesundheitswesen.
Vollständig quelloffen
Jede Zeile des von Vereign entwickelten Codes ist unter der GNU Affero General Public License v3 oder später (AGPLv3+) lizenziert. Das ist eine Architekturentscheidung. Copyleft bedeutet, dass Verbesserungen zu denselben Bedingungen weitergegeben werden und dass die Vertrauensschicht für die Organisationen, die sie betreiben, keine Black Box bleibt.
Ein öffentlicher Read-only-Mirror ist noch nicht veröffentlicht. Nach der Lizenz hat jede Person, die die Software betreibt oder einen darauf aufbauenden Dienst nutzt, Anspruch auf den vollständigen korrespondierenden Quelltext. Wir stellen ihn auf Anfrage an contact@vereign.com bereit.
Anerkennung und Beiträge
-
Gaia-X Hackathon: 1. und 3. Platz
Bilbao: Anerkennung für angewandte Innovation in der Vertrauensinfrastruktur des Gaia-X-Ökosystems
-
XFSC Trust Services bei der Eclipse Foundation
Beitrag des Open-Source-Vertrauensframeworks für die Gaia-X Federation Services an die Eclipse Foundation
-
Swiss E-ID Technical Advisory Circle
Von fedpol in den Beratungskreis eingeladen, dessen Arbeit in die Schweizer E-ID-Technologieentscheidung von 2024 eingeflossen ist
-
Gaia-X Federation Services: SSI-Schicht
Die SSI-Schicht von Vereign wird von allen Gaia-X-Leuchtturmprojekten genutzt und bildet die Grundlage der föderierten Vertrauensinfrastruktur des europäischen Datenökosystems
Kontakt aufnehmen
Adresse
Vereign AGDammstrasse 16
6300 Zug
Schweiz
LEI-Code
50670056G9BYC736YR76Gespräch starten — Antwort innerhalb eines Geschäftstages.
Ob Sie Partnerschaftsmöglichkeiten prüfen, Vertrauensinfrastruktur evaluieren oder mehr über unseren Ansatz erfahren möchten: Wir freuen uns auf Ihre Nachricht.